數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
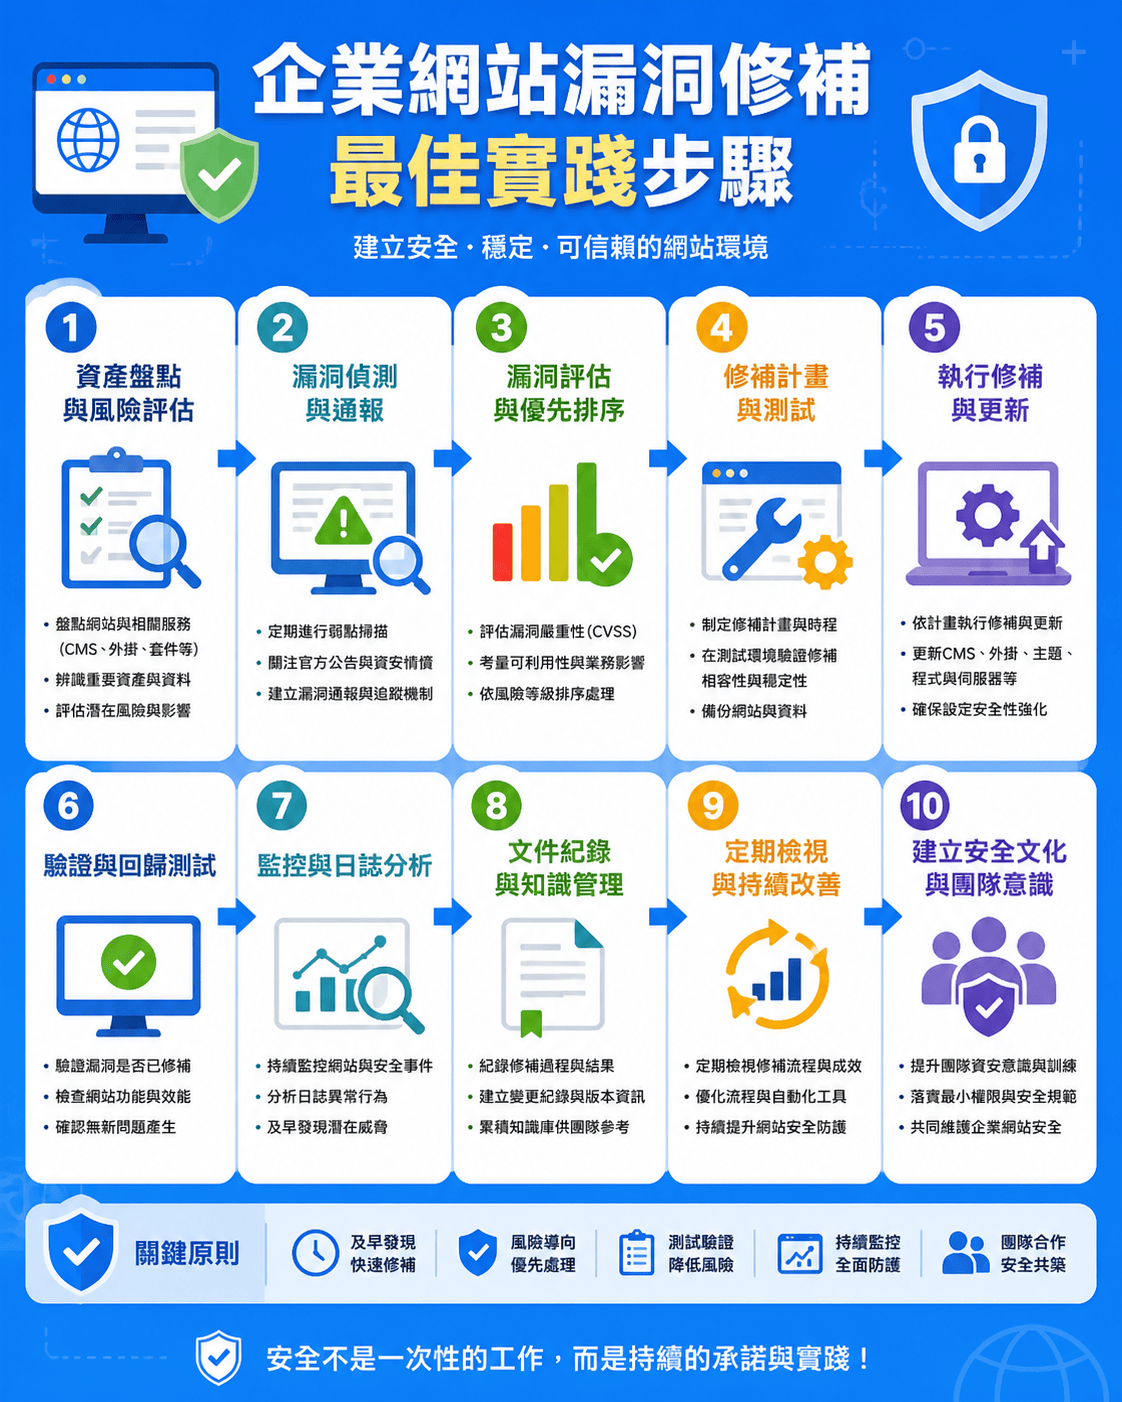
網站漏洞修補已成為企業資安防線的基本需求,然而許多企業在修補過程中仍然會犯下關鍵錯誤。本文以新聞報導方式,深度揭露修補漏洞時五個最常見的錯誤,並提供企業資安管理者可執行的建議與行動清單,助您有效守護公司資訊資產!
資訊安全漏洞已經成為企業重大營運風險之一。根據2023年多家調查機構統計,企業網站遭到駭客入侵的主因,有逾六成與未及時修補漏洞直接相關。許多攻擊事件都源自於簡單且可避免的錯誤。台灣龐大的中小企業,因人力與技術條件所限,網站漏洞修補經常落後甚至遺漏,最終導致資料外洩或服務中斷。
常見漏洞類型 |
對應風險 |
|---|---|
SQL Injection |
資料庫被竄改、資料外洩 |
XSS(跨站腳本攻擊) |
用戶資訊被竊取 |
未授權存取 |
敏感資訊洩漏 |
過舊套件漏洞 |
駭客利用零時差攻擊 |
要能有效修補網站漏洞,管理者必須第一時間掌握資產現況、更新漏洞情資、規劃分層防禦。接下來,將針對修補過程中的五大常見錯誤進行深入拆解與說明。
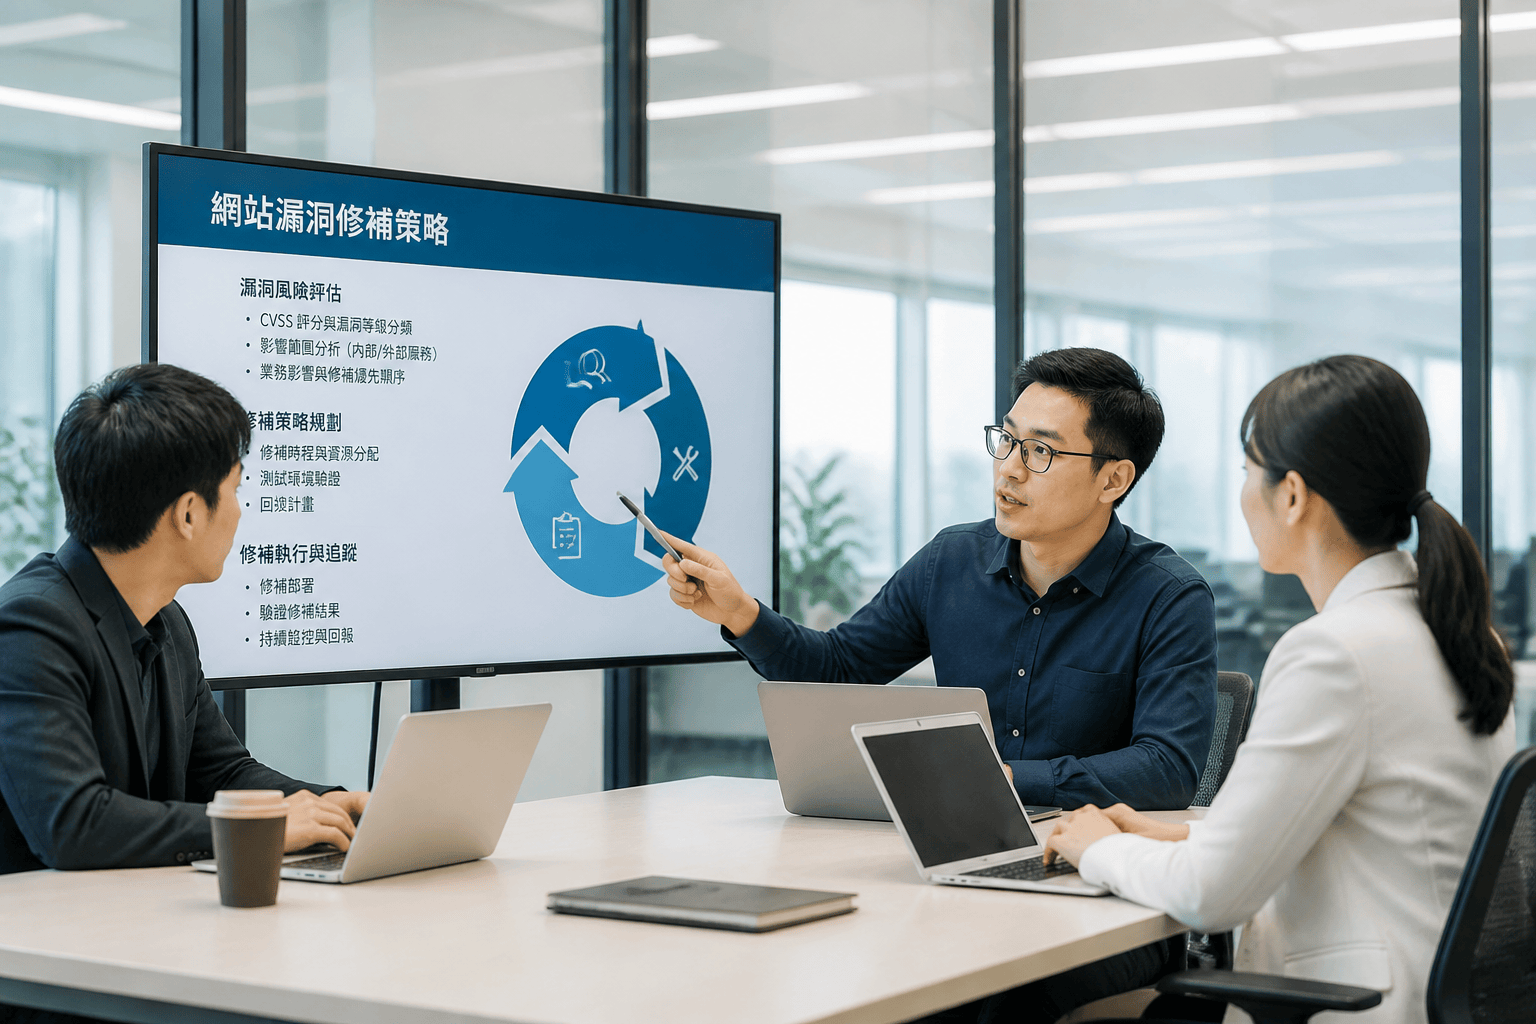
修補漏洞前,企業若無資產總盤點與分類,將難以全面識別受影響範圍。經營多個網站、子網域或第三方服務時,經常出現部分資產遺漏、漏洞公告無法及時追蹤的情況。
建議導入IT資產管理系統與定期自動化掃描,明確界定負責人,加快網站漏洞修補進度。
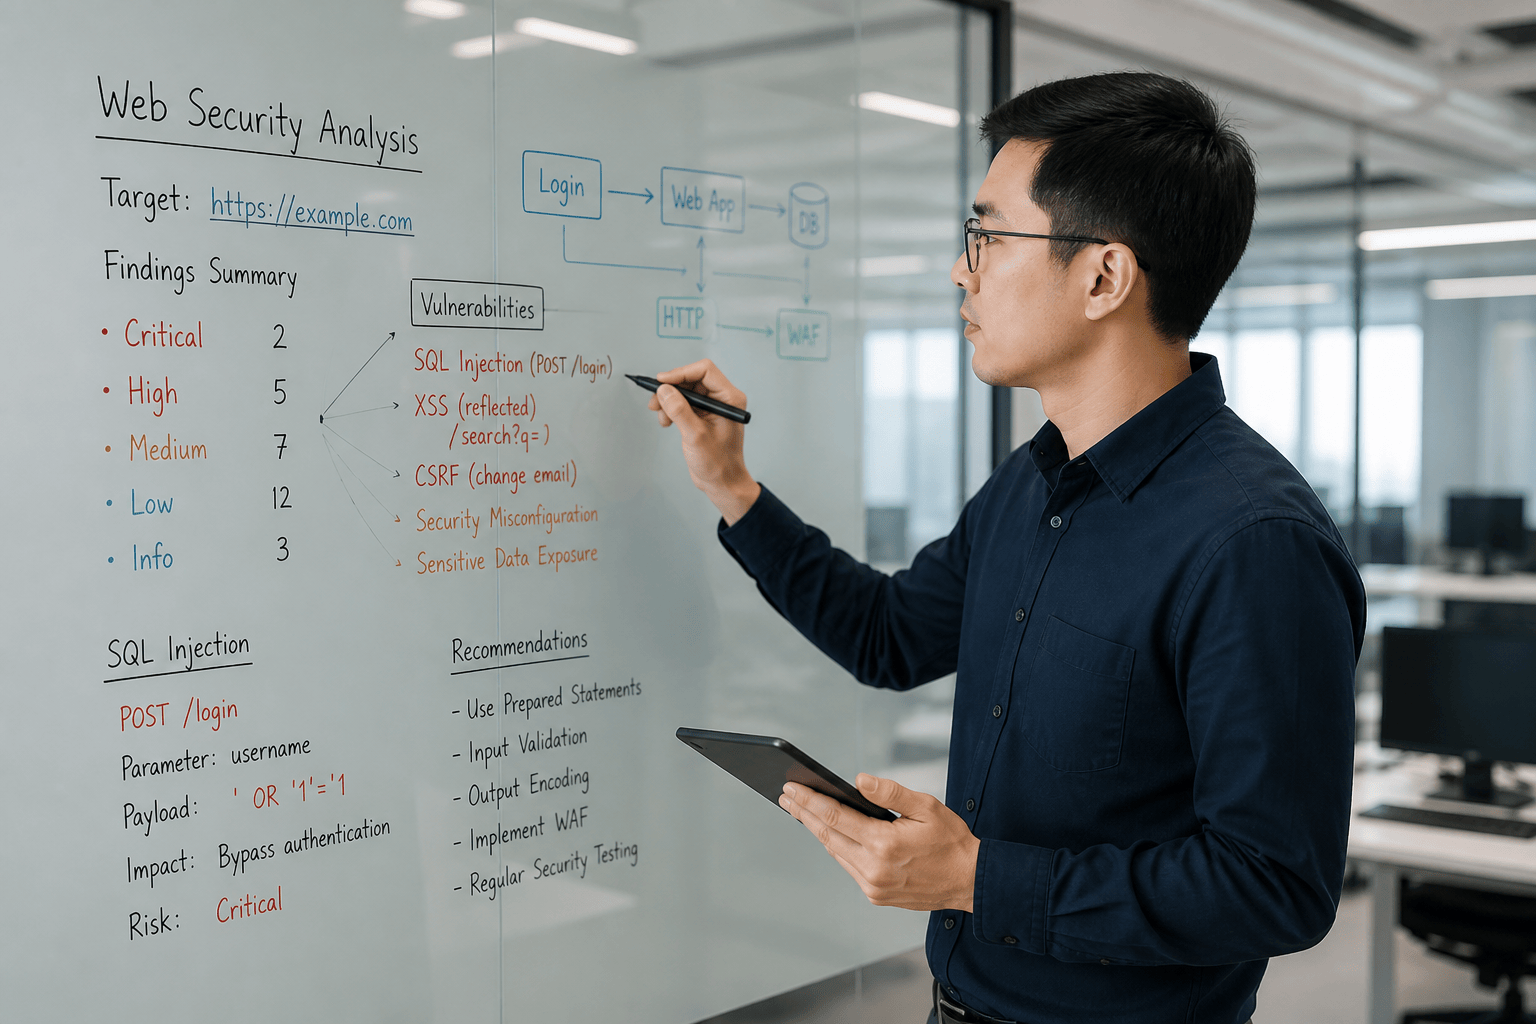
雖然自動化工具能快速發現頗多網站漏洞,但部分複雜資安問題需要人工研判與測試才能確實排除。企業過度依賴工具,常忽略:
方法 |
優點 |
限制 |
|---|---|---|
自動化工具 |
快速、省人力 |
偵測侷限、不易判讀複雜情境 |
人工審查 |
風險細膩評估 |
費時需專業人力 |
建議結合兩種方式交互驗證,並針對高風險部分留給資安團隊進一步分析。
所有漏洞皆等同處理會導致關鍵漏洞被延誤。應將漏洞依嚴重性分級(例:Critical、High、Medium、Low),緊急漏洞應「優先修補」,其餘分階段處理,以確保資安成效最佳化。
面對重大網站安全事件,請立刻加 LINE ID cherng65 洽詢專業協助。
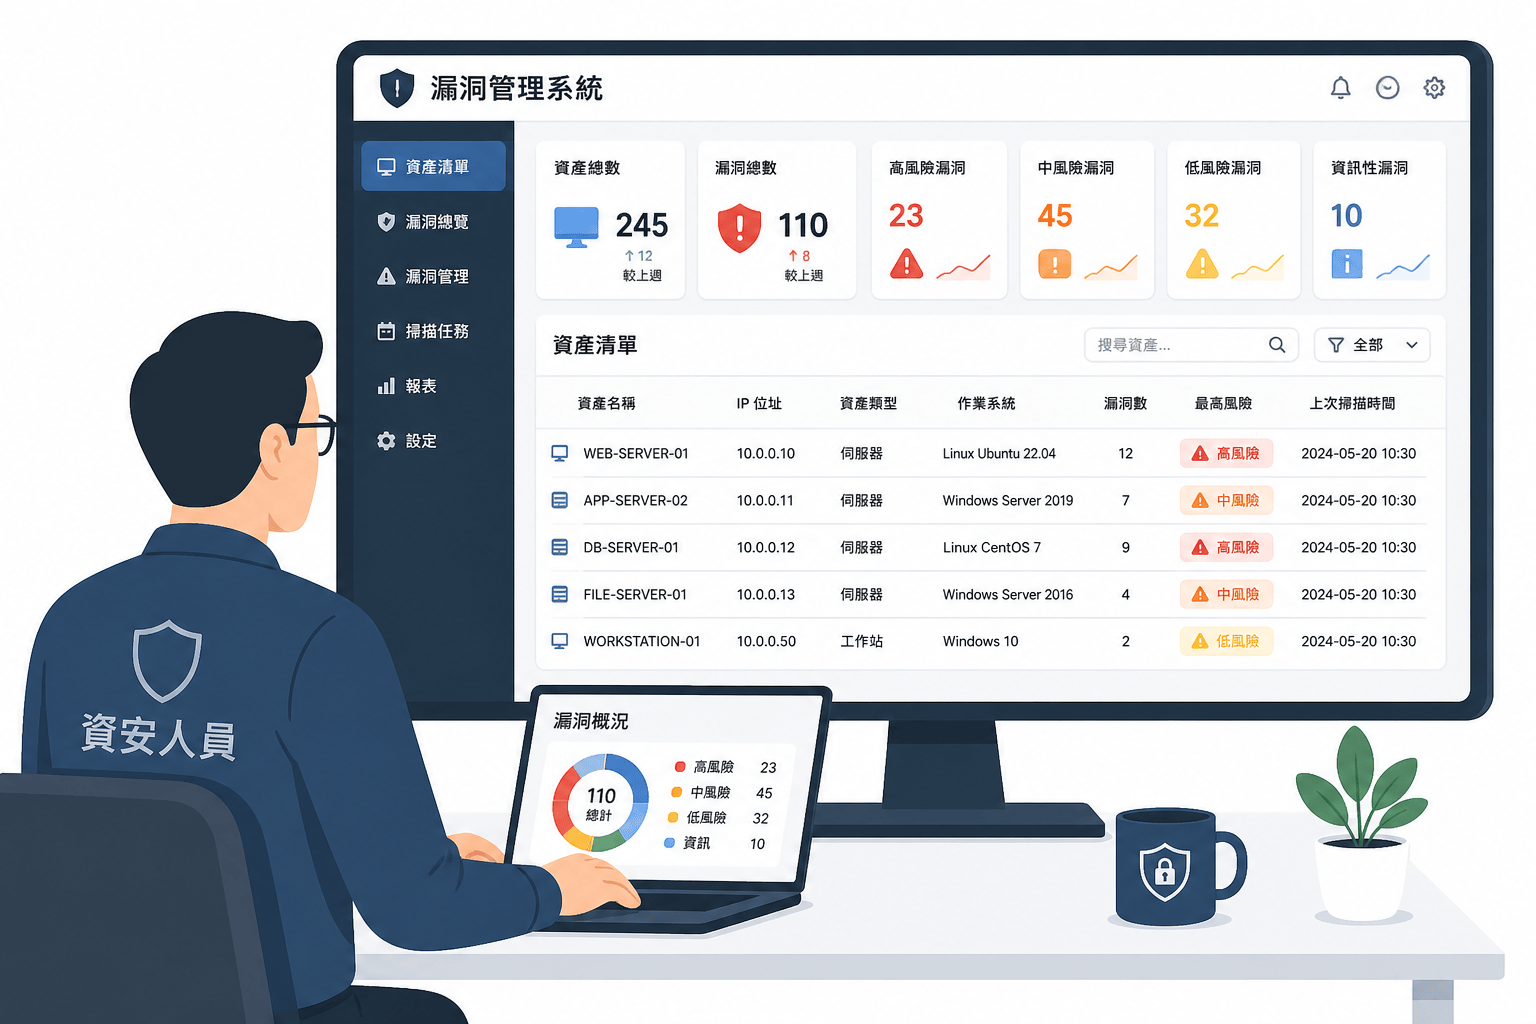
完成網站漏洞修補,絕非「打上補丁」就萬無一失,若未做事後驗證、監控,可能導致修補漏洞失效、黑客利用繞道攻擊。
驗證步驟 |
說明 |
|---|---|
補丁測試/驗證 |
整合測試,確保無副作用 |
日誌審查 |
追蹤修補後異常行為 |
持續漏洞掃描 |
提早發現新或殘餘漏洞 |
務必建立定期檢核、異常告警及事件回報的SOP,防堵網站漏洞修補後的二次災害。
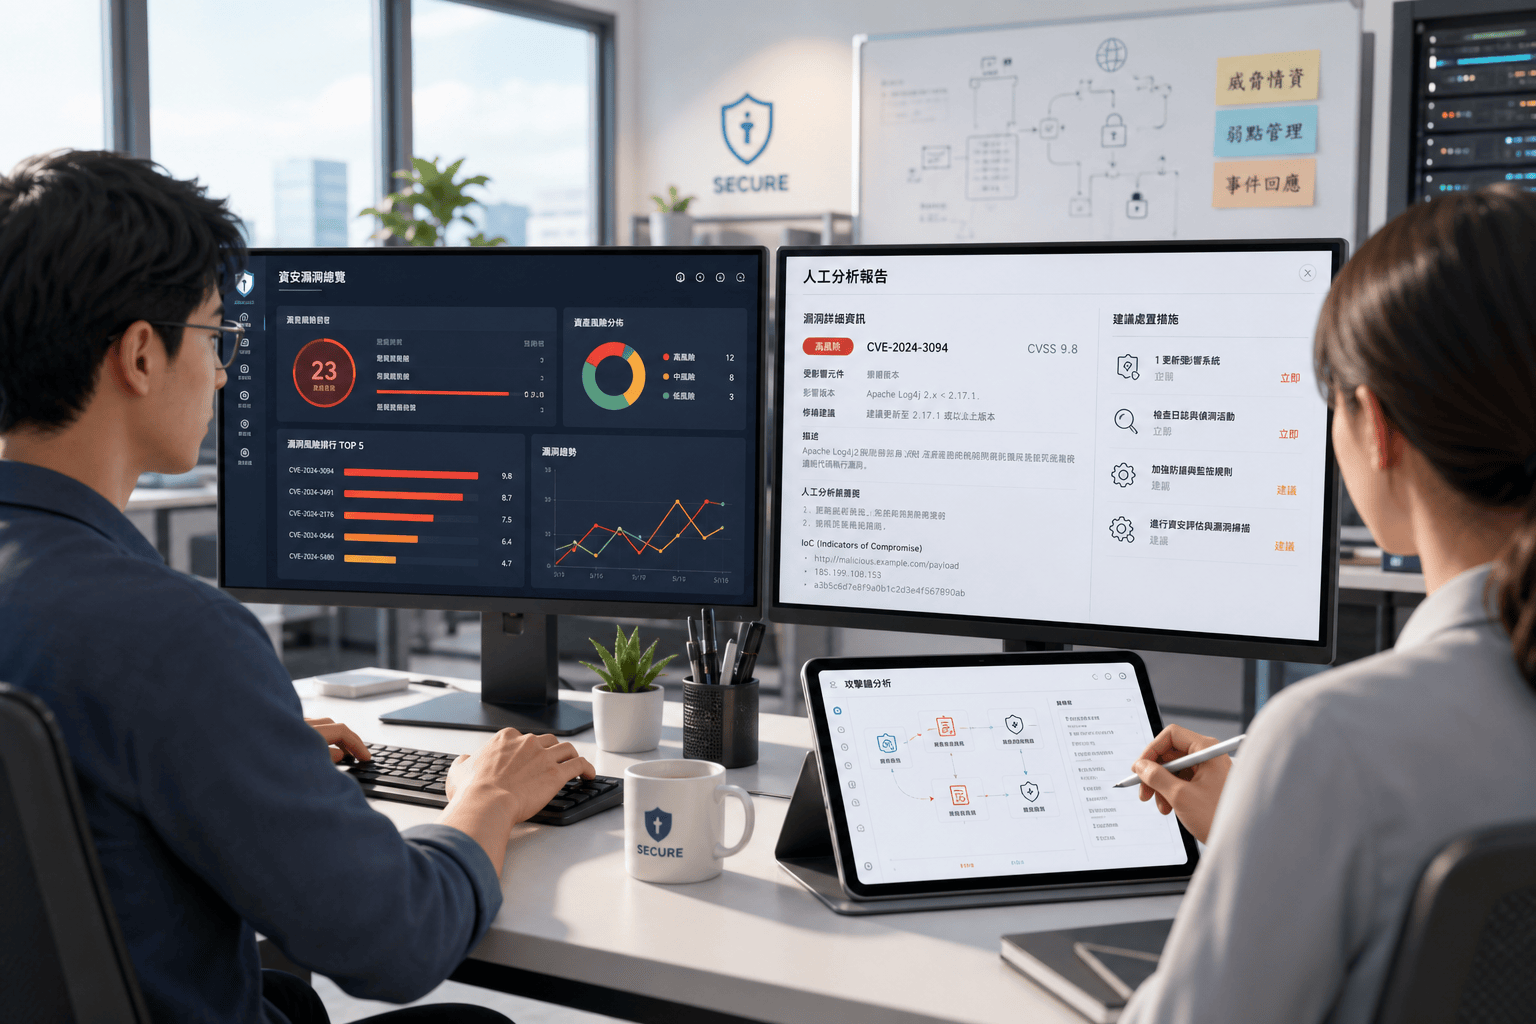
資安事件往往涉及多部門,修補漏洞不能只靠IT單位,權責不分、資訊孤島會導致修補效率低落。
跨部門團隊能有效分工,避免網站漏洞修補漏洞被忽略。遇有高風險資安威脅,建議立即洽 LINE ID cherng65 諮詢業界專家。
行動項目 |
責任部門 |
建議頻率 |
|---|---|---|
資產盤點 |
IT資安 |
半年 |
漏洞自動掃描 |
IT資安 |
每週 |
人工檢查/滲透測試 |
外部資安顧問或內部團隊 |
每季/針對重大漏洞 |
部門協調/危機演練 |
全公司 |
每半年 |
落實上述建議可顯著提升網站漏洞修補成效,有效鞏固企業資安防線。
整體來看,網站漏洞修補不僅是資安團隊的工作,更是企業整體營運與信譽的關鍵防線。台灣各界資安攻防態勢緊張,企業務必以系統化、科學化流程來佈建防護體制。每一位管理者都應將「網站漏洞修補」納入日常管理重點,才能從源頭杜絕駭客入侵與數據泄漏風險。想進一步提升資安流程或遇有重大資安事件,請把握時機,立即加 LINE ID cherng65 尋求專業協助,為您的網站安全再添保障!