數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
郵件伺服器架設對企業日常運作至關重要,但新手常因疏忽細節,導致服務不穩定或資料外洩。本文深入剖析五大常見錯誤,並匯集專家建議,協助讀者有效避免陷阱、建立穩固安全的郵件系統。從認證設定、DNS 配置、備份策略、郵件過濾到安全加密,實務經驗與案例全面掌握!
郵件伺服器架設,不僅關係公司通訊安全,也是維護企業形象與資料安全的基石。近年來,由於資訊技術門檻降低,越來越多公司選擇自行架設郵件伺服器。然而,根據眾多業界調查和專家觀察,新手在郵件伺服器架設初期,常因忽略細節導致嚴重問題。
接下來將針對上述各點,深入分析其錯誤成因、影響及有效的避免方式。
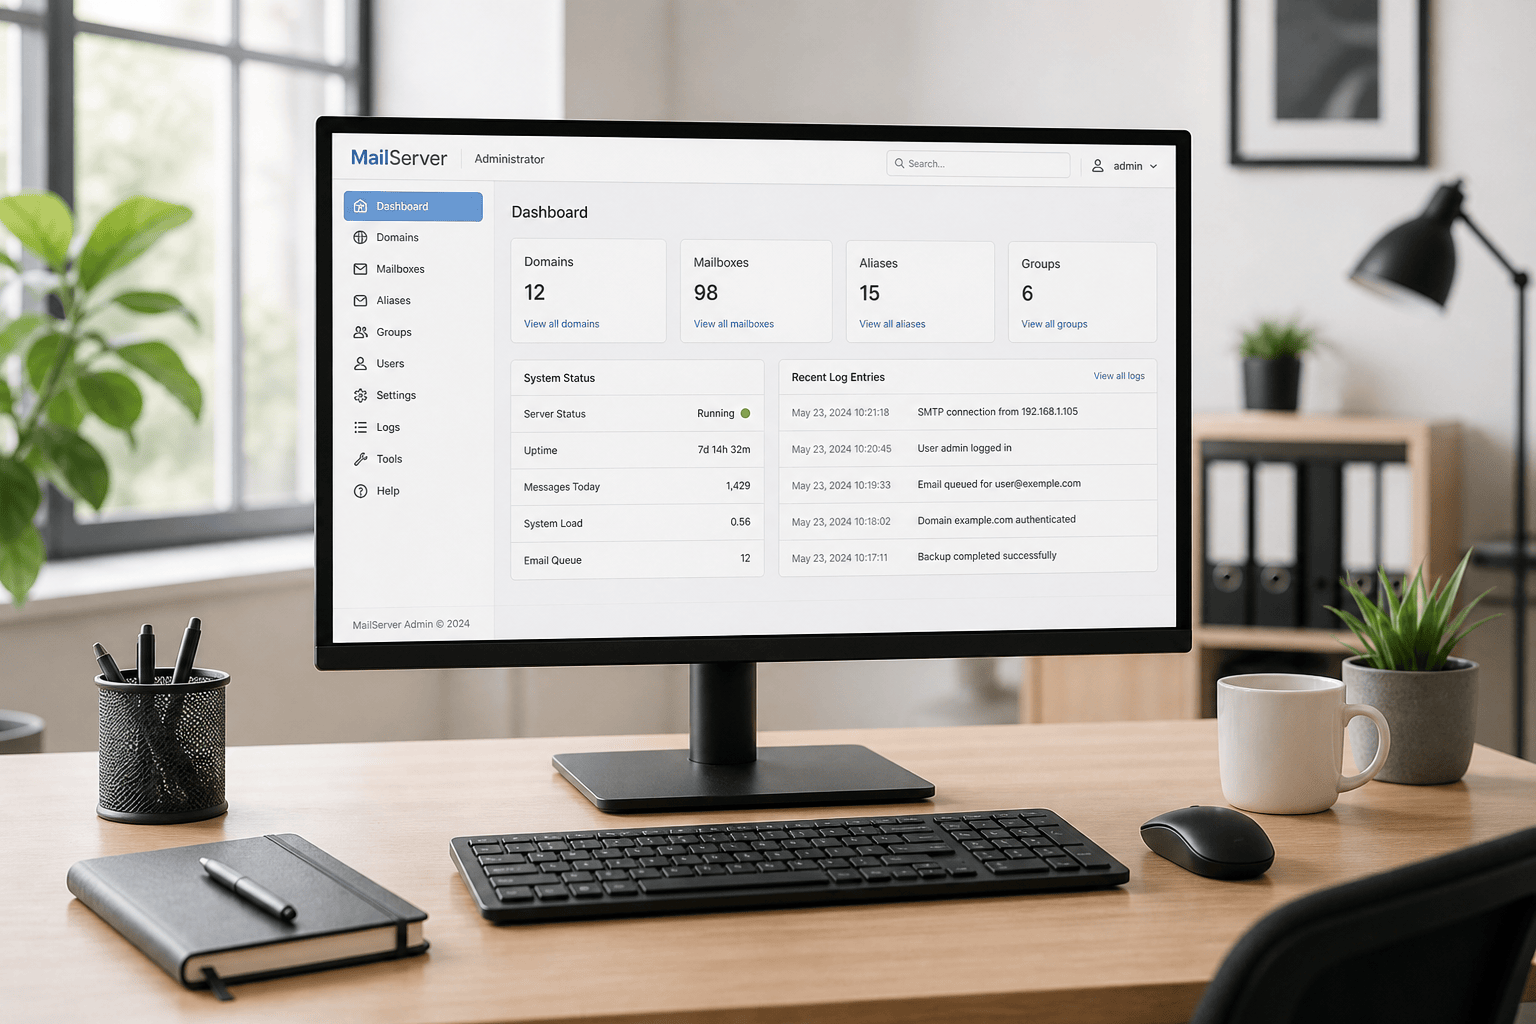
未妥善設定郵件伺服器認證機制,是新手最常遇見的陷阱之一。若 SMTP、IMAP 或 POP3 的身分驗證參數設定不全或弱密碼使用,將成為垃圾郵件轉發與暴力破解的破口。
問題情境 |
可能後果 |
避免方式 |
|---|---|---|
未強制使用認證 |
郵件伺服器容易被濫用為開放式中繼站 |
啟用身份驗證與強密碼政策 |
帳號密碼過於簡單 |
帳號遭入侵 |
設定密碼長度限制及複雜度檢查 |
未啟用 SPF、DKIM、DMARC |
信件被判為垃圾郵件 |
完善 DNS 認證設定 |
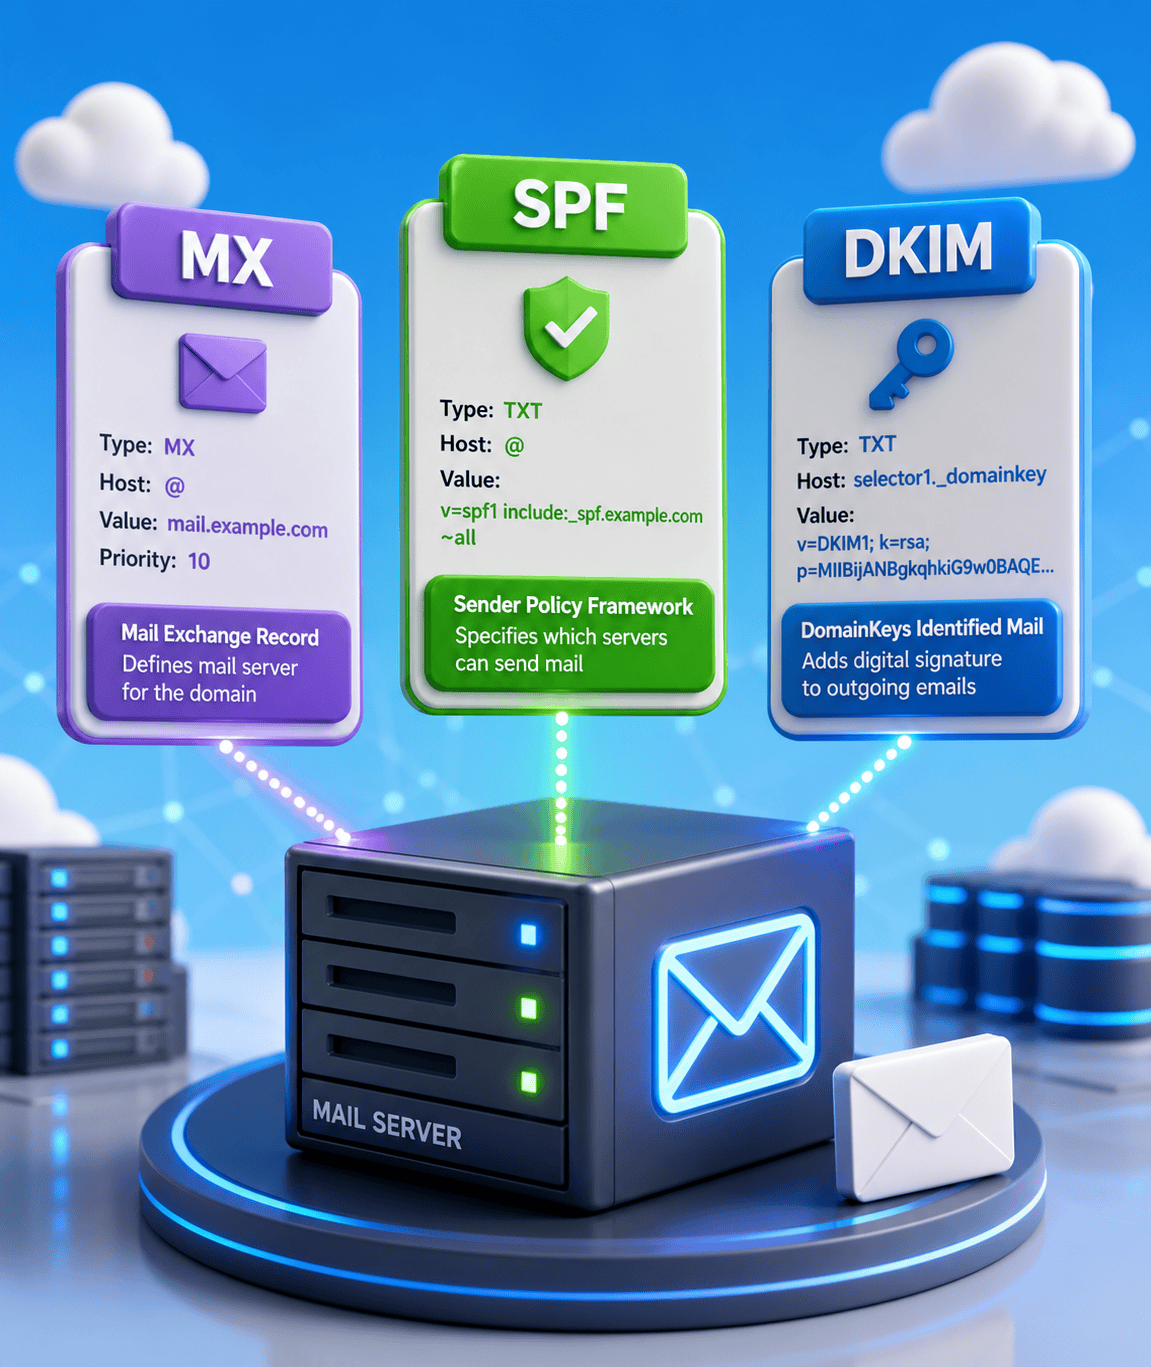
郵件伺服器需精確設置 DNS 紀錄,如 MX、SPF、DKIM 及 PTR。新手常忽略 PTR(逆向名稱)、DKIM 金鑰上傳,或 SPF 授權範圍不明確,導致郵件失敗,或被誤認偽冒寄件。
若需詳細檢查,可以聯絡 LINE ID: cherng65,協助檢測與配置。
郵件資料經常包含重要合約、法律文檔等,遺失後將造成無法挽回的損失。新手經常只依賴單一儲存裝置,未安排週期性備份或者遷移測試。
備份搭建方式 |
復原能力 |
建議頻率 |
|---|---|---|
僅單一磁碟 |
無災害復原能力 |
不建議 |
異地自動備份 |
完整復原,抵抗物理風險 |
每日或每週 |
週期性備份+定期測試 |
高可靠性,可驗證復原流程 |
每週,加上每月還原演練 |
務必於郵件伺服器架設時,同步建立備份與還原 SOP。
郵件威脅日益猖獗,適當的垃圾郵件、病毒與惡意程式過濾機制不可或缺。新手常只參考預設規則,未根據組織型態微調,結果有用信件被誤判,或病毒攔截失效。
電子郵件在傳輸過程極易遭截取監聽,未配置 SSL/TLS 加密即是極大風險。新手可能僅安裝自簽憑證,或憑證過期未續期,讓敏感資料暴露於公開網路。
加密方式 |
優勢 |
潛在風險 |
|---|---|---|
未加密(明文傳輸) |
設定簡單 |
容易被竊聽、竄改 |
自簽 SSL 憑證 |
快速成本低,初步加密 |
瀏覽器或郵件客戶端會警告不受信任 |
公開憑證(CA) |
高度受信任,加強資安 |
需定期續期與監控 |
郵件伺服器架設過程複雜,建議有疑問及早求助資安或郵件專家,可聯絡 LINE ID: cherng65 取得協助。
面對郵件伺服器架設的種種挑戰,唯有持續學習、嚴謹規劃並積極遵循安全標準,才能確保郵件系統穩定可靠、有效防禦外部威脅。無論是企業初次建構郵件伺服器,還是技術人員自我檢查,都應遠離上述五大陷阱,打造信賴且專業的電子郵件環境。