數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
隨著資安環境日趨嚴峻,學校網站安全防護 不再只是選項,而是每位資訊主管必須主動面對的挑戰。本文深入解析 2025年校園網路面臨的致命漏洞,列出7項不可忽視的防護要點,並結合最新安全機制與管理觀念,協助教育單位打造完善的校園資安防線。
迎接2025年,全球校園資安事件頻傳,教育單位面臨的威脅與日俱增。根據台灣教育部統計,2023年全國公私立學校出現超過800起網路資安事件,學校網站淪為主要攻擊目標之一。
學校網站常儲存大量學生個資、教學資料及行政紀錄,一旦資料外洩,影響層面極大,甚至危及校譽與法令合規。教育部及相關單位也陸續推動更嚴格的資安政策。
Infosec Institute警告,教育產業資安預算仍難以和企業比擬,自動化攻擊工具普及,駭客容易瞄準學校網站松散的防護體系。
每三個月進行網站弱點掃描,及時發現與修補漏洞,是避免大規模資安事件的基本防線。根據OWASP(開放式網路應用程式安全計畫)建議,學校應引入自動化工具,有效針對 SQL Injection、XSS(跨站腳本)、敏感資料外洩等關鍵項目查核。
控管後台及教職員登錄權限,全面採用多因素認證(如OTP、硬體金鑰),搭配定期修改強密碼,防範帳號被盜取。教育部資通安全指引也明確規定,行政系統須設置多層次身份驗證。
項目 |
建議措施 |
備註 |
|---|---|---|
後台帳號認證 |
啟用MFA,每學期檢查異常登錄紀錄 |
誤觸安全警報即時通知 |
教職員密碼 |
至少12碼,含英數+特殊符號,半年更換 |
用密碼管理器協助 |
多數學校網站採用WordPress、Drupal、Joomla等開源系統。只要CMS或擴充外掛未及時升級,極易遭利用植入後門或導入惡意程式碼。資安中心建議啟用自動更新,並定期稽核外掛來源與可信度。
雖然大部分學校網站已導入HTTPS,不過憑證過期或設定不當的案例頻見。HTTPS建立端到端資料傳輸加密,防止流量遭竊聽或偽造。最佳實踐是設定自動續約提醒,並定期檢查加密強度與漏洞(如TLS/SSL協定弱點)。
憑證管理要點 |
建議頻率 |
|---|---|
檢查憑證有效性 |
每月 |
升級加密協定版本 |
半年 |
偵測憑證竊取、冒用警訊 |
即時 |
92%的資安事件起因於人為疏失。持續對師生及行政人員進行社交工程防範、網站安全操作培訓,是根本防線。可採線上課程、定期檢測模擬攻擊等多元手段。
勒索病毒極易導致網站癱瘓或資料損毀。依據政府規範,應將學校網站資料每日差異備份、每週完整備份,並規劃異地雲端備援。
實務上,可搭配自動備份軟體、異地雲端儲存服務,並每年舉行還原演練。
傳統防火牆已難抵禦現代複合型威脅。建議學校網站安全防護應升級入侵偵測(IDS)、防毒主機、端點防護(EDR)與SIEM異常通報系統,確保可即時主動阻斷、追蹤與回應威脅活動。
技術工具 |
功能重點 |
建議應用範圍 |
|---|---|---|
IDS/IPS |
流量分析、攻擊行為記錄 |
學校網站主機、關鍵伺服器 |
SIEM |
集中日誌管理、異常警示 |
跨平台資訊整合 |
EDR |
端點攻擊攔截、自動隔離 |
師生電腦、行政端 |
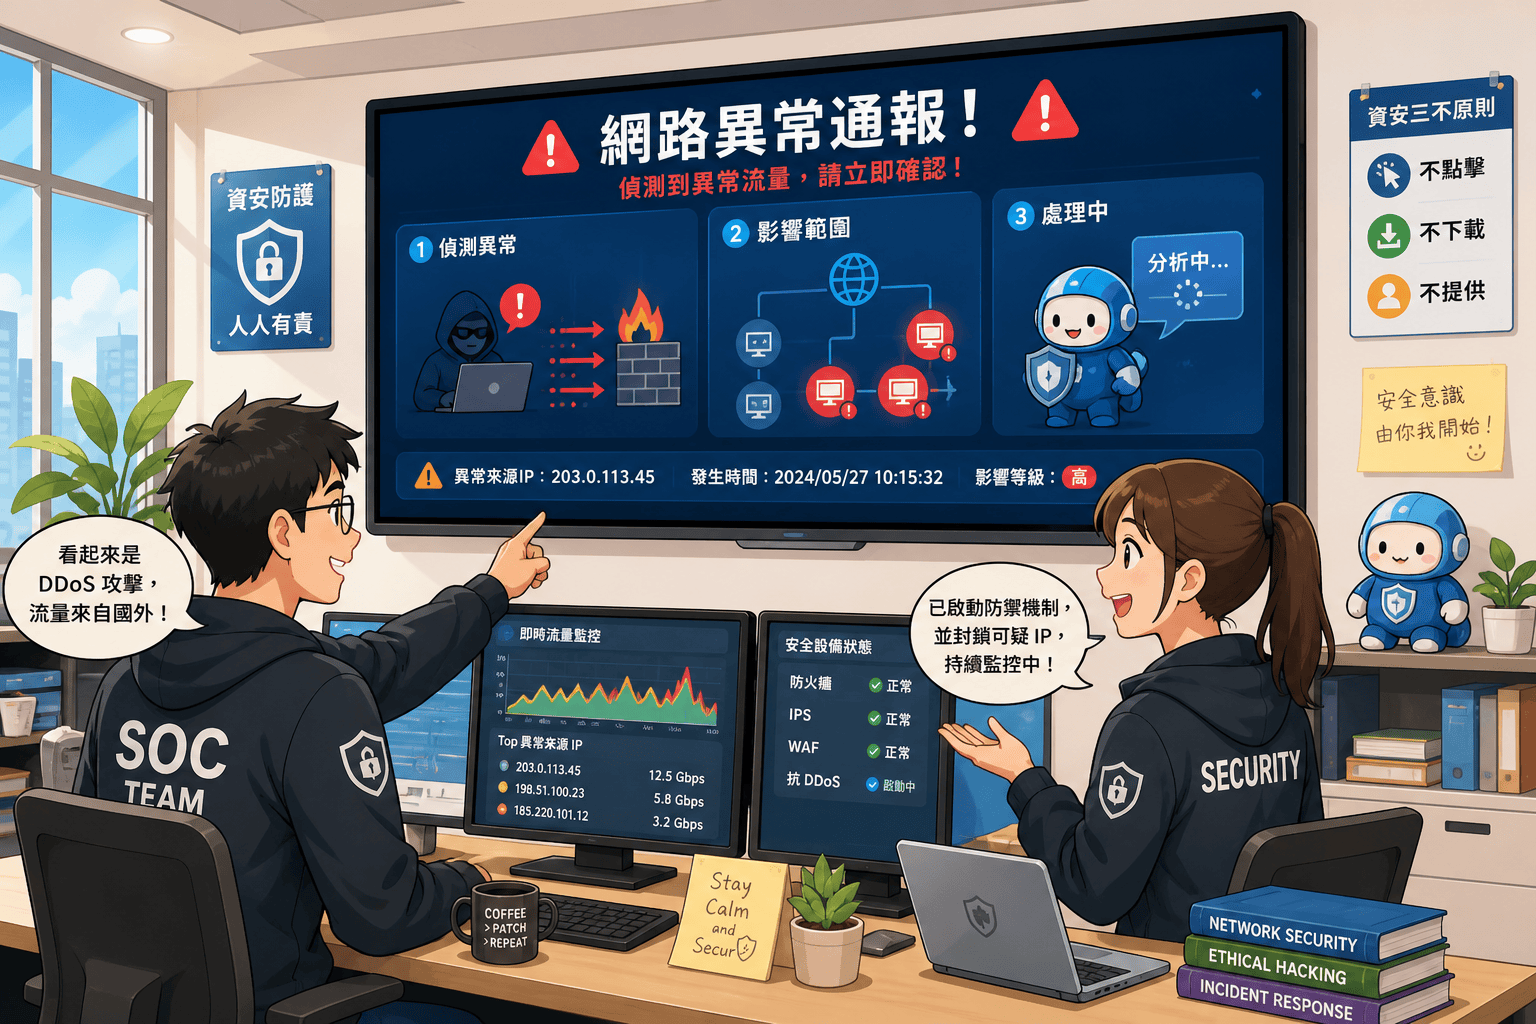
資安事件發生時反應速度至關重要。不少學校已利用自動監控及LINE等即時通訊群組強化資安團隊協同。如需洽詢資安維運顧問,歡迎加LINE ID: cherng65。
漏洞類型 |
原因說明 |
危害說明 |
預防要點 |
|---|---|---|---|
預設帳密未更改 |
未按規定及時變更預設值 |
易被惡意程式自動掃描進入後台 |
強制首次登入即換密碼,帳密複雜化 |
CMS過時未升級 |
外掛與主程式均未升級 |
遭已知漏洞攻擊 |
指定專人負責升級、測試 |
HTTPS憑證過期 |
自動續約設定失效 |
資料傳輸遭攔截竊聽 |
設提醒、IT定期檢查 |
未設定多因素認證 |
僅憑帳密進後台操作 |
社交工程輕易盜用帳號 |
全員MFA強制啟用 |
網站備份不完善 |
備份檔未異地或未加密 |
勒索攻擊後難以復原 |
啟動異地加密備份,自動化還原流程 |
資訊主管務必列清安全條款與檢核表,建議制定SOP,並定期自我檢核,確保上述7大面向皆已落實。
遇資安疑問,請聯絡專業團隊,LINE ID: cherng65。
2025年的學校網站安全防護 任務不僅僅是追趕新科技,更是要前瞻佈局、全面貫徹政策與文化。每位資訊主管務必強化自身與團隊的資安意識,與專業夥伴攜手打造堅不可摧的校園資安堡壘。唯有積極面對挑戰,才能守護學校數位資產與全體師生的資訊安全。