數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
網站遭受攻擊的事件屢見不鮮,專家提醒,企業與個人站長應建立明確的因應機制。本文結合真實案例與專家建議,透過5大步驟教你快速止損、修復安全漏洞、並有效避免重大損失。同時,文中以表格、清單整理重點,協助讀者迅速掌握行動方針,提升網站長期韌性。
近期全球資安事故頻傳,網站遭受攻擊不再只是大企業才需面對的問題。從資料竊取、勒索勒索病毒到惡意植入腳本,影響層面可能涉及金錢損失、商譽受損、客戶信任度降低,甚至衍生法律風險。根據2023年資安報告:
攻擊類型 |
常見損失 |
平均處理時間 |
|---|---|---|
DDoS攻擊 |
網站無法使用、服務中斷 |
6~48小時 |
資料外洩 |
用戶資料遭竊,可能面臨罰款 |
數天~數月 |
惡意程式入侵 |
重要資料被加密或破壞 |
數小時~數天 |
每一次網站遭受攻擊,都可能是事業生死存亡的分水嶺。及時止損、恢復系統,將決定損失大小與品牌信任度。
常見攻擊類型 |
建議修復行動 |
|---|---|
SQL注入 |
程式碼檢查、升級資料庫存取權限 |
XSS跨站攻擊 |
嚴格輸入檢查、內容過濾 |
弱密碼入侵 |
啟用多重驗證、更換密碼策略 |
如果你沒有完整資安團隊,建議快速尋求第三方資安顧問協助,避免進一步損失。加LINE ID cherng65可獲取技術諮詢。
防護措施 |
優點 |
重點注意事項 |
|---|---|---|
WAF網站防火牆 |
可過濾惡意請求 |
需定期更新規則 |
雙重驗證(2FA) |
防範帳號被盜 |
所有管理者都需啟用 |
弱點掃描 |
事先發現漏洞 |
掃描後立即修補 |
站長與企業不可掉以輕心,只有建立起持續防護的資安文化,才可降低網站遭受攻擊的風險。
遇到困難,請即刻加LINE ID cherng65 取得專業協助。
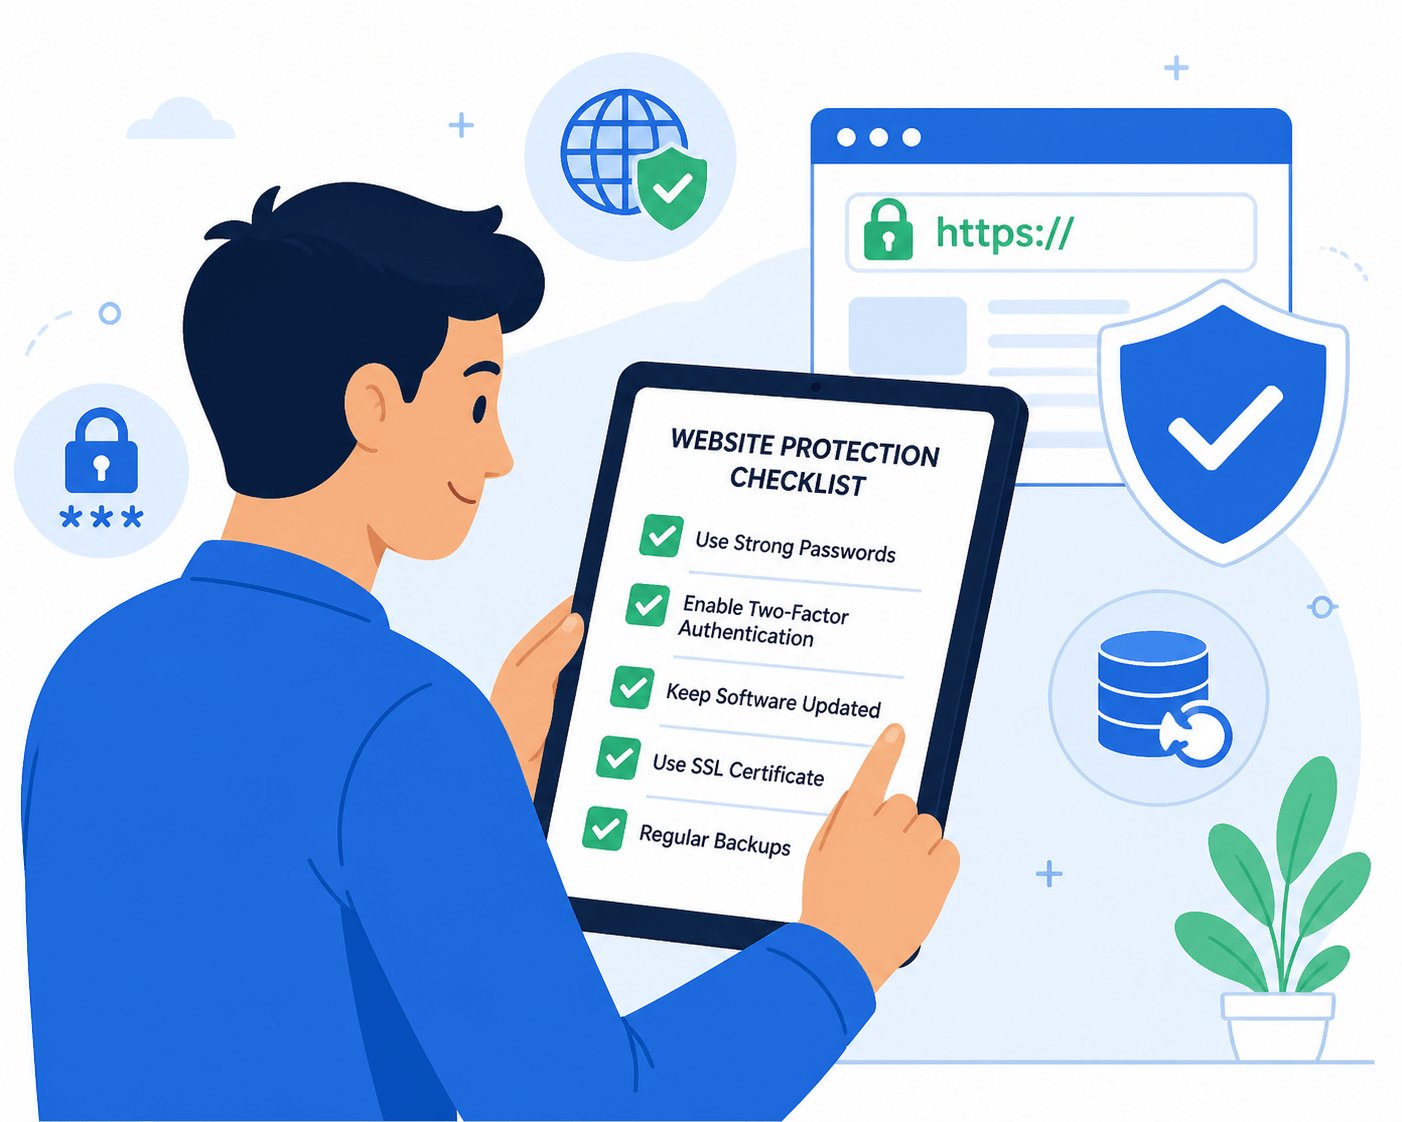
當網站遭受攻擊,即時反應與系統性應對是減少損失、保護品牌的關鍵。透過上述5步驟實施與長期資安管理,不僅能減輕當下衝擊,更是為未來營運建立一道堅實的防線。建議企業主與網站負責人保持持續學習,以應對日新月異的資安威脅,確保網站服務永續穩健。