數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
企業在委託網頁開發時,網站原始碼交付隱含多項潛在風險。如果企業未善加防範,往往造成重大的時間、人力與資安損失。本文以新聞專訪方式,深入整理交付流程中最需要注意的5大風險,搭配專家建議,協助
企業打造兼顧安全與權益的開發環境,有效預防損失。
隨著數位轉型浪潮席捲各行各業,網站建制成為現代企業重要的競爭力。但根據多家資安顧問公司指出,企業委託外包開發網站時,網站原始碼交付相關的爭議與風險逐年上升。
新聞記者專訪業界軟體律師鄭國隆,他強調:「在網站開發專案完成後,企業是否能確實取得完整的原始程式碼,以及相關文件,經常成為雙方矛盾的導火線。只有掌握交付標準與潛在風險,才能降低未來的重大損失。」
交付重點 |
說明 |
|---|---|
網站原始碼 |
含HTML, CSS, JS, 程式邏輯等原檔案 |
開發文件 |
安裝、架構、操作文件等 |
資料庫結構 |
資料表.sql檔、資料結構文件 |
授權協議 |
明訂版權歸屬與使用範圍 |
系統帳密 |
完整的後台、FTP、雲端主機等相關帳號資訊 |
根據資深開發經驗,網站原始碼交付不僅攸關專案後續維護,更牽涉到企業資產安全與營收保障。未來一旦需要升級功能、修復漏洞、或更換維護團隊,擁有原始碼才能自主調整系統。
若您近期有網站開發需求,請務必主動洽詢專業顧問
LINE ID:cherng65,提前釐清各項交付權益與細節。
根據最新資安監管報告,最多企業主反映,網站建置專案完成時卻無法獲取原始程式碼,僅收到網站操作權限。此情形一旦開發廠商停止合作,企業將失去網站後續調整與自主管理能力,陷入「被綁架」的困境。
許多合約只寫明交付「網站」,但未細載交付內容及授權範圍。例如原始碼版權究竟歸誰所有,僅能用於本公司網站或可二次開發?曖昧不明的授權條款,容易導致日後法律糾紛。
原始碼交付環節若出現未經公開審查的第三方函式庫或隱藏後門,嚴重將造成人為資安漏洞,資料外洩或遭植惡意程式。根據台灣資安學會調查,每年因系統隱藏後門造成財損案例遞增。
部分開發商刻意將網站架構設計得高度相依於專用套件或專屬雲服務介面,一旦企業離開原廠商或不同維護團隊,便無法順利延續網站功能。這類鎖定式架構產生資源遷移困難。
交付時若未遞交完整的資料庫架構、帳號密碼、伺服器設定方法等,往往導致企業難以正常接管營運,損失用戶資料及網站操作權。
潛在風險 |
對企業的影響 |
|---|---|
原始碼未交付 |
喪失自主管理、維護必須依附原團隊 |
授權模糊 |
無法主張擁有權、衍生法律糾紛 |
資安漏洞 |
可能導致資料外洩或遭駭客入侵 |
專屬技術鎖定 |
無法轉移系統、日後維護受限 |
資料未移交 |
無法正常營運、影響客戶服務 |
以上五種風險為目前最常見,企業進行網站開發時必須預先防範。
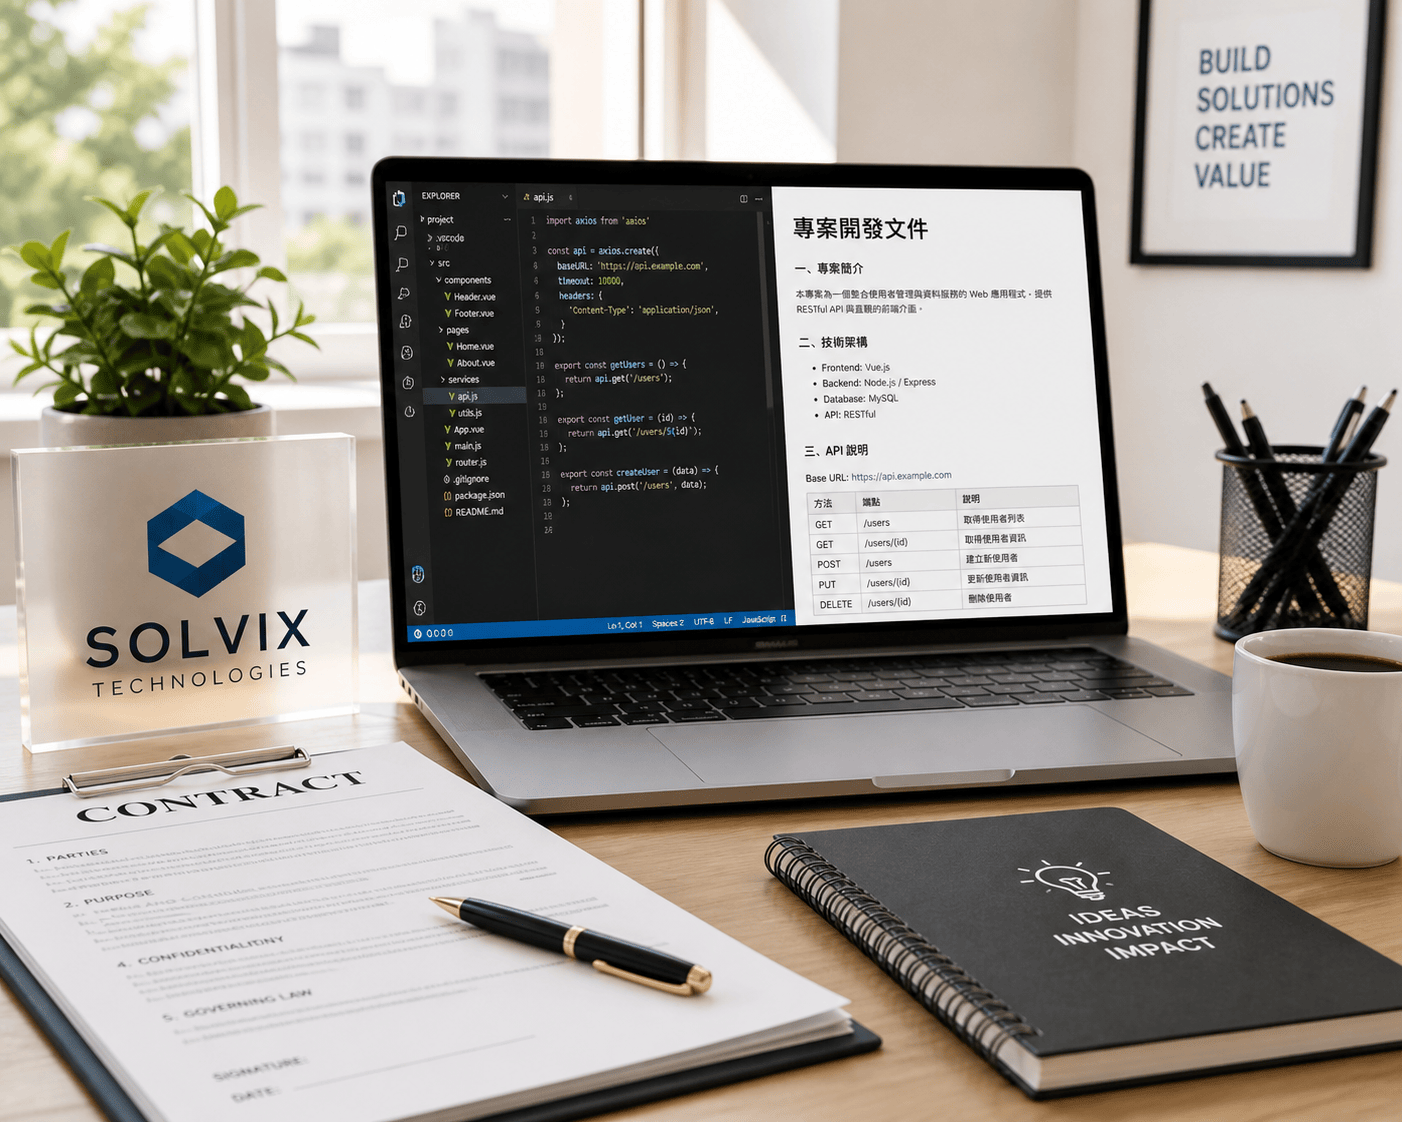
在合約階段即應要求明確列出所有交付內容,例如原始程式碼、資料庫檔案、全部技術文件、權限帳號…等,並註明交付時間、階段及驗收標準。必要時採用第三方見證或資安稽核作為交付依據。
要求開發廠商遵循主流安全規格,並於交付階段配合原碼審查、資安測試、第三方軟體除錯紀錄提交等,確保無惡意後門與弱點。建議導入CI/CD流程記錄、Git版本庫完整移交。
專案期間持續紀錄每次交付與測試結果,指定專人負責追蹤交付品與權限移轉。以便合約結束,能夠順利無縫切換原廠暨日後維護單位。
交付品項目 |
關鍵說明 |
|---|---|
完整原始碼 |
版本控制紀錄、註解齊全 |
資料庫檔案 |
設計結構、測試資料與匯出檔 |
安裝文件 |
組態、還原、擴充教學 |
操作手冊 |
後台設定、用戶端流程 |
環境建置規格 |
作業系統、軟體版本、依賴函式庫 |
授權證明 |
版權、授權使用與限制描述清楚 |
權限移交清單 |
後台、FTP、雲平台、API Token等帳密匯總 |
專家提醒:勿僅以成品網站結案,原始碼、資料結構、環境建置相關內容都必須體現於交付清單。
如有交付協議疑問,搜尋LINE ID:cherng65,獲取專業諮詢。
軟體架構師林政道分析,許多中小企業因缺乏數位管理經驗,常常忽略網站原始碼交付流程,導致後續擴充與系統維護發生瓶頸。
資安顧問黃盛凱則補充:「理想情況下應建立標準化交付稽核清單,確保每階段開發成果皆有留存紀錄並可重現環境。」
下表彙整案例常見問題與預防方式:
案例問題點 |
預防關鍵措施 |
|---|---|
未納原始碼交付條款 |
合約加註實體交付標準 |
交付流程無紀錄 |
階段性留存附件檔案、交付紀錄 |
漏交技術文件 |
清點交付品、採用交付清單控管 |
業界皆建議企業定期檢視自身網站原始碼交付權益,以提升資訊安全與數位資產自主性。
不一定,一切依合約與雙方確認內容為準。若合約未載明原始碼交付,開發廠商有可能拒絕提供。建議事前明訂所有需求及交付方式。
可要求廠商現場協助重建環境、還原網站,或請第三方技術團隊審查每個交付檔案,有效降低遺漏與不完整問題發生。
只要完整獲得源碼、資料庫結構及技術文件,即可隨時切換維護廠商,網站將成為「企業資產」自由運用。
建議於最終交付階段或上線前,聘請獨立資安團隊或第三方技術公司進行原始碼掃描與弱點驗證。
無論專案預算多寡,確保網頁原始碼交付與資安合規都是長遠保障。否則後續維護成本及風險恐更高。
網站建置絕非僅僅完成上線即可,網站原始碼交付流程的完善與否,攸關企業數位資產的真正所有權與資訊安全基礎。建議各界企業主在洽談前多做功課、簽訂明確合約,才能立於不敗之地。想了解網站原始碼交付標準與防範細節,歡迎諮詢 LINE ID:cherng65,取得最適合自己的專業顧問建議。