數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
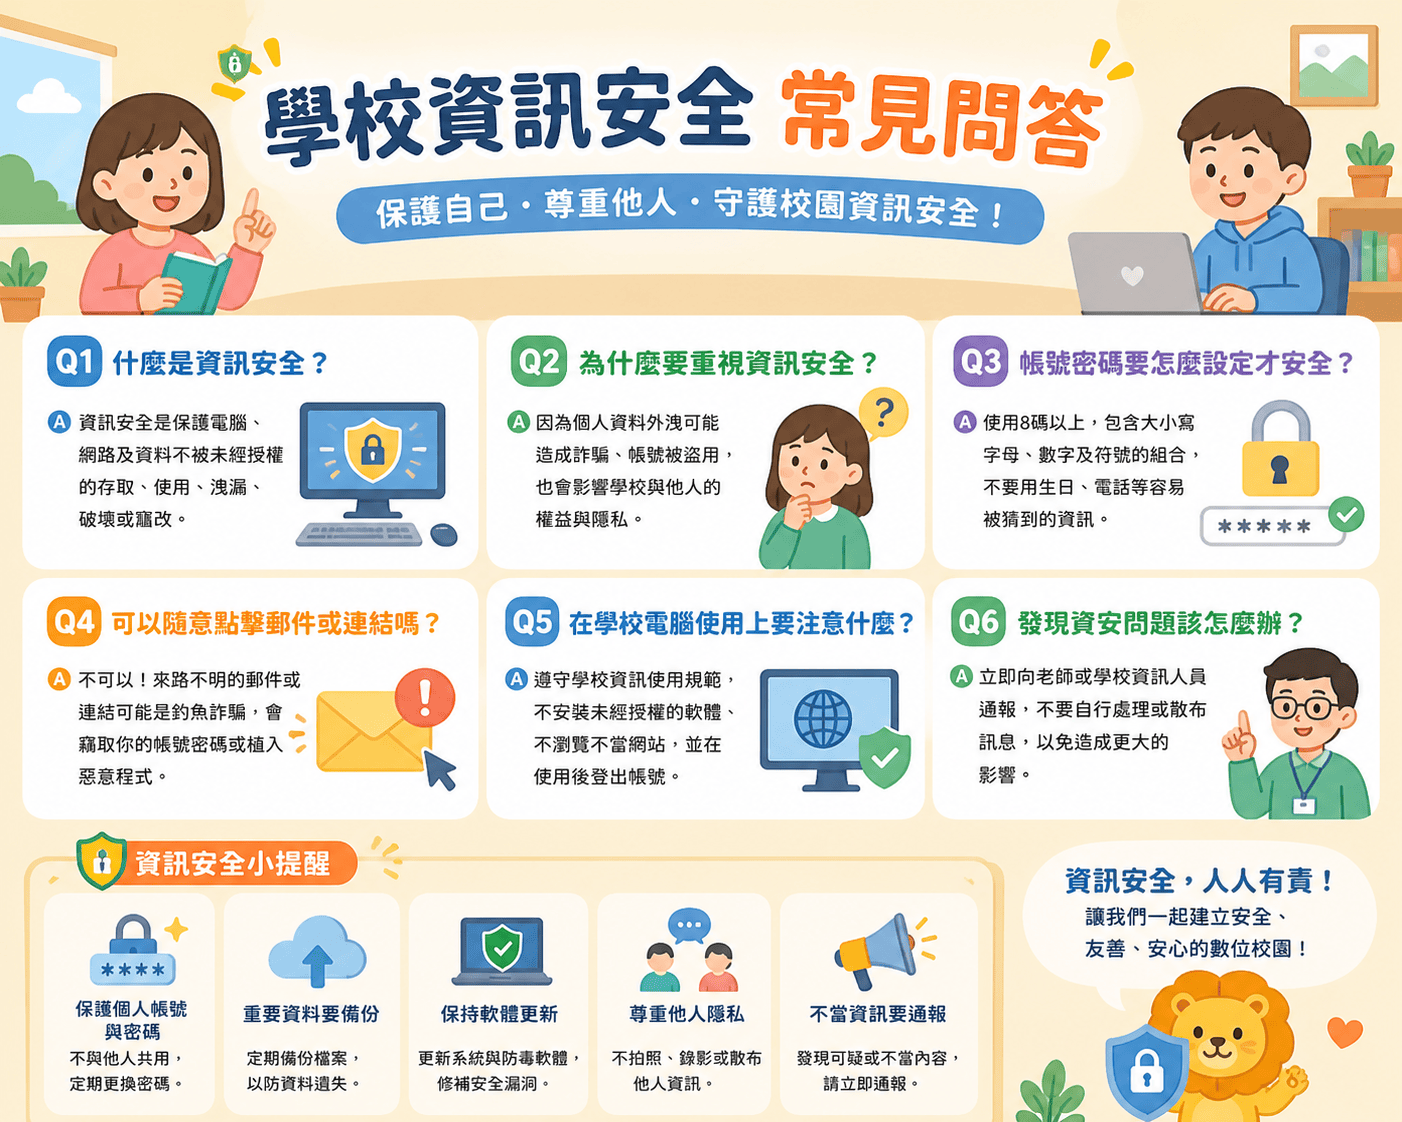
學校網站的資安防護已成為2025年資訊安全的重大關鍵。隨著資安威脅日益增長,滲透測試成為校園網站不可或缺的防線。本指南整理滲透測試中最常見的錯誤,並提供具體建議與最佳實務,協助資安人員提升網站防護力,避免落入安全漏洞陷阱。搭配表格解析與最新趨勢,讓你一次掌握學校網站滲透測試的完整重點,守護校園數位資產!
近年來,學校網站滲透測試在台灣校園資訊安全體系中占據核心地位。隨著數位學習平台盛行與學生個資日益受到重視,校園網站成為駭客鎖定的潛在目標。以2023為例,資通安全事件通報平台(TWCERT/CC)統計,台灣教育機構的資安事件通報比前一年增幅高達20%,顯示安全漏洞成為校園資訊戰的新戰線。
學校網站常見的滲透攻擊包括:
而根據2024年最新調查,80%以上的國內學校自認網站已進行過滲透測試,但僅50%能符合基礎資安要求。下表彙整台灣校園常見滲透測試重點:
測試項目 |
說明 |
易犯錯誤比例(%) |
|---|---|---|
網頁漏洞掃描 |
檢查XSS、SQL injection等常見漏洞 |
45 |
帳號權限管理測試 |
驗證不同權限的存取控制 |
33 |
密碼政策模擬攻擊 |
模擬弱密碼或重複密碼攻擊 |
55 |
敏感資料外洩測試 |
測試個人/學生資訊防護措施 |
28 |
檔案上傳測試 |
驗證檔案上傳漏洞 |
67 |
行動呼籲:想了解最新學校資安滲透測試標準,歡迎加入LINE ID:cherng65!
許多學校在進行滲透測試時僅針對開發測試環境,忽略正式網站與正式資料,導致漏洞真實性評估落差,駭客實際攻擊時仍可成功入侵。根據Gartner 2024年資安報告,全球有52%的教育單位因環境脫節導致測試無效。
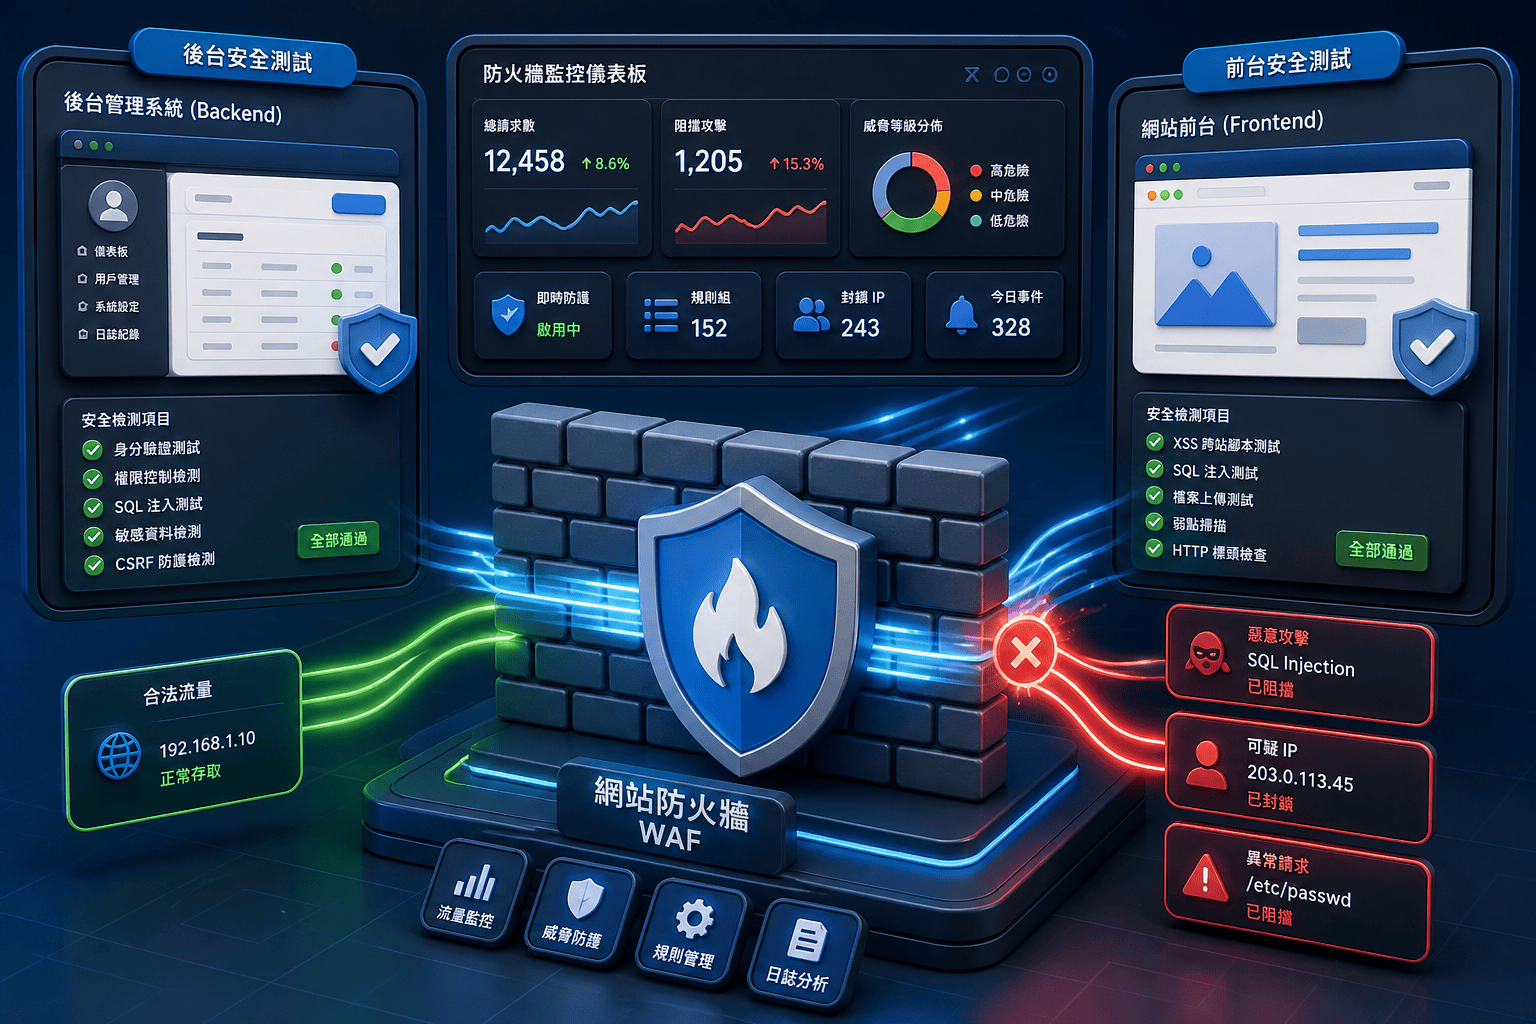
部分測試團隊僅測主網站,未涵蓋教師後台、學生個人區、行政系統等敏感模組。例如戶籍資料、成績查詢等,往往成為攻擊熱點。
有些校園資安僅執行自動化掃描工具,未結合人工紅隊攻擊、社交工程與API安全檢查,造成漏洞覆蓋率不足。
學校多會採用各式外掛、開源模組與第三方API,這些資源若未納入測試,也會成為潛在攻擊管道。如知名WordPress外掛漏洞即曾造成多所大學遭植入惡意程式。
不少單位完成滲透測試後,僅產出漏洞清單,卻未附上明確修復步驟或資源連結。資安團隊無法即時修正,反而延誤防護時機。
常見錯誤 |
潛在後果 |
|---|---|
測試環境脫節 |
實際漏洞未發現,駭客仍能入侵 |
忽略內部系統 |
敏感資料外洩風險升高 |
手法單一 |
新攻擊手法無法發現 |
忽略第三方元件 |
外掛漏洞遭駭客利用 |
報告無修補建議 |
修復速度緩慢,資安風險擴大 |
建議設立與生產一模一樣的鏡像環境,含真實資料去識別化版本,模擬完整流量與登入程序,確保攻擊模擬具代表性。
滲透測試對象應不僅限於主網頁,還需囊括學生系統、文件管理、教師後台、API服務等所有資安關鍵服務。
結合SAST、DAST掃描、紅隊攻防、小組專家社交工程演練,使用多元測試手法提升漏洞發現率。
列出網站所有外掛、API、開源函式庫,建立漏洞公開追蹤清單,定期更新,降低外部軟體被入侵風險。
完整滲透測試報告須包含如下內容:
最佳實務步驟 |
效益 |
|---|---|
鏡像仿真測試環境 |
精準還原資安威脅 |
涵蓋全應用系統 |
減少盲點,避免敏感資料外洩 |
結合多元測試手法 |
提高漏洞檢出率 |
外掛追蹤與定期更新 |
阻斷後門攻擊風險 |
專業報告與建議 |
修補作業快速、明確 |
2025年,AI啟用於資安監測、漏洞分析與自動化滲透測試。教育部推動智慧資安系統,強化學校資訊中心的自動應變能力,顯著提升資安維護效率。
依據《資通安全管理法》修正案,公立學校與大專院校於2025年前需完成全站滲透測試與修補報告資料留存,否則將面臨通報不及、稽核不符等風險。
新法規要求資安人員需持續受訓、提升紅隊藍隊演練、API安全、資料徹底刪除等技能,各級學校逐步導入第三方認證與專業分工。
2025資安趨勢 |
政府政策導向 |
|---|---|
AI與自動化攻防 |
教育部補助智慧資安平台 |
合規測試門檻提高 |
定期稽核提升成效 |
標準化報告與修補程序 |
強制校安報告檔案保存三年以上 |
技能升級與專業培訓 |
推動資安證照與分級技術訓練 |
如需2025資安合規諮詢與訓練資源,LINE ID:cherng65與你攜手守護校園資訊安全!
建議每年至少全面性測試一次,若遇系統升級或重大異動時,請立即追加測試以防新漏洞。部分高敏感性應用可安排半年一次甚至每季模擬攻擊。
發現漏洞後應無縫修補,建立多重權限驗證、強制密碼政策、異常行為監測與資料備份,稽核日誌定期檢查也是重要步驟。
以具認證資格(如CISA, CEH)、有教育資安實務經驗的團隊為佳,同時重視測試報告的完整度與後續客製化建議。
需要! 近年駭客行動化,API與手機端成為新攻擊焦點,務必涵蓋於滲透測試範圍。
常見問題 |
對應建議 |
|---|---|
測試頻率 |
每年完整、重要異動即追加 |
防禦措施 |
立即修補、權限分層、監控異常行為 |
供應商選擇 |
重視證照和產業經驗 |
API/行動裝置測試 |
必須納入滲透評測範圍 |
2025年,校園資安形勢嚴峻且快速演變,對於負責學校網站滲透測試的專業人員來說,持續精進技術與了解產業趨勢是不可或缺的責任。善用多元攻防手段、緊貼法規脈動並重視實務流程細節,才能為學校打造堅不可摧的數位防線,守護每一位學生與教職員的個資安全。