數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校網站遭駭已不是個案現象,而資安事件更可能導致學校正常營運嚴重受阻。本篇專訪資安專家,教你五大步驟:包含立即隔離、根本排查、資料備份、事故通報及強化防禦,協助校方把損害減到最低。表列常見攻擊手法及應對措施,提供學校第一線最詳實的資安防護操作指南。
近年來,學校網站屢傳遭駭客攻擊,資安威脅變得越來越常見。不僅影響一般教學運作,學生、老師的個資外洩風險也隨之飆升。教育部資安通報平台近年顯示:2023年度已有超過30起學校網站資安事件上報,大多數涉及知名大學及高中。
資安專家表示:「學校網站被駭怎麼辦?首先要做到有備無患,發生事故時才能有效控管災情。不僅要立刻止血,更要查明原因,避免後續擴大損害。」
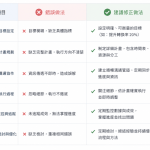
常見攻擊方式 |
潛在影響 |
|---|---|
勒索病毒 (Ransomware) |
網站無法被存取,資料遭加密 |
SQL Injection |
學生資料、成績外洩 |
網頁篡改 |
學校形象受損,散播不實資訊 |
網釣 (Phishing) |
師生帳號密碼被竊取 |
根據資安通報制度規範,各級學校必須建立資安通報應變機制,並定期演練。
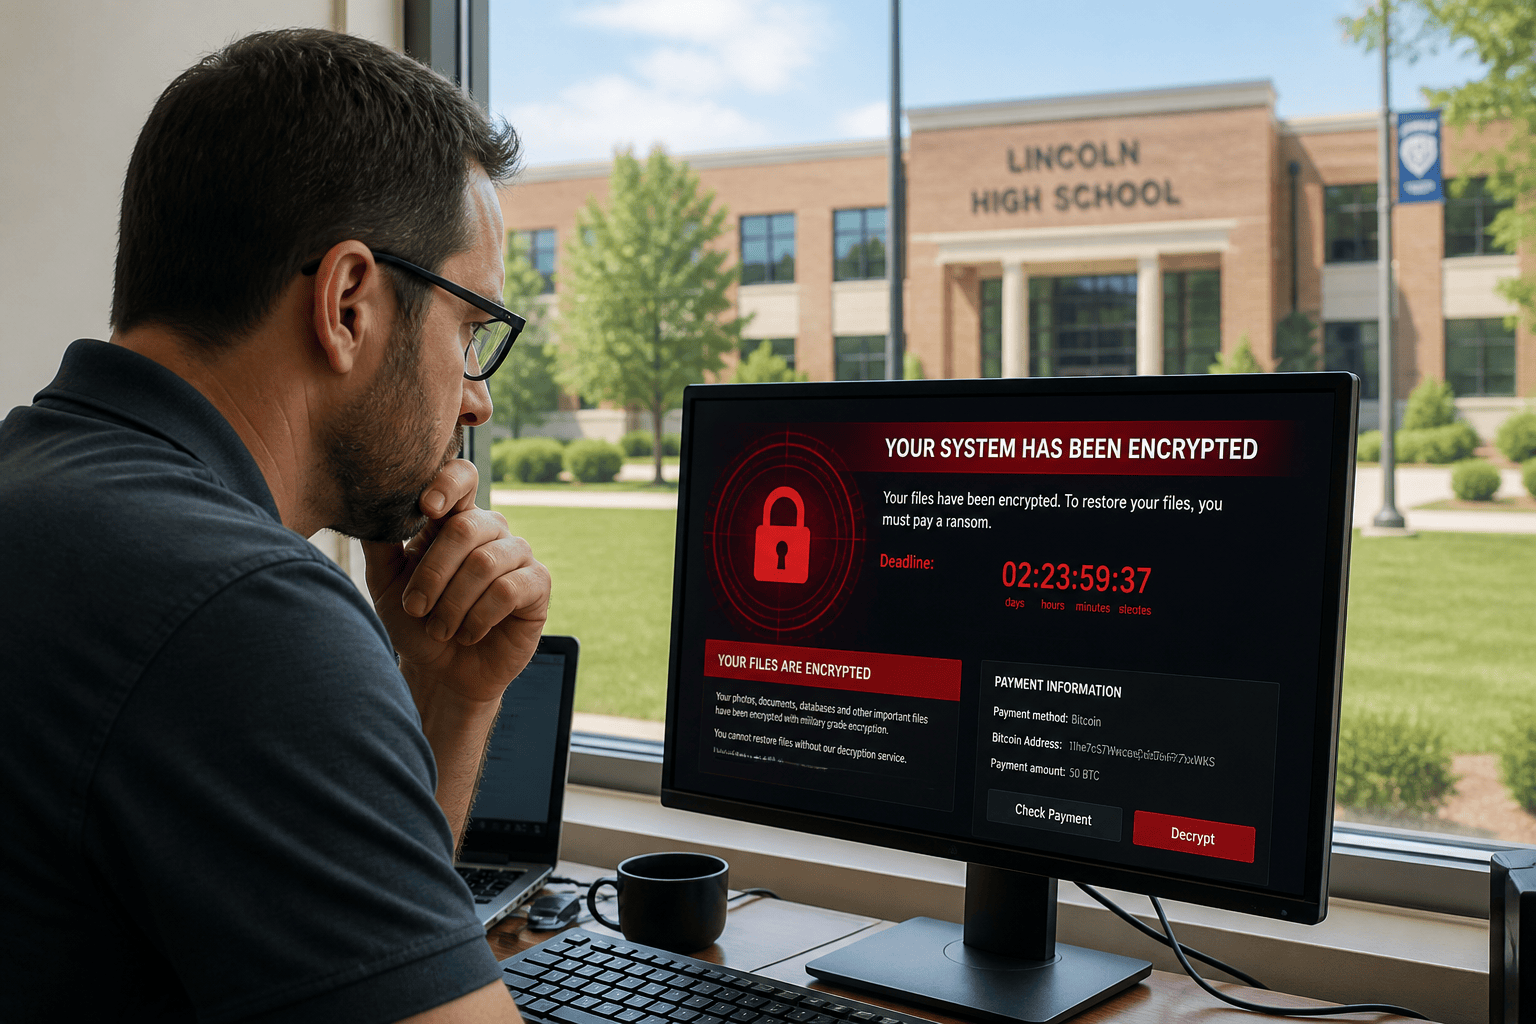
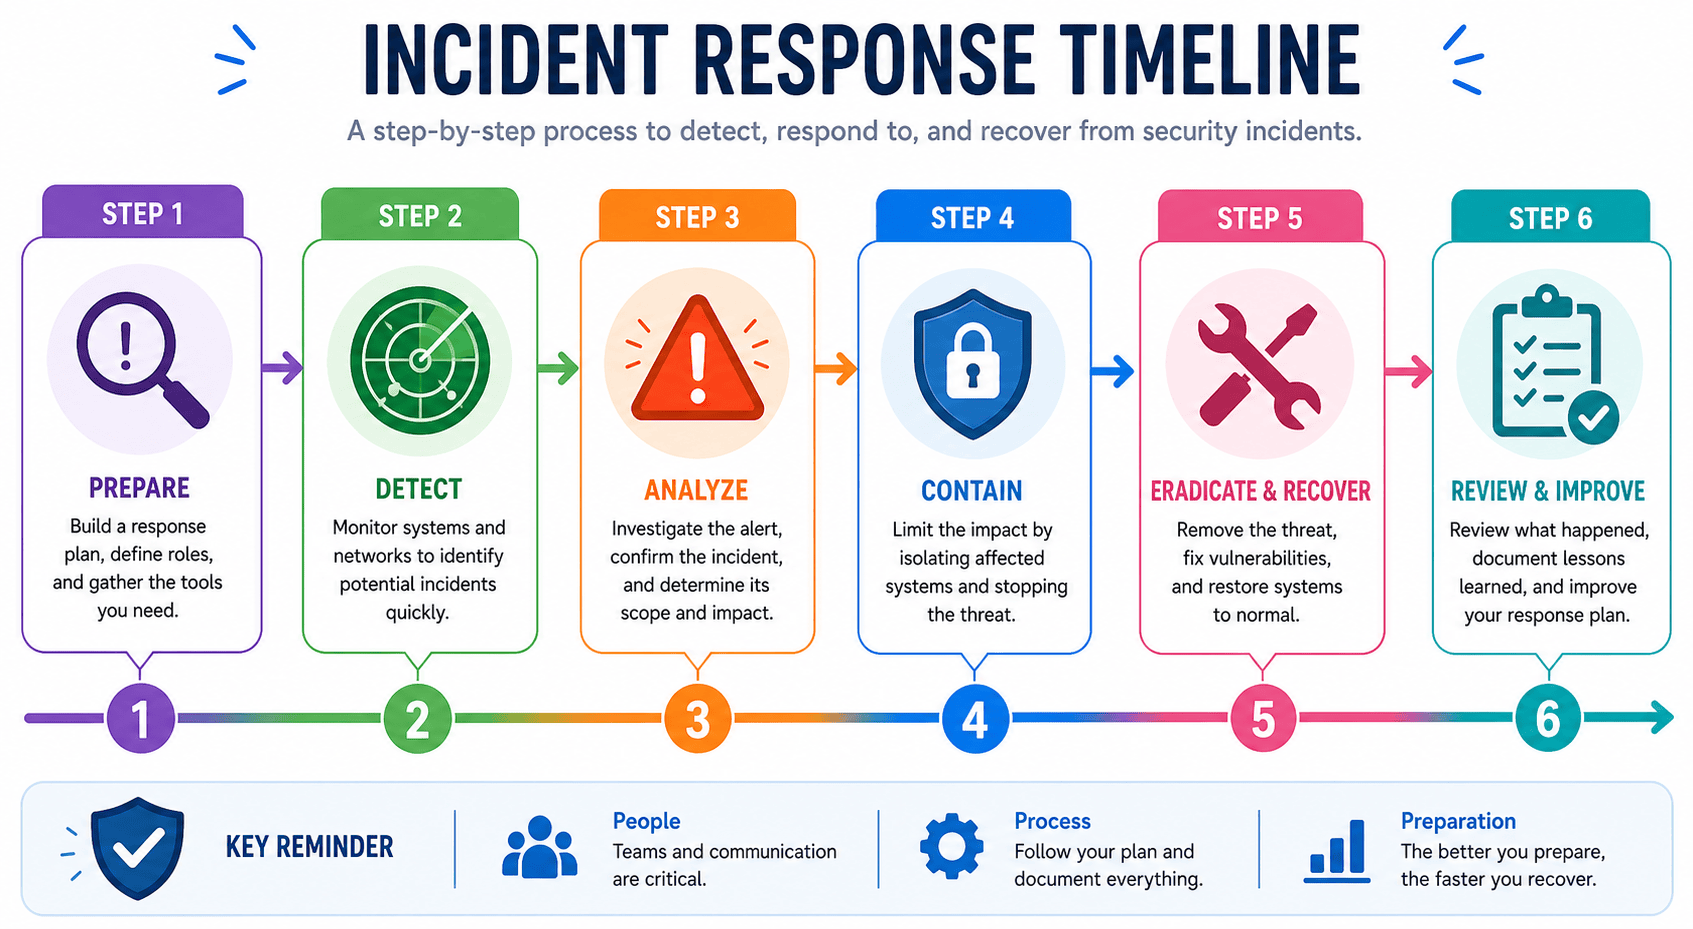
資安災害發生後,最首要的措施是「斷開攻擊蔓延管道」,減少更多資源受害。可將受感染伺服器拔除網路,暫時中止該網站服務,如有必要暫停內部校務系統運作。
調查駭客入侵途徑,包括遠端存取紀錄、系統日誌 (log) 分析。資安專家建議組成專門小組快速盤點所有潛在受害主機與帳號,並利用現有工具如IDS、SIEM系統輔助追查。
等待系統恢復前,務必採取全伺服器/資料庫離線備份。備份完成後,必須透過防毒軟體及多重掃描工具確認備份未遭感染,嚴防二次感染或潛在木馬殘留。
事件發生後,針對系統所有軟體、外掛、弱密碼等進行全面檢查。若發現未修補漏洞或未更新組件,應立即進行修復與強化設定。根據教育部建議,每學期至少檢查一次網站系統安全。
根據現行規範,校方應於發現異常24小時內向教育主管機關及資安相關單位通報,必要時同步通報警方協助調查。此外,也需主動通知受影響師生,誠實告知狀況。
將系統維護流程與資安意識教育納入教職員基礎職訓。透過宣導資安政策,降低未來內部誤觸惡意郵件、弱密碼使用等人為風險。
應通報流程 |
時效 |
|---|---|
教育部資安回報平台 |
24小時內 |
內部IT/校方行政 |
立即 |
通知師生/家長 |
2日內 |
必要時報警 |
即時 |
所有學校網站必須定期檢查、修補Web與作業系統漏洞。建議自動化推播更新,尤其CMS、常用外掛或校內專案開發的程式元件最易遭駭客鎖定。
採取多重驗證、防火牆、網頁應用防火牆(WAF)策略,並積極部署備份與還原機制。採用SSL憑證、強密碼政策,阻止未授權存取。
定期學校資安演練,包括社交工程演練(如釣魚郵件測試)、災害恢復演練。提高全校師生資安防護意識。
資安防禦措施 |
成效說明 |
|---|---|
弱點掃描 |
發現潛在漏洞,減少駭客入侵機會 |
多因子認證 |
阻擋外部未授權登入 |
權限管理 |
限制存取範圍,降低資料外洩風險 |
如需資安疑難協助,歡迎加 LINE ID cherng65 直接諮詢!
「學校網站被駭怎麼辦?」千萬不能僅僅依賴單一科技防線,唯有多重管控、定期監控、強化人員意識,才能真正守住校園資訊安全防護底線。
行動呼籲: 如需即時協助,或需要客製化資安顧問,歡迎加LINE ID:cherng65
隨著駭客攻擊手法日益精進,校方必須將資安防護視為基礎運作的一環。遇到「學校網站被駭怎麼辦」的窘境時,絕不能驚慌失措,而要有SOP化的應對機制。善用上述步驟與資安策略,將有助於把災害損失降到最低,並確保學校資訊環境的長治久安。