數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
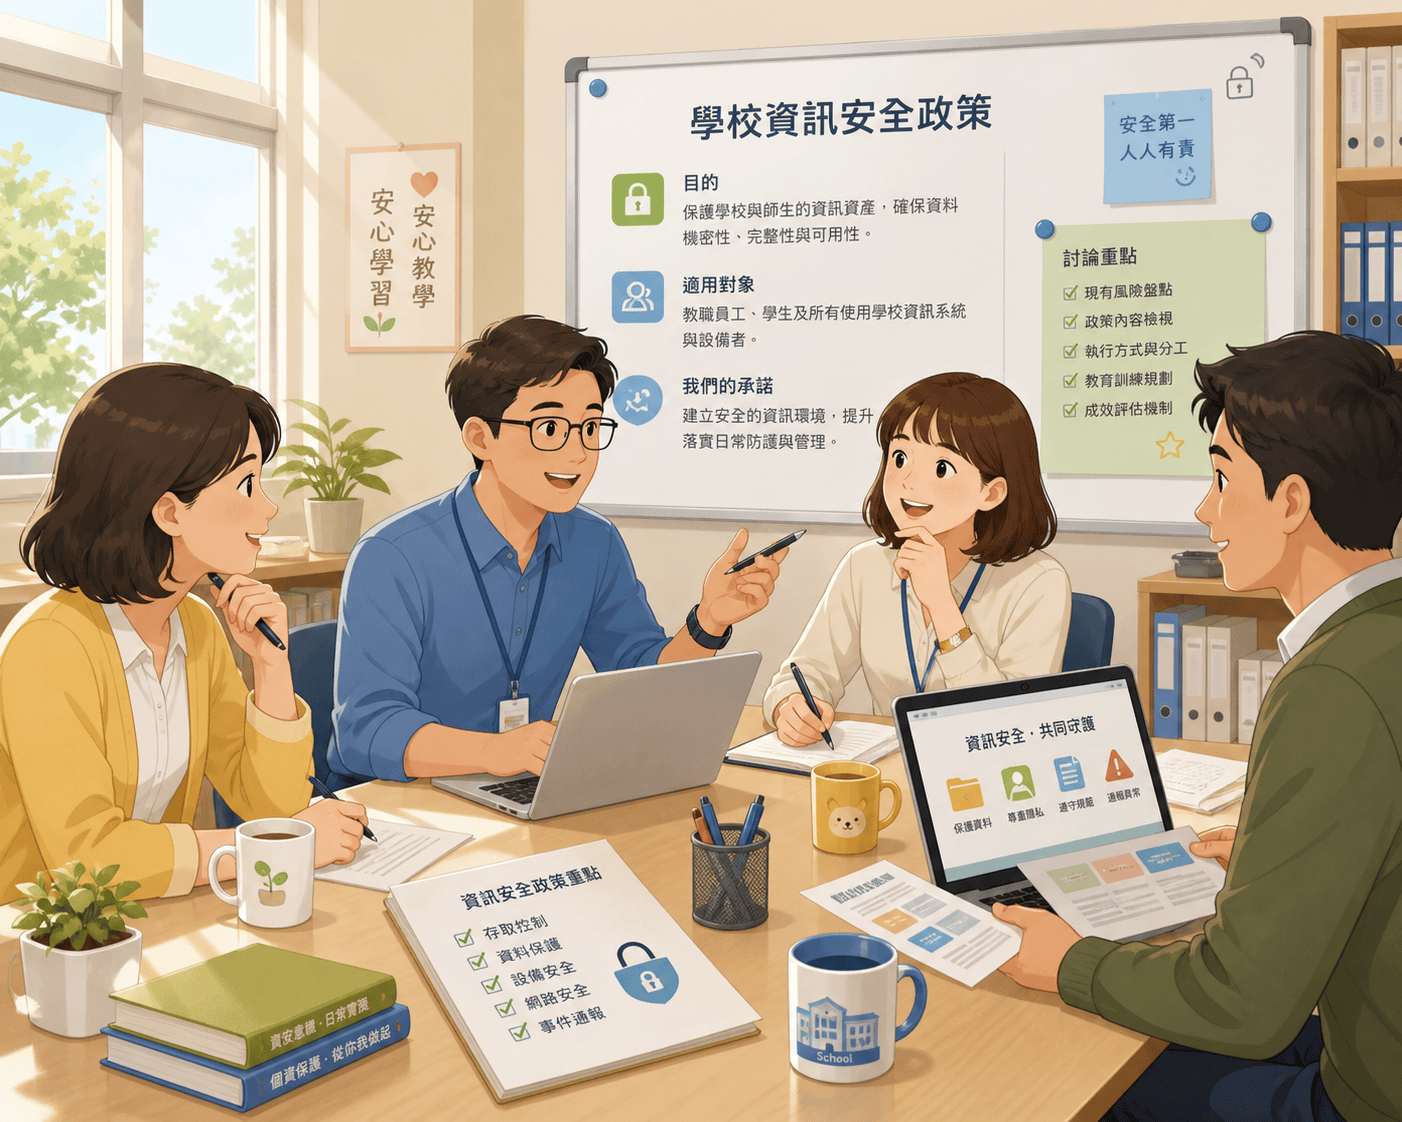
學校網站資安管理攸關敏感資料的保護與教學資訊的正常運作。本文將說明網站資安規劃流程、風險評估、權限控管、維護作法與定期檢查建議,協助學校管理者建立周全的資訊安全與防護措施,落實網站持續穩定運作。
學校網站資安規劃的首要目標是保障學生、教職員與家長的個資安全,維持網站正常服務,同時符合法規要求。其設計原則包括:明確角色分工、層疊防護、彈性調整與持續更新。這些原則幫助學校有效抵禦網路威脅。
有效的資安規劃大致可分為下列步驟:
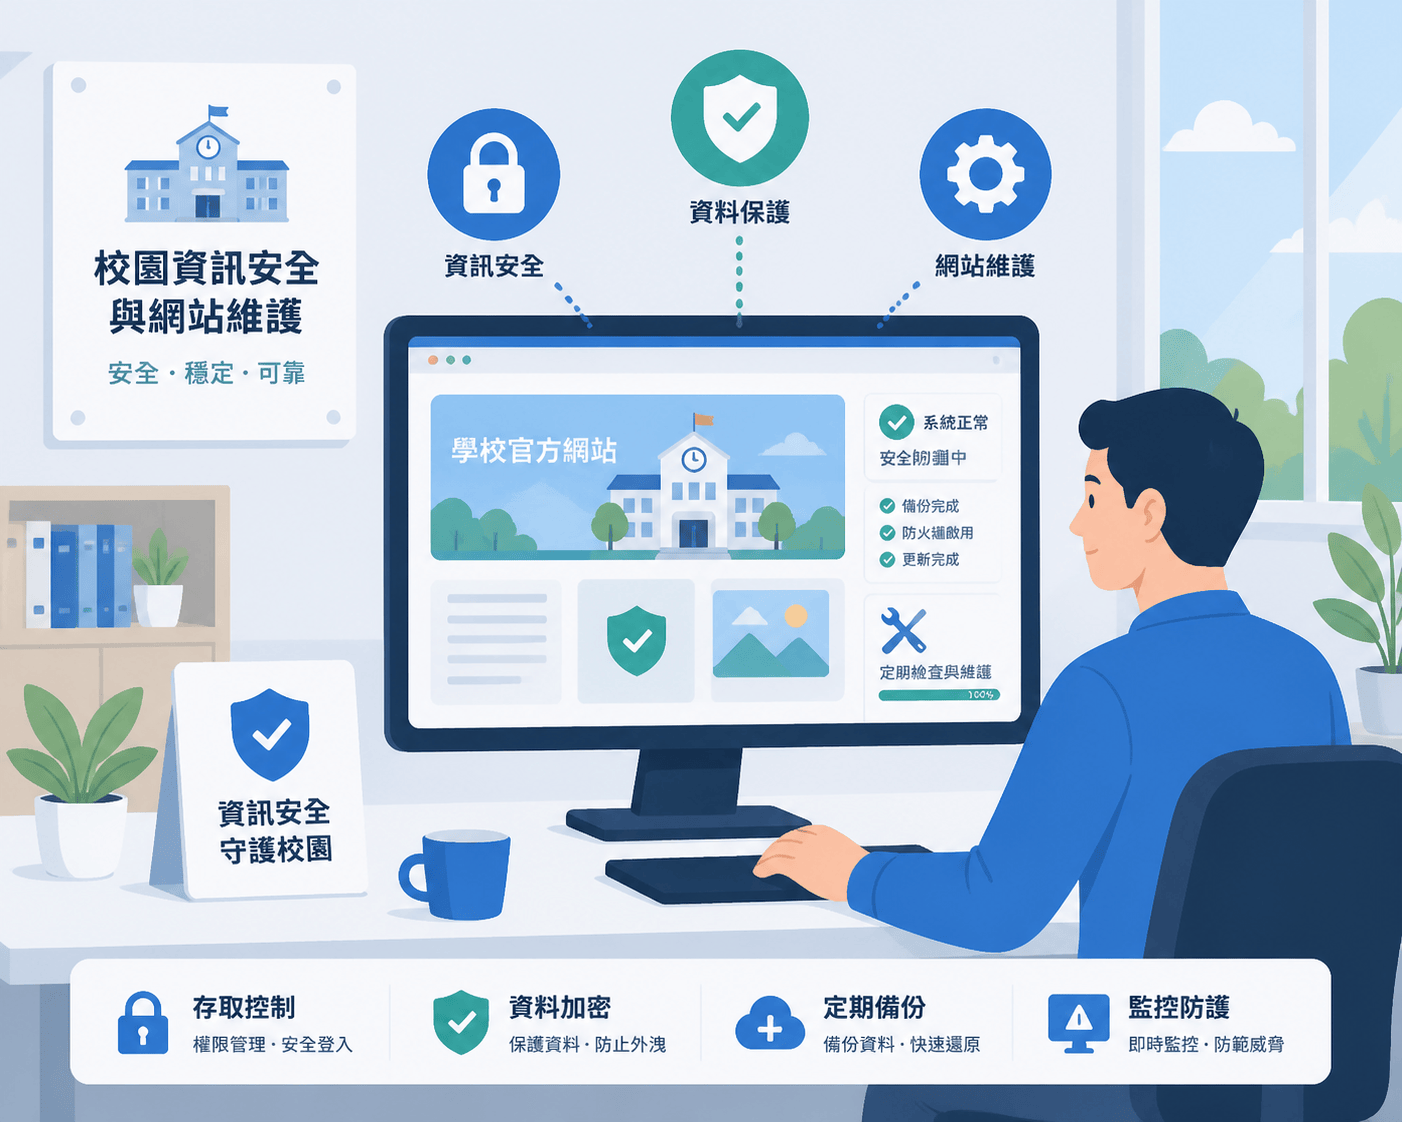
進行風險評估時,需著重下列要點:
潛在風險 |
對策規劃 |
|---|---|
密碼弱化 |
實施複雜密碼規則與定期更換 |
軟體漏洞 |
定期更新網站程式與架構 |
人員誤操作 |
設立帳號層級及權限控管 |
資料未加密傳輸 |
強制全站SSL/TLS |
風險評估完成後,建議針對實際運作流程設置自動化警示、備份排程、異常登入通知等機制,及早發現並因應問題。
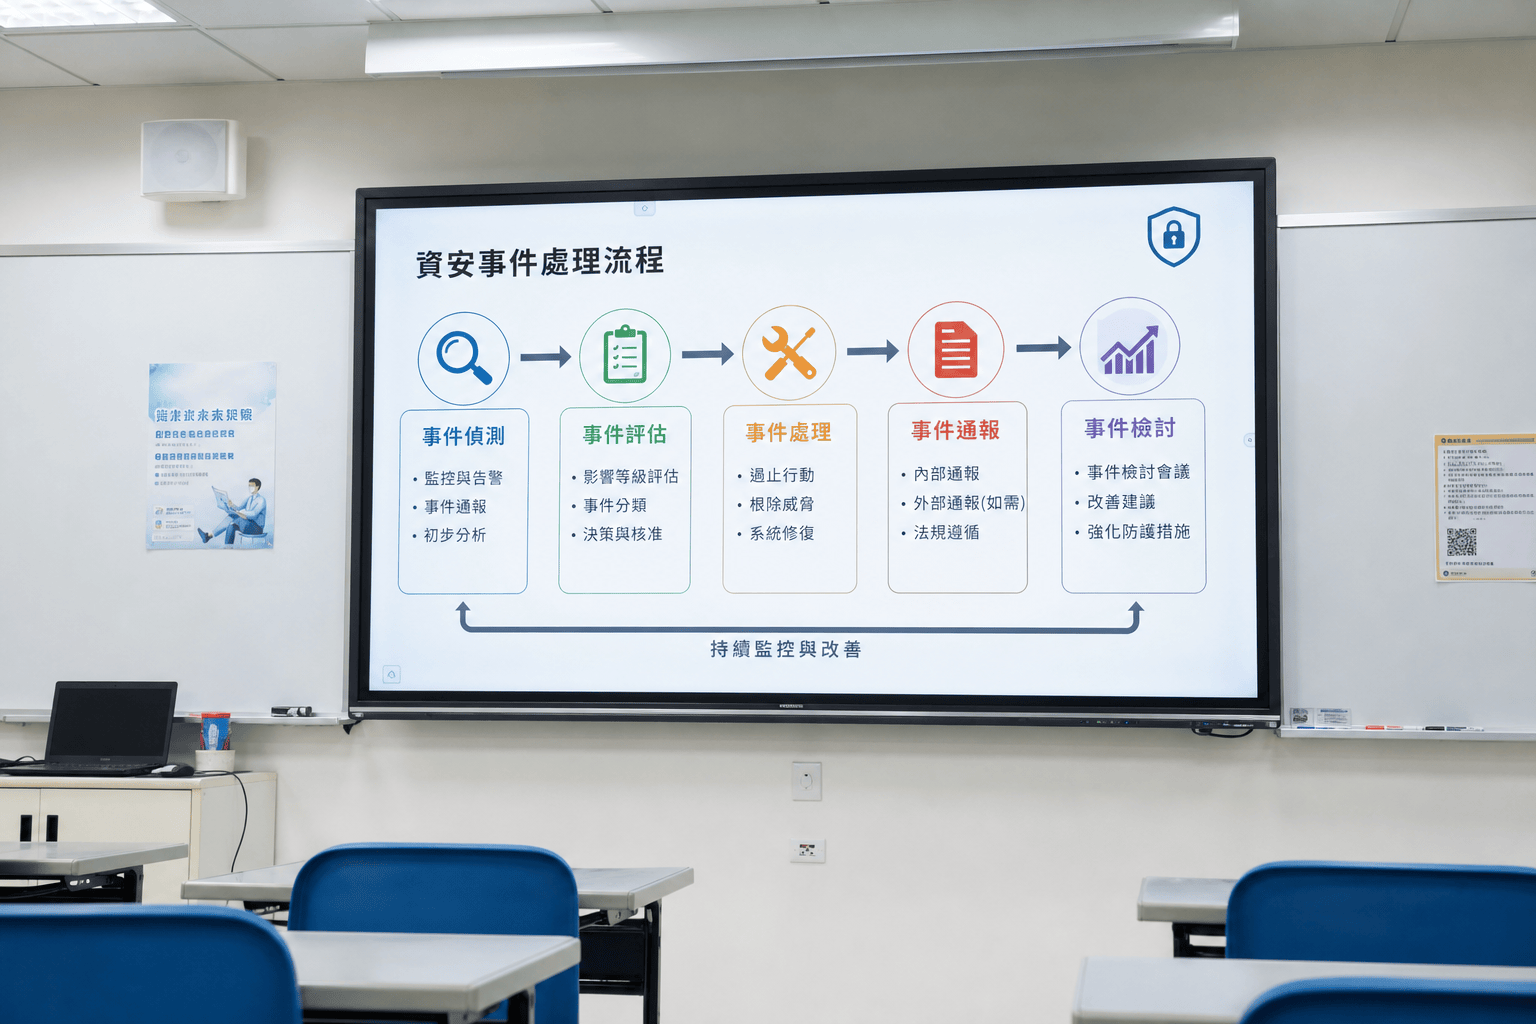
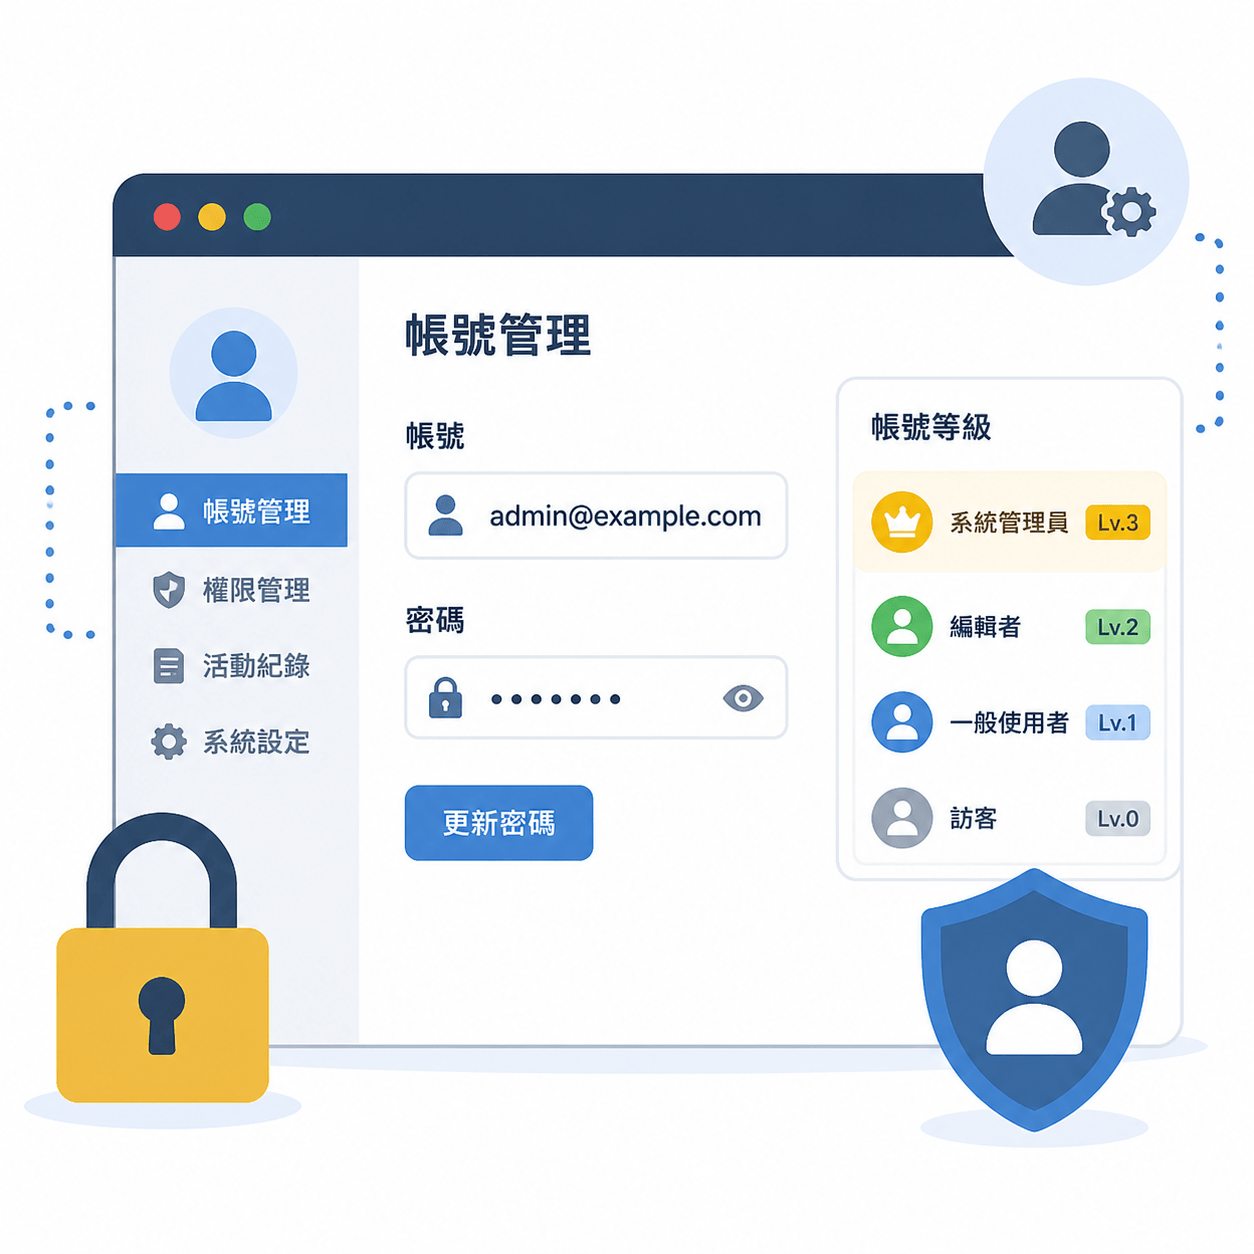
帳號管理是網站資安管理的核心之一。推薦方式如下:
除了限制權限外,建議學校網站設置兩步驟驗證,並要求密碼組合具一定複雜度。定期公告密碼更新政策,有助降低外部入侵風險。
帳號類型 |
主要權限 |
建議管理行為 |
|---|---|---|
超級管理者 |
全面存取及管理功能 |
授權2人以內,定期修改密碼 |
部門管理員 |
部門資料管理、一般網站編輯 |
定期檢查帳號有效性 |
一般用戶 |
查詢、簡單訂閱或資訊提交 |
限制對外資料流通權限 |
維護項目 |
檢查重點 |
|---|---|
系統更新 |
有無漏洞、正式授權版本 |
資料備份 |
備份排程是否正常;資料可回復性 |
網站存取紀錄 |
紀錄來源、異常登入監控 |
帳號管理 |
無效帳號移除;權限正確性 |
每一所學校都應擬定清晰且適用的資安政策,涵蓋個資保護、資安事件通報、用戶行為規範等。政策一旦明文化,可作為管理與糾正依據。
如需進一步協助學校網站資安政策規劃或技術諮詢,歡迎聯繫 LINE ID cherng65,取得專業資訊。
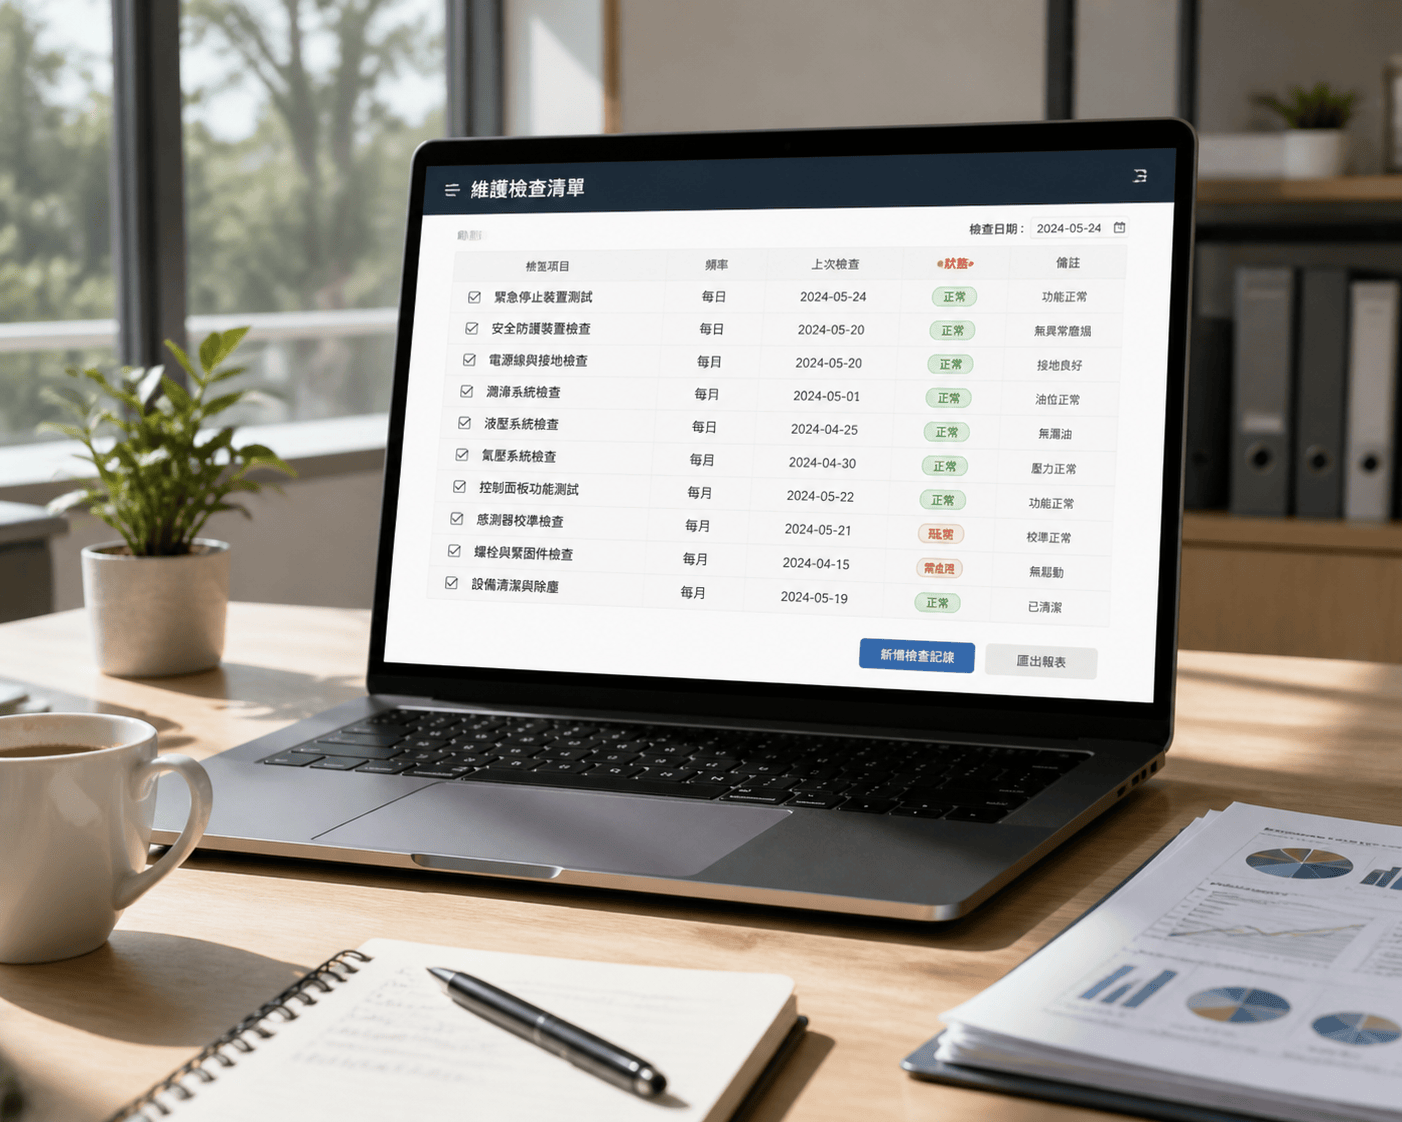
學校網站資安管理涉及流程設計、風險分析、權限控管與持續維護,並需要行之有效的稽核及教育配套。落實上述步驟將有助於提升網站穩定性與資訊保護水平。若學校需要客製化資安規劃及網站維護輔導,歡迎隨時諮詢 LINE ID cherng65,獲得更實用的建議與服務。