數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
網站安全健檢已成為現今企業維護網站最不可忽視的資安工作之一;然而,許多企業卻常犯下5大錯誤而導致資安漏洞。本文深入剖析這些常見失誤的真實案例,用表格和實務清單提醒企業管理層:資安威脅近在咫尺,立即行動才能守護關鍵資產。
數位時代的來臨,企業網站成為獲取客戶、推動業務與存取敏感資訊的樞紐。然而,隨著駭客手法不斷進化,傳統的資安防護措施已難以完全防禦當今威脅。根據台灣生技產業研究及國際資安組織報告,2023年台灣企業網路攻擊案件激增38%,多數攻擊源於網站未定期安全健檢或忽視基本資安漏洞。
網站安全健檢=持續追蹤、檢查網站系統元件與資訊流通安全,主動發現弱點與扣分項目。
常見漏洞來源 |
影響範圍 |
企業損失 |
|---|---|---|
弱密碼 |
全站登入管理 |
帳號外洩,導致營收損失 |
過期元件 |
內容管理、API |
遭植入惡意程式,資料損毀 |
未加密憑證 |
瀏覽器-伺服器連線 |
顧客資訊被攔截、品牌信任受損 |
資安專家強調:定期進行網站安全健檢,可將潛在風險降至最低,妥善保護企業與用戶資料安全。
不少企業網站仍建於WordPress、Joomla或自製CMS平台,因缺乏專責人員定期更新系統或外掛元件,造成讓駭客輕易入侵的紀錄漏洞。例如2022年多家台灣電商網站遭Cross-Site Scripting(XSS)利用,即肇因於
過舊編輯器未更新。
重複性、高預測性密碼依舊普遍存在於後台平台與敏感帳戶。資安健檢發現,70%以上中小企業網站無二階段認證機制,或未設定合理權限級別,損及整體風險控管。
2024年Chrome、Safari與Edge瀏覽器已預設標記未加密網站為「不安全」。許多網站卻因成本、錯誤認知或缺乏技術協助,未配置SSL/TLS憑證,使用者敏感登入資訊極易被第三方劫取。
常見的跨站腳本攻擊(XSS)與SQL注入漏洞,是網站資安健檢時最易被遺漏的部分。某知名上市公司曾因表單無驗證邏輯,被自動化攻擊批量寫入垃圾資料,近4萬筆客戶個資因此外洩。例如:
攻擊類型 |
受害情境 |
結果 |
|---|---|---|
SQL注入 |
搜尋/登入表單未過濾 |
駭客存取完整資料庫 |
XSS |
留言板缺乏過濾 |
跳轉惡意網站、導致用戶損失 |
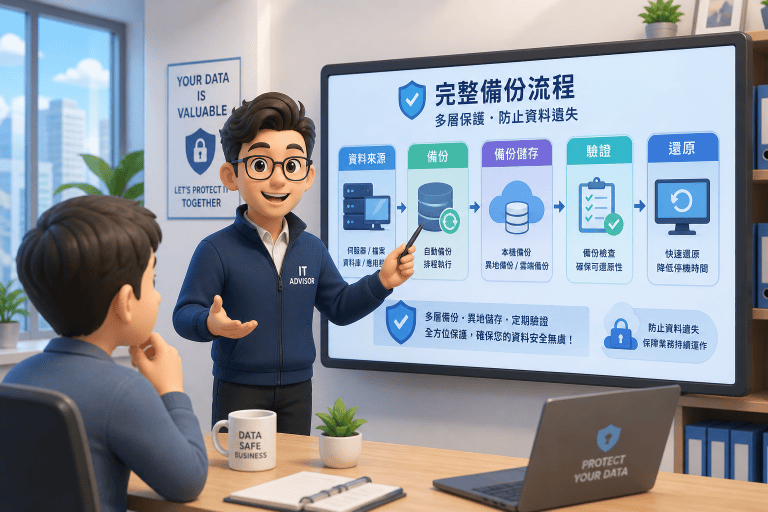
多數企業僅在本地伺服器做備份,未規劃災異演練流程。勒索軟體肆虐下,欠缺異地備份與即時還原手段,往往讓攻擊事件造成無法挽救的經營風險。
網站安全健檢不是一次性的外包檢查,更需企業內部長期推動。若管理層及員工無資安概念,無論系統多完備,都是攻擊者下手的突破口。
想降低威脅?立即加LINE ID: cherng65,資安專家一對一諮詢。
善用自動化弱點掃描工具與年度滲透測試,可提前預警多數資安漏洞,同時建立資產清單與漏洞歷史記錄。專家建議至少每半年一次全站型安全健檢。
網站安全健檢重點 |
建議頻率 |
備註 |
|---|---|---|
弱點自動掃描 |
每月一次 |
開源或雲端SaaS皆可 |
滲透測試(PenTest) |
半年~一年一次 |
結合人工手法 |
手動審查敏感流程 |
重大改版前/後 |
如登入、金流模組 |
建立SOP訓練教材,明確規範資訊異動、帳號認證流程,提高全體同仁對資安隱患的認識。
想知道自家網站有無資安漏洞?現在掃描、立即回報,LINE ID: cherng65
工具名稱 |
功能簡介 |
適用對象 |
|---|---|---|
OWASP ZAP |
自動化安全漏洞掃描 |
中大型企業IT、資安專案 |
Burp Suite |
進階手動滲透測試 |
專業資安人員 |
Wordfence |
WordPress專用網站防火牆 |
中小企業網站 |
Acunetix |
全自動漏洞管理平台 |
企業內部資安團隊 |
台灣資安聯盟SaaS健檢 |
本地化弱點偵測與諮詢 |
各級企業 |
定期檢查與妥善使用各類網站安全健檢工具,是保障企業資訊安全不可或缺的一步。
網站安全健檢不再是IT部門的獨門任務,而是企業全體數位轉型不可或缺的一環。只要持續落實更新、權限管理、防禦意識、軟體工具運用與災備設計,才可能真正防範駭客入侵與資安事件。您的網站中招了嗎?立刻開啟網站安全健檢,守護企業與顧客的每一分信任。