數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
雲端平台維護已成企業數位轉型的關鍵,但在實務操作中常因維護疏忽而導致營運中斷或資安威脅。本文深入整理5大常見錯誤與對應預防對策,提供表格與專業建議,幫助企業有效避免掉入維護陷阱。即刻學習如何強化雲端平台維護策略,守護資訊安全與商業穩健發展!
隨著台灣大小企業紛紛導入雲端平台以加速數位轉型,雲端平台維護的重要性日益凸顯。但根據資訊產業發展協會最近統計,全台有超過六成企業遇過因維護不當而產生的服務異常或資安事件。維護不僅是日常工作,更牽動著系統穩定與公司聲譽。
以下專訪多位雲端專家,梳理出企業在進行雲端平台維護時經常犯下的5大錯誤,並提出具體預防對策,協助IT管理人員與決策者有效避開常見陷阱。
許多企業誤以為設定自動備份即可無憂。然而根據Gartner報告,在2023年全球有超過30%的資料遺失是因備份配置錯誤或長期未進行復原測試。未定期測試備份復原流程,當意外來襲時,通常為時已晚。
錯誤現象 |
潛在風險 |
解決方案 |
|---|---|---|
未定期備份檢查 |
資料遺失不可回復 |
自動化備份測試,定期審核紀錄 |
復原演練缺失 |
發生災難時出現停擺 |
模擬災難復原訓練 |
不少企業在雲端平台維護早期,為了方便部署,將過多權限開放給團隊成員或外部廠商。根據Cloud Security Alliance數據,超過六成資安攻擊源自權限誤用與長期未審查。
常見錯誤 |
資安風險 |
管理建議 |
|---|---|---|
權限預設過寬 |
不當存取敏感資料 |
角色控管,依需求精細分層 |
權限未定期調整 |
帳號濫用、爆發入侵事件 |
月度審查,離職即移除 |
行動呼籲:有權限控管疑問?加LINE ID cherng65 諮詢專家,守護雲端安全。
根據微軟與資安業者調查,企業若三個月未更新雲端平台安全性,遭勒索軟體攻擊機率高出一般企業三倍。
忽略內容 |
後果 |
預防建議 |
|---|---|---|
長期未升級OS/應用程式 |
增加駭客入侵機率 |
設定例行更新排程 |
未知存漏洞 |
商業資料外洩 |
實施漏洞掃描與修補 |
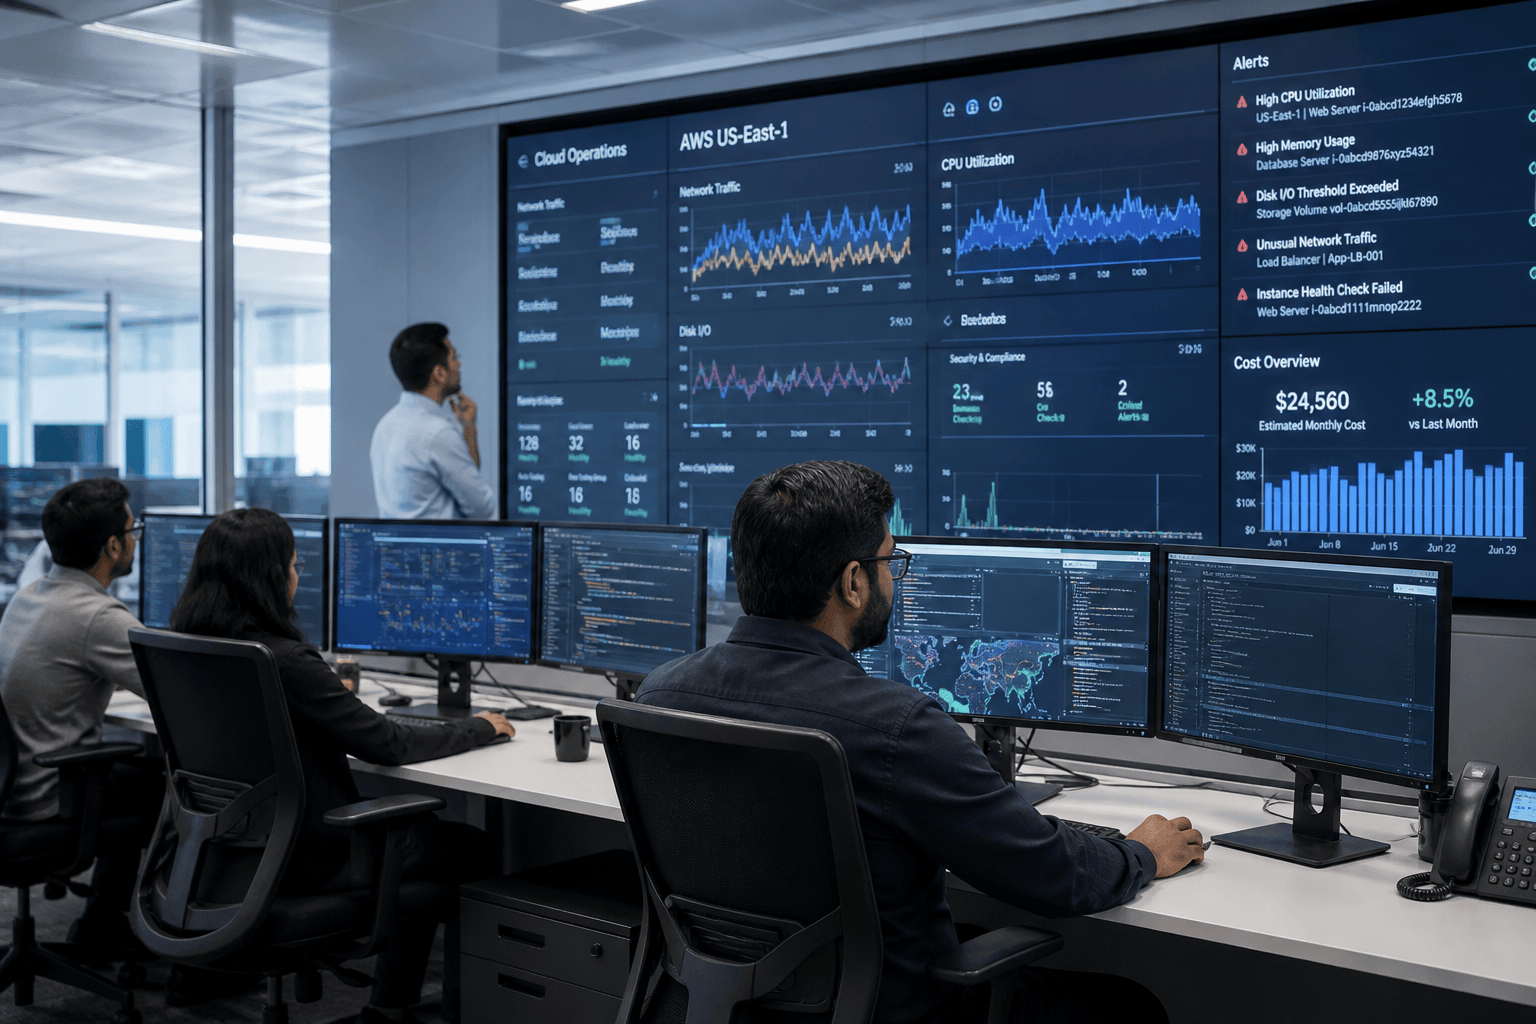
不少企業僅依靠事後回報,導致服務受影響時才驚覺異常。有效的雲端平台維護需建立自動化健康監控系統,掌握系統運作狀況。
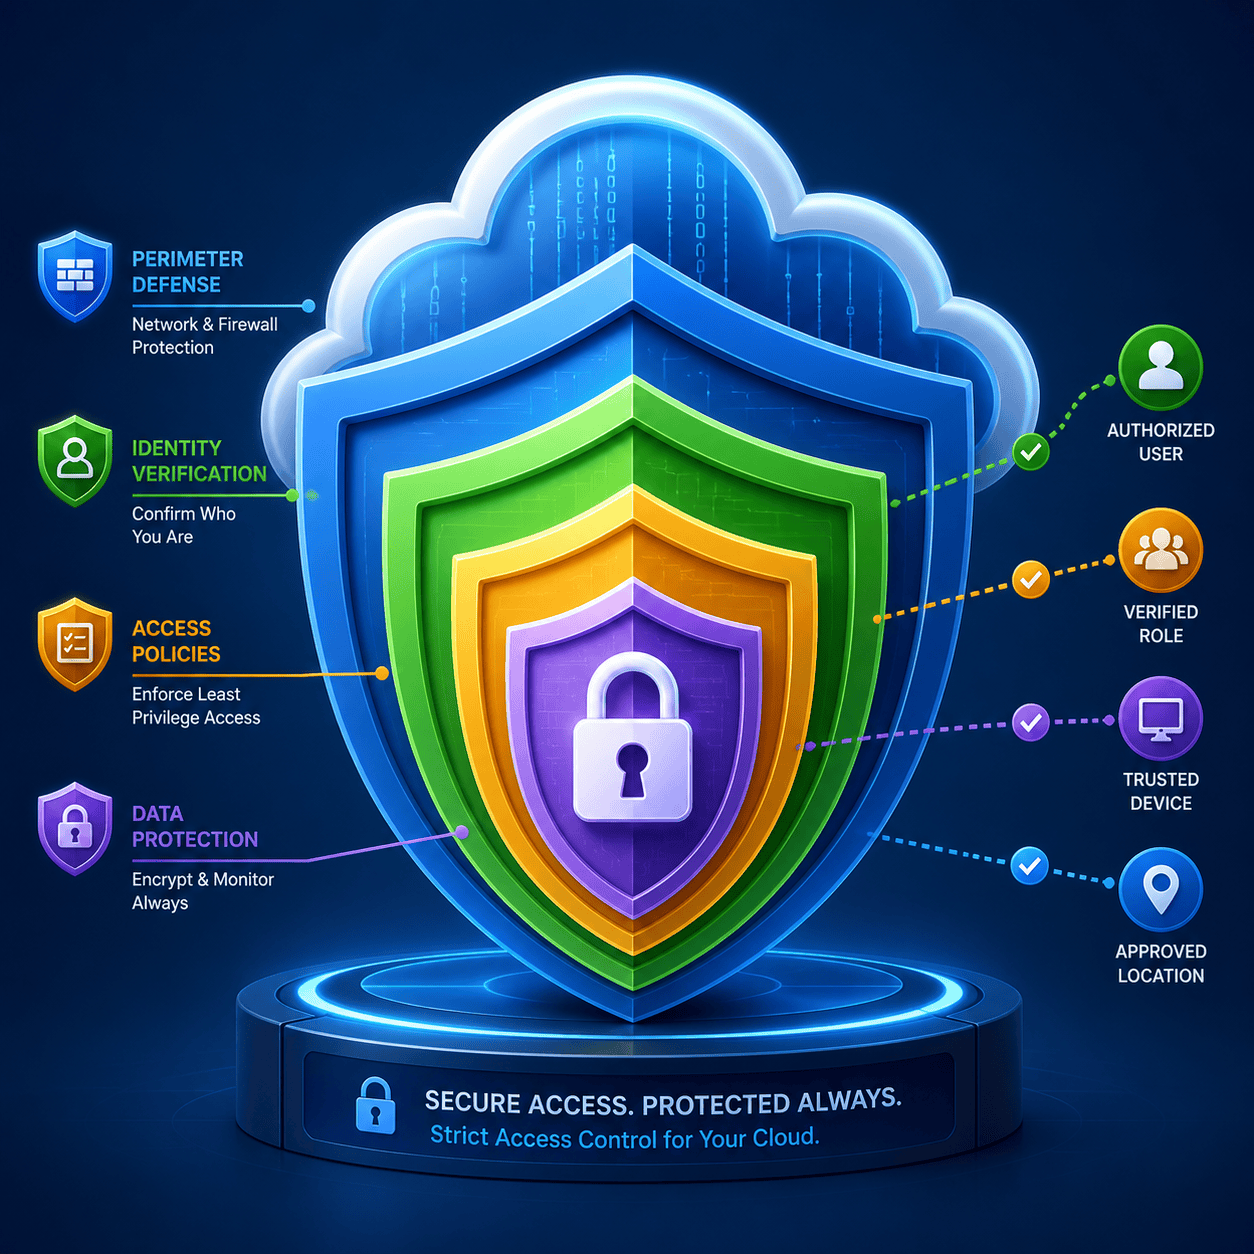
隨著GDPR、個資法等法規日益嚴格,未妥善留存維護與操作紀錄,不僅難以追蹤資安異常,還可能面臨高額罰鍰。
缺失事項 |
影響 |
補救方案 |
|---|---|---|
日誌未存檔/集中管理 |
調查事件困難,無法合規 |
採用雲端日誌管理系統 |
合規流程未更新 |
面臨法規罰款 |
建立法規追蹤小組 |
行動呼籲:需要合規顧問協助?立即加LINE ID cherng65,預約法規健檢服務!
雲端平台的運維是企業資訊安全與競爭力的基石。透過重視備份、精細權限控管、定期系統更新、全方位監控及合規紀錄,企業不僅能避免常見人為失誤,更能在面對意外時保持營運不中斷。雲端平台維護是一場持續的跑馬拉松,每一階段都需要專業的流程與嚴謹態度。善用上述預防對策,讓你的雲端系統永遠站在安全與效率的最前線。