數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校校務系統全面數位化帶來極大便利,但校園數位轉型過程中潛藏諸多隱形風險。本文針對資安威脅、數據遺失、人為疏失、系統不整合及法規遵循等五大面向,深入探討學校行政人員不容忽視的重要課題。透過表格與專業分析,協助學校全面提升對校務系統安全及合規的重視與因應。
台灣各級學校面對教育數位化,紛紛導入學校校務系統,希望透過資訊化提升教學與行政效率。然而伴隨而來的,是一連串複雜、關係深遠的隱藏風險。行政人員多數將重心放在功能應用,卻常常忽略長遠結構性問題。根據2023年台灣教育科技應用調查,超過85%的學校已採用至少一套校務系統,但資安意識與專責人力仍有不足。
2022年中部某國中因系統漏洞,導致成績資料外洩事件,讓學校資訊化的安全警訊浮上檯面。究竟校務系統帶來的五大隱藏風險有哪些?又該如何應對?下文將一一解析。
個資外洩屢見不鮮,身份盜用與勒索事件攀升。學校校務系統存放學生、教師與家長各類敏感個資,包括成績、健康、聯絡與家庭狀況資料。一旦系統防護不嚴,極易被駭客入侵、資料外洩。
常見資安威脅 |
對學校校務系統影響 |
|---|---|
勒索軟體 |
資料遭加密,校務運作停擺 |
釣魚郵件 |
帳號密碼遭竊,敏感資訊曝光 |
未修補漏洞 |
成績、學籍等資料庫遭駭入 |
根據教育部2023資安通報,校園資料外洩通報案例較2020年成長逾30%。
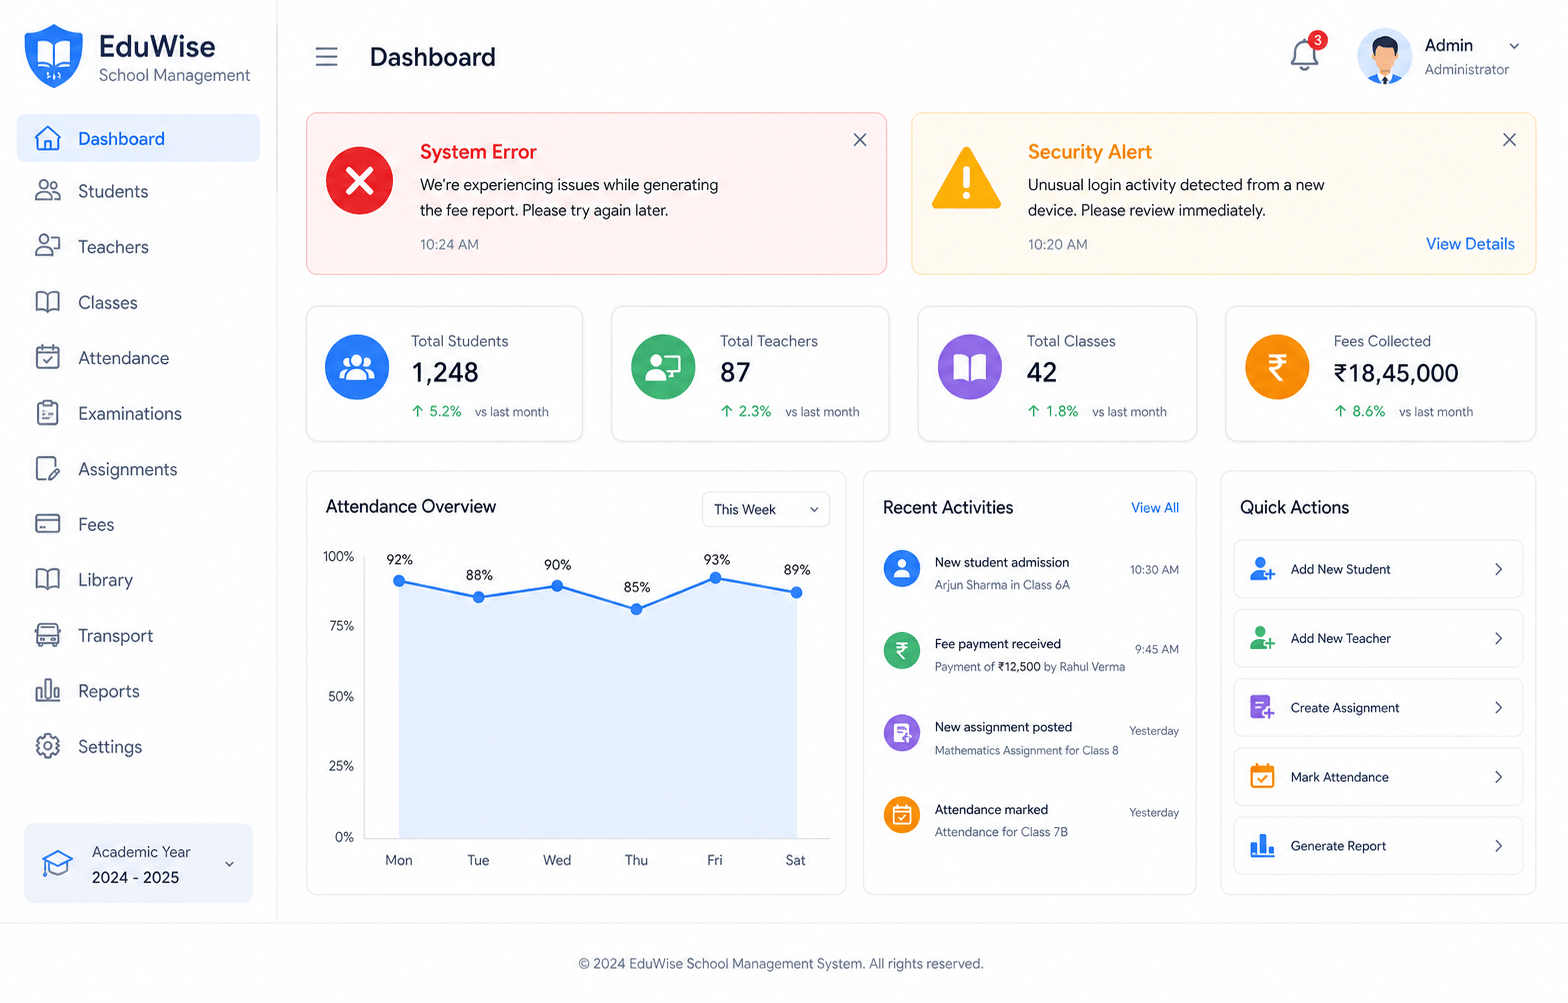
校務系統內承載長年累積的教學與行政資料,若無定期備份,災害或操作失誤即可導致資料不可逆遺失。依據行政院國發會報告,超過40%中小學未建立完善備援與容災計畫。
發生資料遺失或損毀後,校方人員復原耗時費力,影響考績升學,名譽損失難以估算。
行政人員與師生是最常接觸校務系統的群體,人為操作錯誤、權限設定不當,極易釀成大規模資料外洩、誤刪或濫用。曾有學校不慎將全體家長名單公布,外部人士可輕易取得孩子身份資料。
操作失誤類型 |
典型後果 |
|---|---|
錯誤匯入/匯出檔案 |
學生成績、公文誤傳外洩 |
權限設定錯置 |
外部人員誤入系統核心資料區 |
忘記登出、密碼共用 |
帳號遭冒用,產生假資料 |
高度人工作業比例,使得操作疏失成為校務管理常見風險。
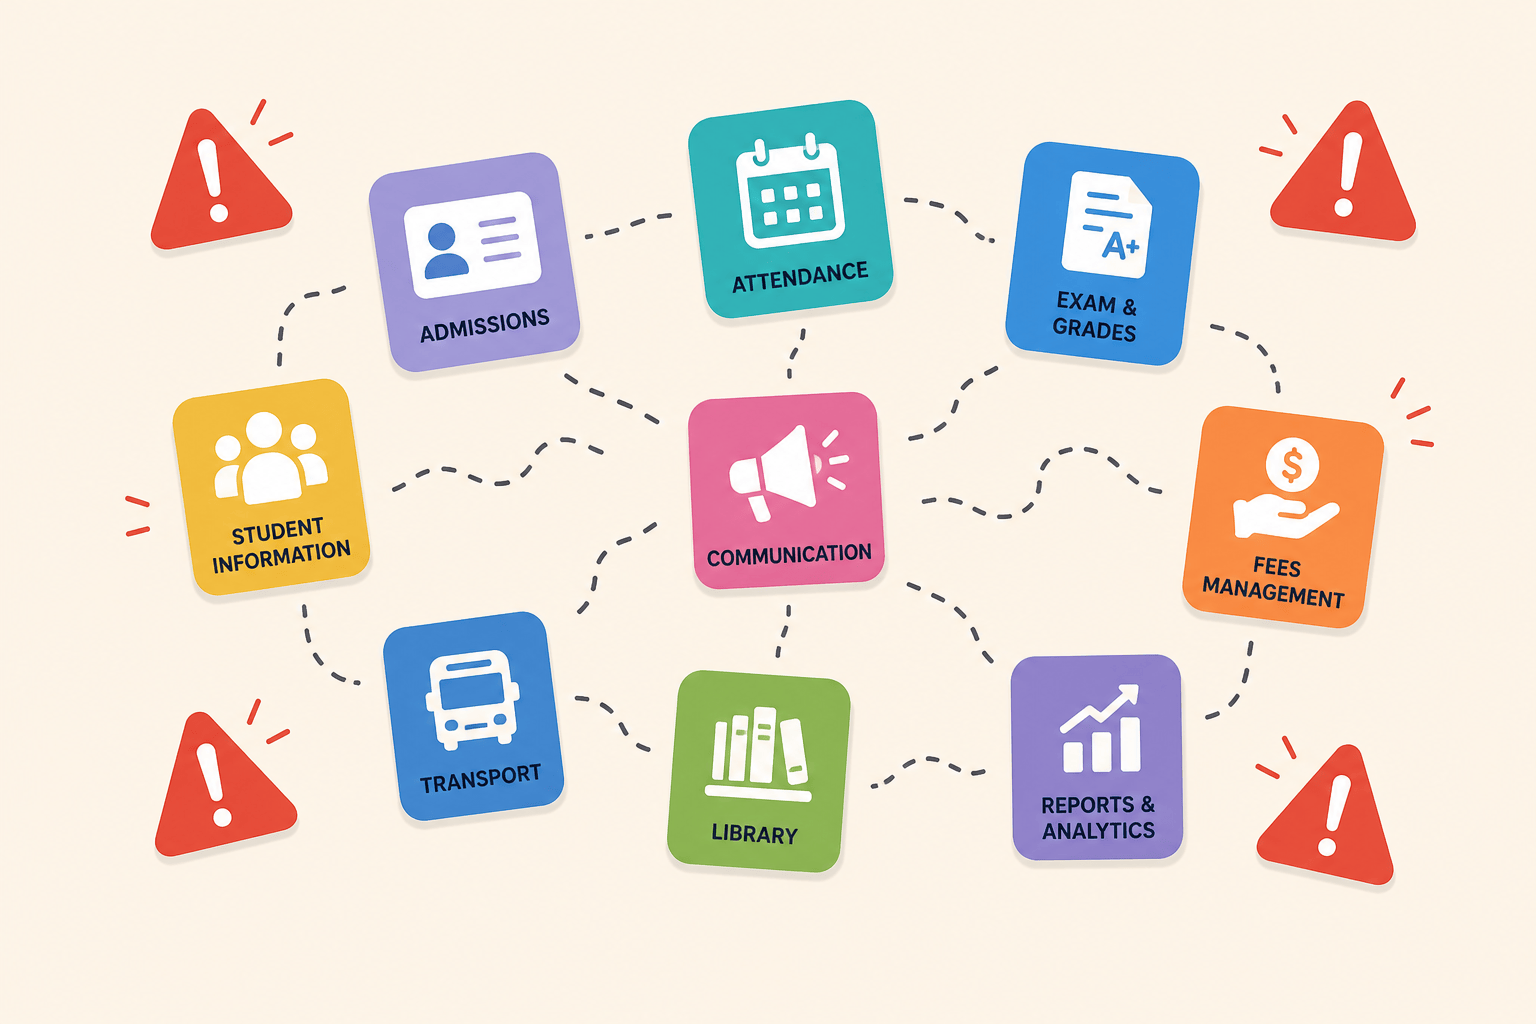
多數學校廣泛採用不同功能的校務系統(如學籍、教務、財務、人事等分離軟體),但系統間缺乏標準數據交換介面,造成資訊無法互通。出現所謂的“資料孤島”。
校務系統無法整合,反而拖慢行政創新步伐,衝擊決策準確性與學校競爭力。
因應個資法、資安法規,學校有義務確保校務系統符合政府規範。不少學校對於責任分工、資料處理流程缺乏明確化,使責任難以追溯。
主要法規 |
違規可能影響 |
|---|---|
個人資料保護法 |
巨額罰鍰,負面媒體報導 |
資通安全管理法 |
被勒令改善,損失信譽 |
法規透明化、責任明確化,是學校數位校務管理的臨界課題。
如需校務系統安全規劃、合規輔導,歡迎透過 LINE ID cherng65 洽詢專業顧問協助。
學校校務系統的推動是現代教育管理的必要趨勢,但風險防範意識、技術與流程的提升,才是真正守護數位轉型成果的不二法門。正視隱藏風險,強化學校資訊資產防線,是每位校園負責人共同的責任。 專業建議與合適措施,將成為學校安全管理數位資訊、提升行政效率的關鍵。更多諮詢歡迎加入 LINE ID cherng65。