數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
教師甄試系統權限管理已成資訊安全關鍵環節,本篇針對常見五大錯誤進行新聞式解析,拆解權限配置失誤、密碼管理疏忽、未及時註銷權限、一人多帳與權限過度集中等現象。我們提供具體案例、表格跟專業建議,有效協助教育單位減少資料外洩風險,並用行動呼籲推動權限分工與制度化管理。
近年來,數位化的教師甄試系統日漸普及,權限管理卻屢屢成為資安漏洞的主因。 隨著個資法規日益嚴格,教師甄試系統權限管理的疏失,輕則導致資料失控,重則造成考生與校方名譽大損。2023年多起資安事件指出,管理者對「權限配置」缺乏敏感度,導致多數機關未能防範資訊外洩。
教師甄試系統的敏感資料包括:考生基本資訊、成績紀錄、教師個人資料及文件審核等,一旦權限管理不當,將使得資料極易被未經授權人員獲取或外洩。教育機構需特別留意自身系統的權限框架設計與補強。
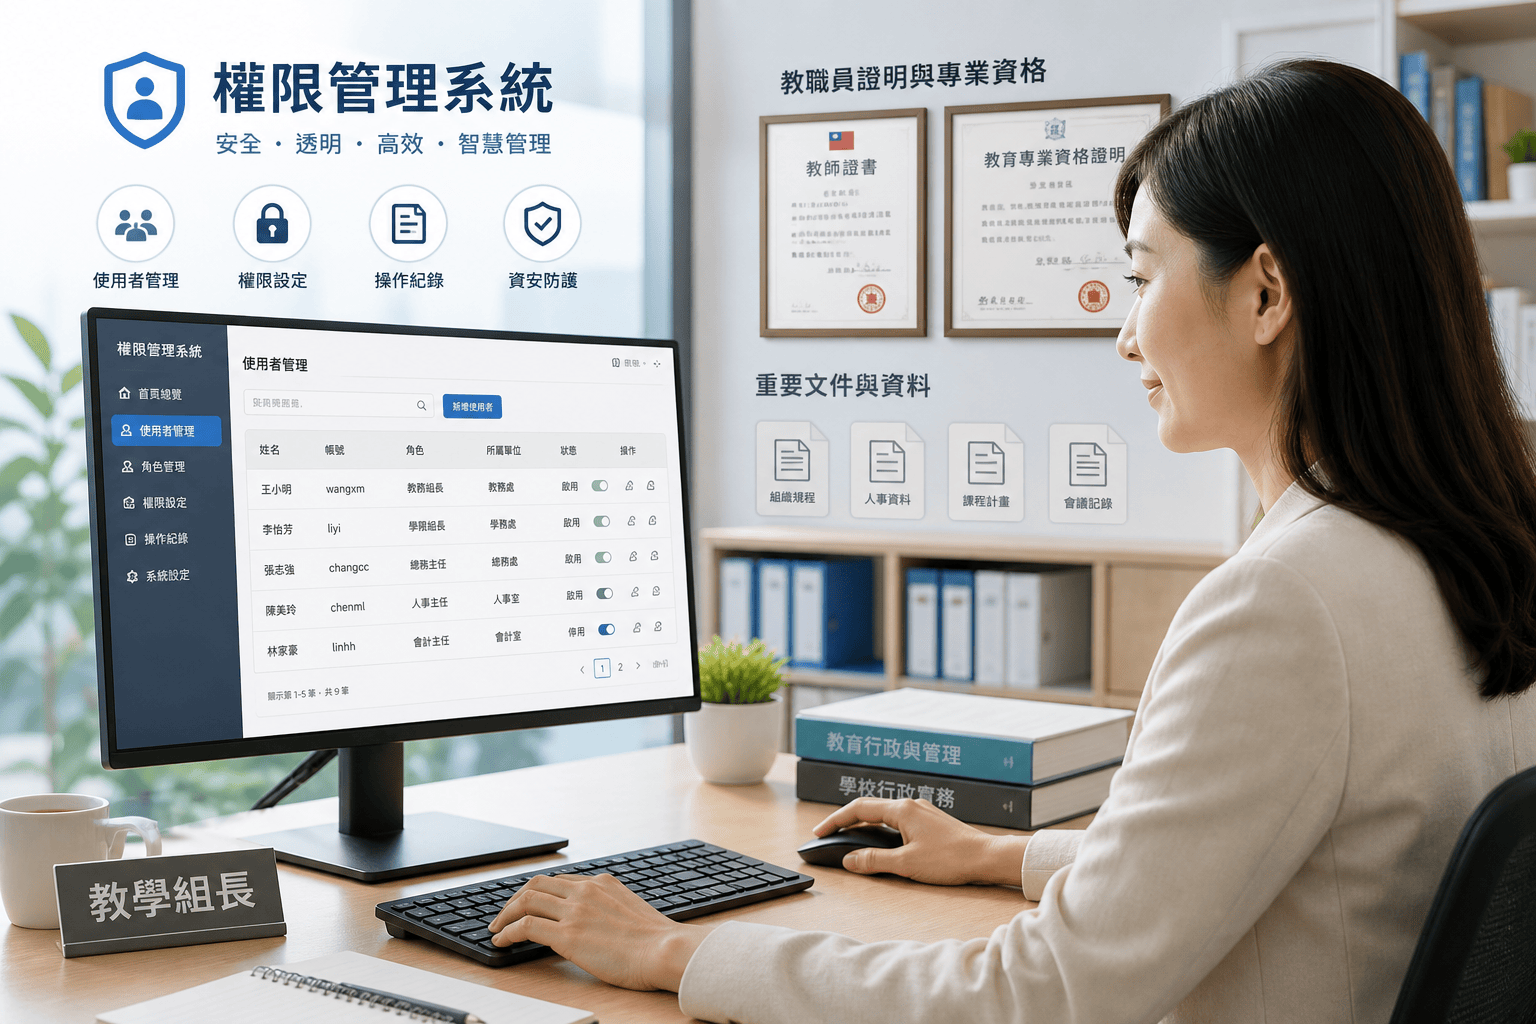
許多系統初期方便作業,導致人員擁有超出業務所需的權限。例如考務人員同時可存取學校所有考生的一切資料,超越原有職責範圍。這種寬鬆造成數據易被非必要人員查詢,也拉高資料外洩風險。
根據2024年教育部資訊安全稽核,超過50%的教師甄試系統未強制使用高強度密碼或定期更換。部份機構甚至尚未採取雙因素認證,加重盜用帳號威脅。
人員異動時,常常未立即取消原有權限,離職員工或職務調整後依舊能登入系統,成為重大安全隱患。
同一人可能持有多組帳號,或是多位人員共用一組帳密。這種情形造成追蹤行為困難,若遇資安事件,將難以追查問題源頭。
部分單位因信任或協作便利,將多重管理權限集中交予單一或少數職員,易形成人謀不臧或人為操作失誤時的巨大資訊破口。
常見錯誤 |
資安風險 |
實務案例 |
|---|---|---|
權限分配寬鬆 |
大量敏感資料受非必要人員存取 |
考務助理可查閱全校成績 |
密碼機制薄弱 |
帳號遭盜用風險提升 |
簡易密碼遭暴力破解 |
權限註銷緩慢 |
離職員工未即時停權,產生內部威脅 |
調職員工繼續存取舊部門資料 |
一人多帳或共用帳號 |
事件追蹤困難,責任歸屬不明 |
資安事件時無法鎖定操作人 |
權限集中 |
單點失誤或內部威脅損失劇烈 |
資深員工手握所有權限 |
每位使用者僅擁有執行工作所需的最小權限,例如考試資料僅限考務負責人勾選查詢,無關人員不得瀏覽。這可降低資料暴露面積。
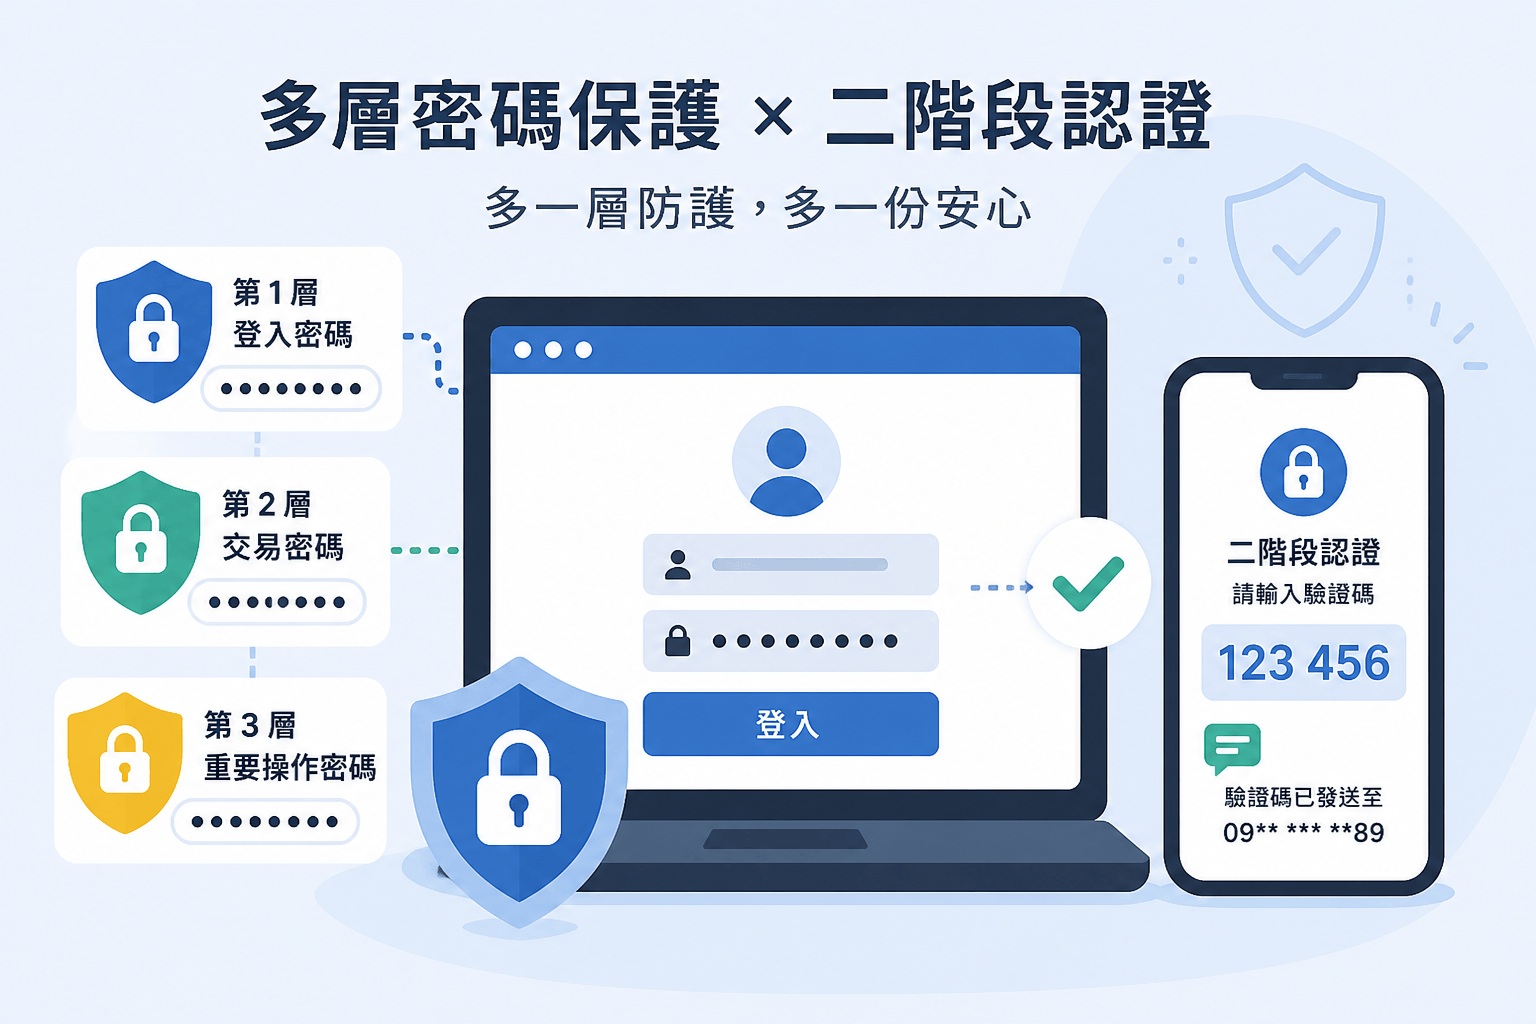
落實密碼強度設定與定期更換規定,建議每季更換且不可重複。搭配二階段驗證,如簡訊OTP或App動態碼,可大大降低帳號遭盜用機率。
建立定期權限稽核作業,每半年盤點系統所有用戶與權限,確保無誤用或未註銷情形,降低內部資安隱患。
設計自動化離職、調職通知系統,即時註銷不再需要的帳號與權限,避免昔日內部人員持續存取敏感資料。
嚴禁共用帳號,確保每一操作行為皆有可追溯的紀錄,如遇異常可溯源處理,增強整體系統透明度與責任歸屬。
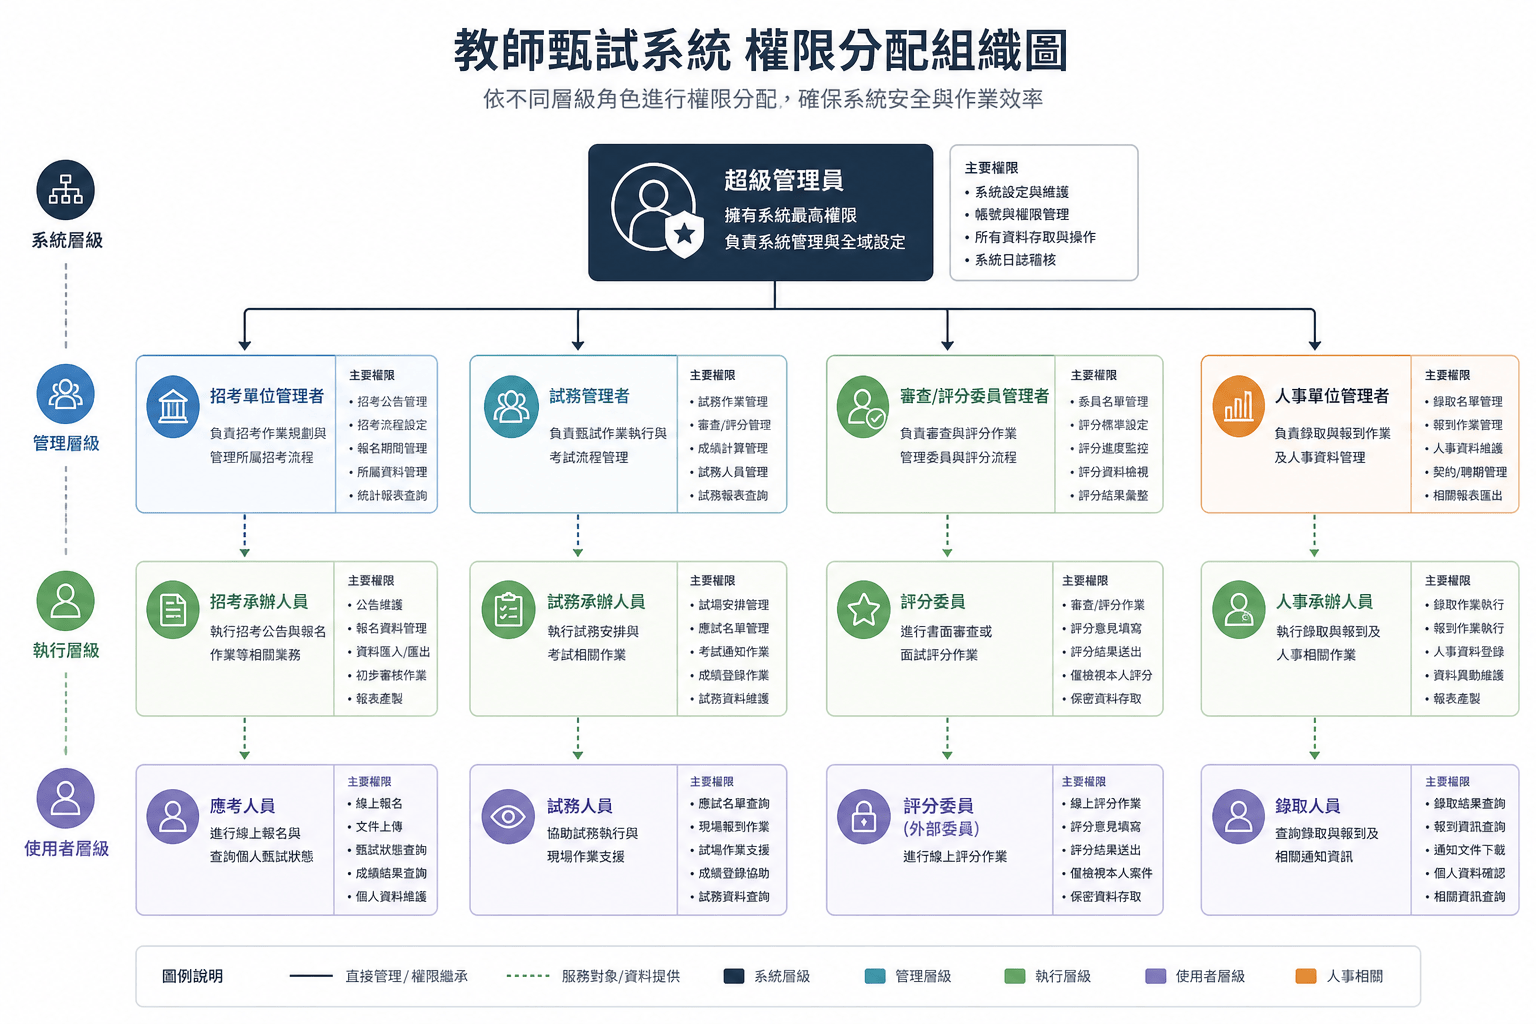
各學校、教育單位應建立正式「資訊權限管理作業規範」文件,明列各角色權責及權限變更流程,並定期舉辦資安教育訓練,促進全員意識提升。
職務角色 |
應有權限 |
不可操作項目 |
|---|---|---|
考務人員 |
資料查詢 |
資料編輯、戶籍調整 |
系統管理者 |
帳號設定、權限分配 |
實質資料審查 |
主任/主管 |
最終文件核可 |
資料下載、技術設定 |
建議定期邀請第三方專家協助盤點系統安全,藉由客觀檢查及滲透測試,提升整體防護水平。
需要進一步的教師甄試系統權限管理方案客製化規劃與教育訓練,歡迎加入LINE(ID: cherng65)聯繫專家資源!
導入監控系統,自動記錄使用者行為及異常預警,可有效即時發現潛在風險,如異常存取或大量資料匯出等異常動作。
資安不只技術問題,也是組織文化。定期舉辦資安意識工作坊,提升師生與同仁對資料保護和權限管理意識。
隨著新型資安威脅不斷演變,定時評估公司制度,依據教師甄試系統實際操作情境持續優化權限管理SOP。
強化資訊安全並非僅靠技術板塊,必須結合流程、制度和例行測試,才能形成堅實的資安防護網。
如需教師甄試系統權限管理及資料外洩防護最佳實踐分享,請聯絡LINE ID:cherng65,取得團隊專業協助。
教師甄試系統權限管理需要長期制度化經營,持續檢核與提升,需要由上而下的重視與全員參與,才能真正避免資料外洩的失誤重演。 保持專業標準,落實每一項建議,就是保護校園資安與每一位考生的本分。