數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
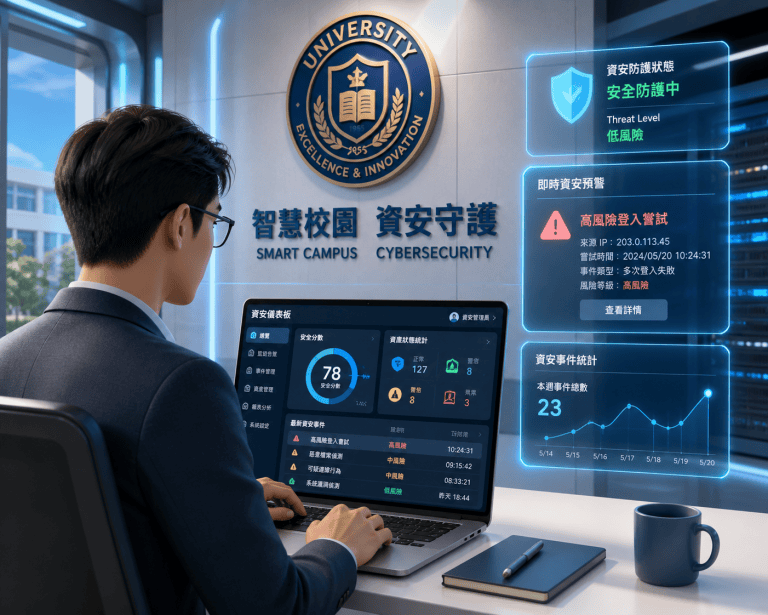
學校網站因承載大量個資與敏感資料,成為駭客攻擊目標。定期進行弱點掃描,及時補救五大常見資安漏洞,包括弱密碼、SQL注入和未更新的CMS,才能避免資安災難並守護校園資料安全。
隨著數位教學普及,學校網站弱點掃描已成為資訊安全防護的重要任務。根據資安報告顯示,超過六成的教育機構曾遭受網路攻擊,其中網站成為主要攻擊入口。學校網站不但承載學生個資、成績、教職員檔案,還可能包含校務機密及教學內容,一旦遭駭,後果不堪設想。
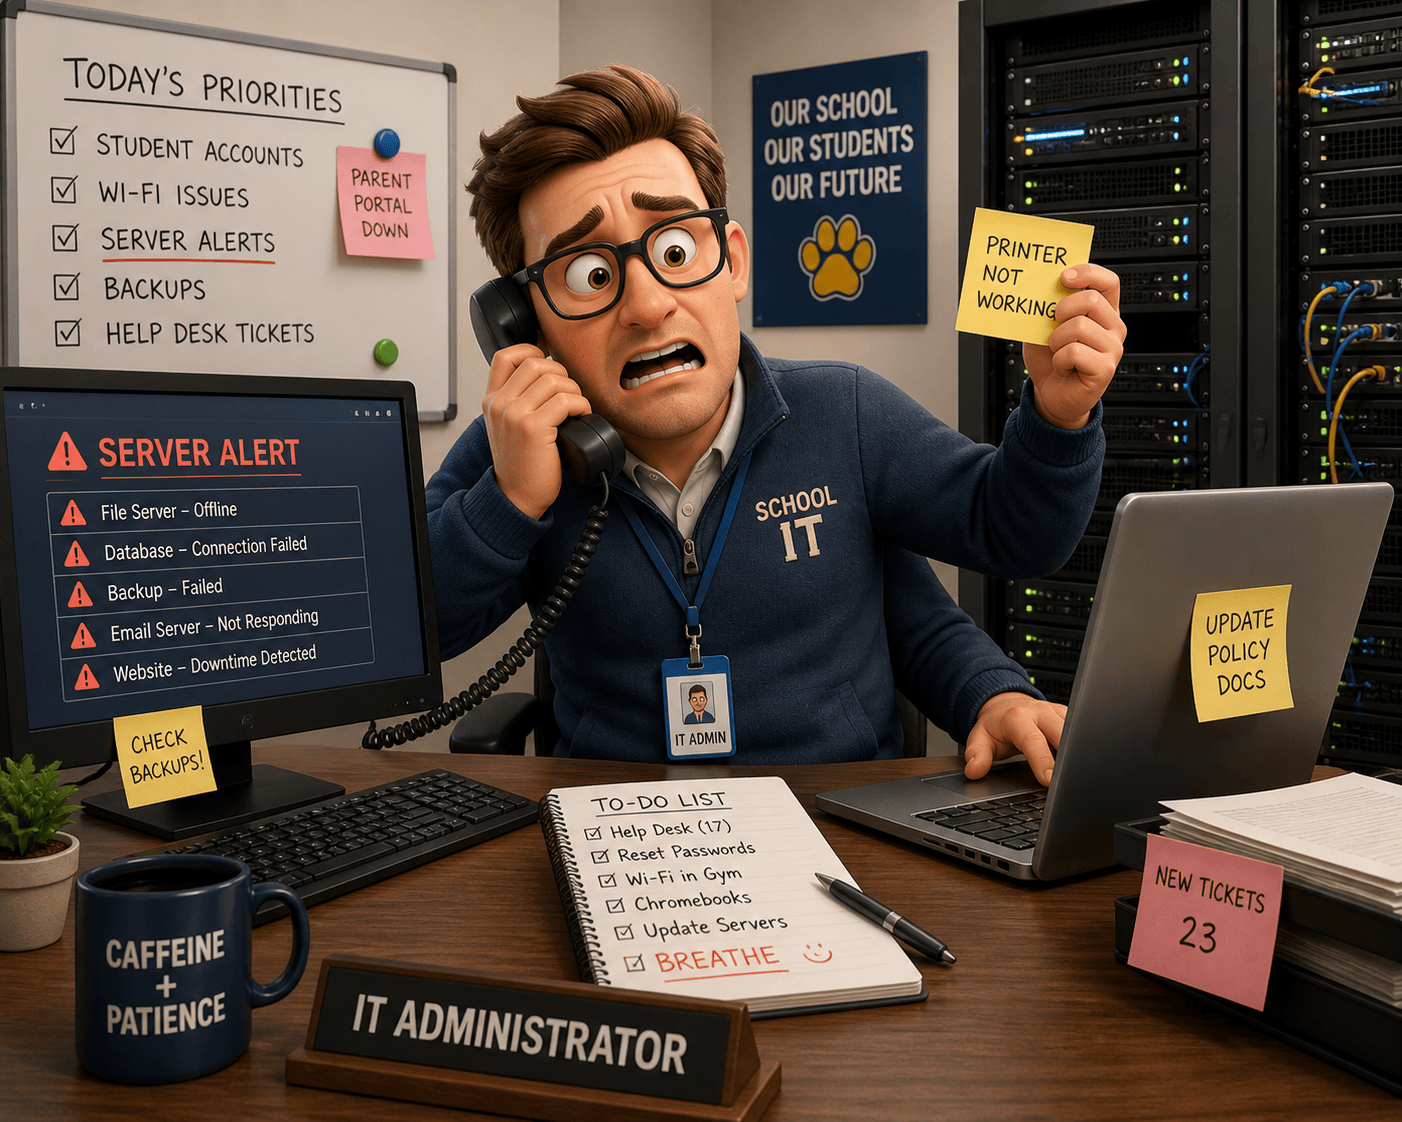
許多學校受限於資源,資安人力與預算有限,導致網站弱點檢查與修補進展緩慢,進而讓攻擊者有機可乘。
資安挑戰 |
現象描述 |
可能影響 |
|---|---|---|
資安人力短缺 |
缺乏專業維護 |
問題無法第一時間發現 |
預算限制 |
無法添購專業資安工具 |
檢查效率低落,漏洞易被忽略 |
複雜訊息量大 |
須維護多個系統/專區 |
更多潛在攻擊面 |
對資安重視程度不一 |
存在僥倖心理 |
管理與維護不積極 |
由於這些挑戰,學校網站弱點掃描不僅有賴技術,更需管理層的高度重視與積極投入。
弱密碼依然是最常見的入侵方式之一。許多學校沿用預設帳號密碼,或使用如 “123456”、”password” 的簡易組合。攻擊者透過暴力破解或猜測,即可輕易登入系統。
常見弱密碼 |
破解時間 |
|---|---|
123456 |
不到1秒 |
admin |
不到1秒 |
school123 |
不到1秒 |
qwerty |
不到1秒 |
如果網站資料庫查詢語句未做嚴格檢查,駭客得以透過注入惡意SQL語法層層竊取、竄改或刪除資料庫內容。例如,表單未設參數過濾,攻擊者輸入特殊字元即可將整個資料表匯出。
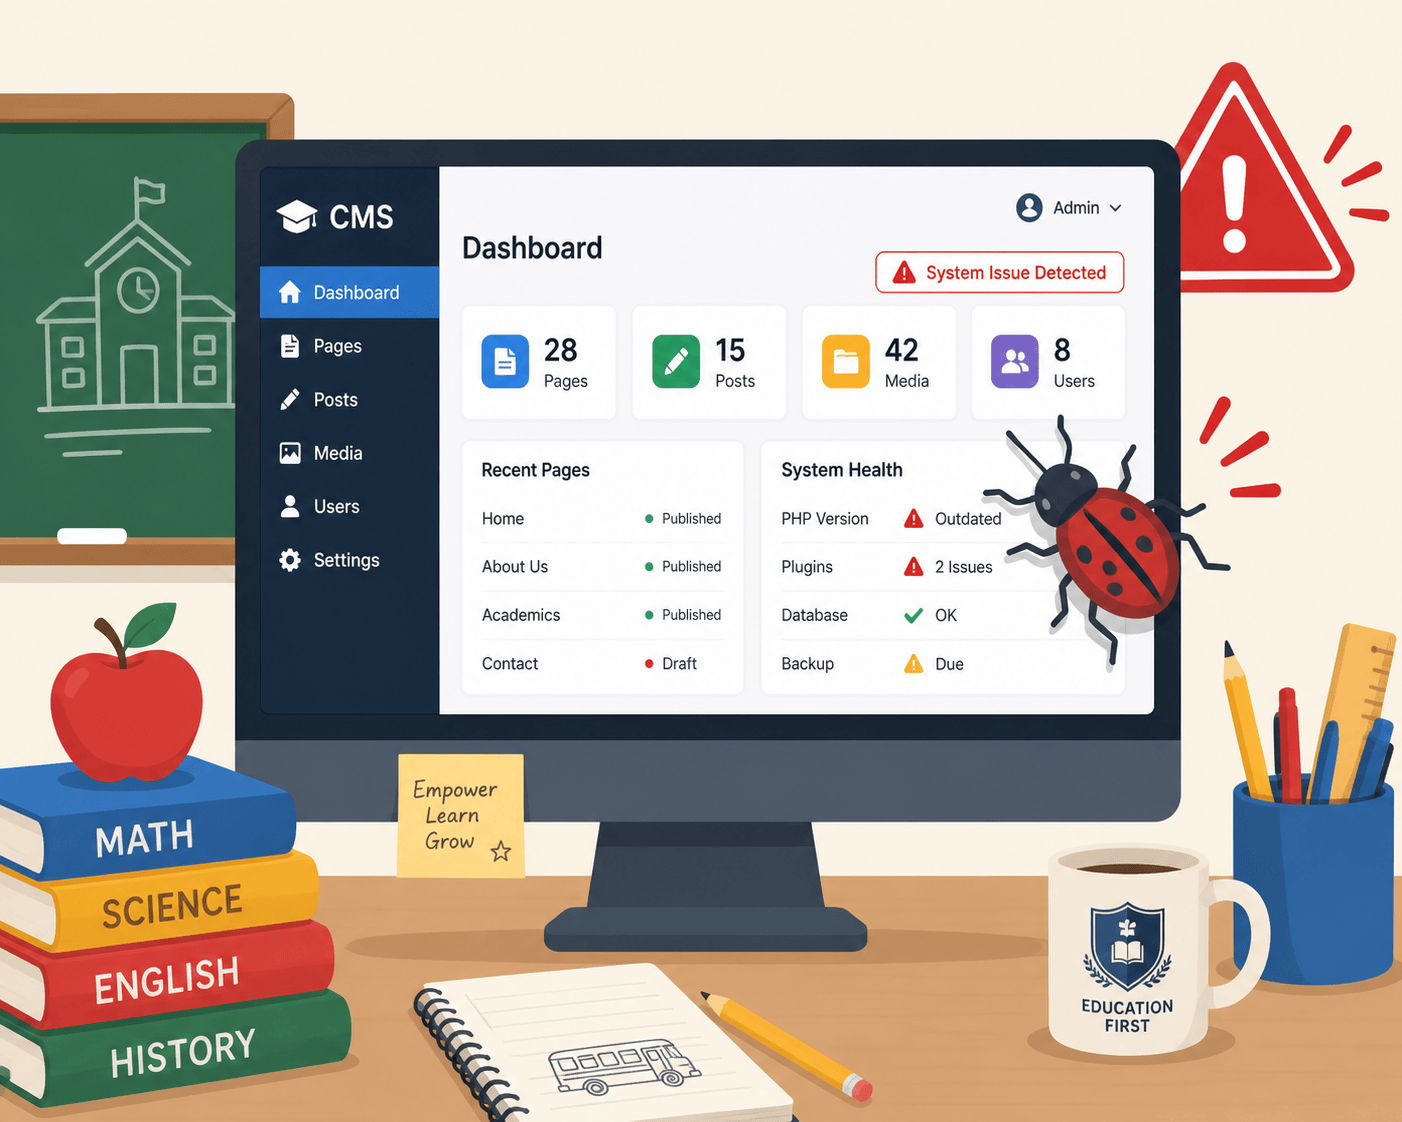
多數學校網站基於WordPress、Drupal等CMS平台,若未定期更新系統和外掛,將使既有已知漏洞成為攻擊目標。根據資安通報,超過五成攻擊源自過時的CMS版本。學校網站弱點掃描可協助揪出這些高風險點。
不少學校未採用HTTPS,或SSL憑證過期仍未更新,使機密訊息在網路傳輸過程遭竊聽或中間人攻擊。
網站若未對用戶端輸入進行適當過濾與編碼,攻擊者可注入惡意腳本,竊取Cookie、偽造登入、散播釣魚頁面。
定期
學校網站弱點掃描前,須先盤點所有公開服務、子網域、應用伺服器、資料庫等,製作詳細資產清冊。如此才能確保掃描範圍不遺漏任何潛在風險。
學校可根據預算選用如OpenVAS、Nessus、Acunetix、ZAP等自動化工具,也可委外專業資安公司進行滲透測試與手動漏洞分析。
下表彙整常見掃描工具重點:
工具名稱 |
優勢 |
適合對象 |
|---|---|---|
OpenVAS |
開源、免費 |
較懂資安技術人員 |
Nessus |
商用版功能強大 |
資安預算較足夠單位 |
ZAP |
輕量化,易於上手 |
教學/測試環境 |
Acunetix |
自動化掃描全面 |
需要高效率掃描時 |
完成弱點掃描後,應安排修補作業,處理高/中/低風險項目,並進行再掃描驗證,確保漏洞已全數修復。建議建立定期化作業流程,例如每一學期或重大更新後重啟檢查。
制定嚴謹的資訊安全政策,並定期依照新興威脅調整規範與操作指引,要求教職員、學生共同遵守。
舉辦資安工作坊、演練及推廣活動,培養員工與師生資安意識。若有需求,可加入LINE ID cherng65,獲得最新資安諮詢資訊。
定時備份關鍵資料,並安排異地備份,降低資安事件後資料損失風險。
建議學校採用二步驟驗證、多因子認證機制,並定期檢查系統異常行為,提早發現內部威脅。
透過定期的學校網站弱點掃描,校方可第一時間發現隱藏的安全缺口,阻止個資外洩、維護校譽。
現行教育機構必須遵守個人資料保護法與教育主管機關資安政策,若頻繁出現資料外洩將面臨高額罰則與評鑑降級。
確實執行弱點掃描,能符合主管機關要求,保障持份人權益。
從網站管理、師生端教育訓練著手,強化全校資安防護的共同責任。如需深入瞭解,歡迎加入LINE ID cherng65與專業顧問互動。
效益項目 |
說明 |
|---|---|
資料外洩減少 |
降低個資流出事件約50%以上 |
合規性提升 |
符合資安政策,通過各類法規檢查 |
威脅偵測效率提升 |
縮短應變時間,將攻擊損失降到最低 |
資安文化深化 |
促使全校師生共同防範網路威脅 |
面對瞬息萬變的資安威脅,主動落實學校網站弱點掃描絕非一時興起,而是現代學校不可或缺的管理責任。行動從現在開始,全面檢視網站弱點,強化校園資訊防護網,才能真正守護每一位師生的數位安全。