數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
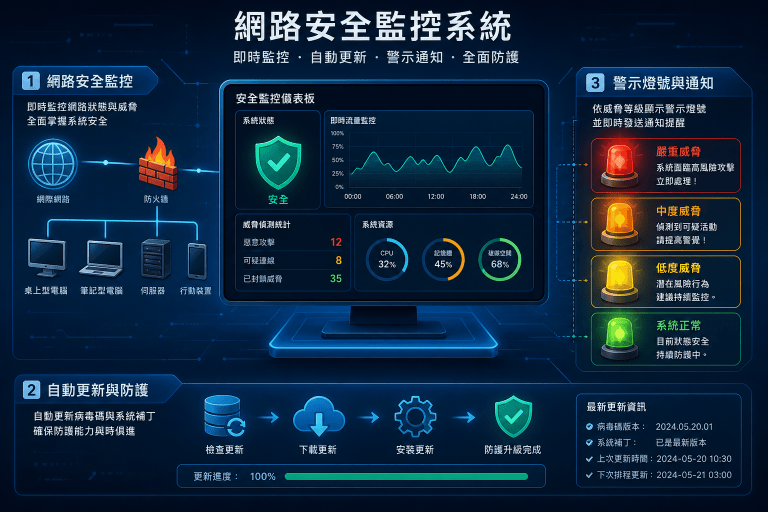
網站安全維護是現代數位經營無法忽略的一大課題。隨著網路攻擊日益猖獗,不少企業、網站經營者仍易輕忽一些關鍵的安全陷阱,最終導致資料外洩或服務中斷。本文將以新聞深入調查的方式,條列出「5個你必須避免的網站安全大陷阱」,協助大家認識與規避這些常見錯誤,強化你的網站安全防護。
根據資安組織最新報告,網站遭受網路攻擊的事件頻率近年大幅上升,不論規模大小的企業、政府單位甚至個人網站都成為駭客下手的對象。許多資料外洩、營業損失、信譽受損事件,往往根源於基本的安全防護錯誤。這也再次凸顯網站安全維護絕非僅靠一次部署,而是需要持續且系統性的作為。
以下表格簡述台灣常見的網站攻擊型態及其可能造成的損害,以喚起企業對網站安全維護的警覺:
攻擊型態 |
說明 |
潛在損害 |
|---|---|---|
SQL Injection |
注入惡意程式操控資料庫 |
用戶資料外洩、數據遭竄改 |
DDoS攻擊 |
大量流量癱瘓網站 |
網站服務中斷、商機損失 |
網站後門植入 |
透過漏洞建立存取點 |
帳號密碼竊取、惡意操控 |
XSS跨站攻擊 |
插入惡意腳本 |
竊取用戶資料、散布惡意內容 |
只有建立起完善的網站安全維護流程,才能真正防範這些威脅。
許多企業或網站管理員仍使用過於簡單或重複使用的密碼,加上部分站點缺乏強制定期更換密碼、二次驗證機制,極易遭到暴力破解或撞庫攻擊。根據國際網路安全專家提醒,『密碼是所有帳號安全的第一道防線』,一個弱密碼將大幅增加遭入侵的風險。
許多網站因為害怕出現新BUG或疏於維護,長期未更新WordPress、CMS、外掛模組等套件。其實,這反而讓漏洞長期存在,也給駭客留下可乘之機。定期更新,是降低攻擊面最直接且有效的方法。
以下為常見軟體須及時更新的清單:
定期軟體更新的執行建議:
動作 |
建議頻率 |
|---|---|
檢查程式更新 |
每週 |
外掛與主題更新 |
每月 |
伺服器安全更新 |
每月或依廠商公告 |
如果對於如何安全更新系統有疑問,歡迎聯絡專業顧問LINE ID cherng65
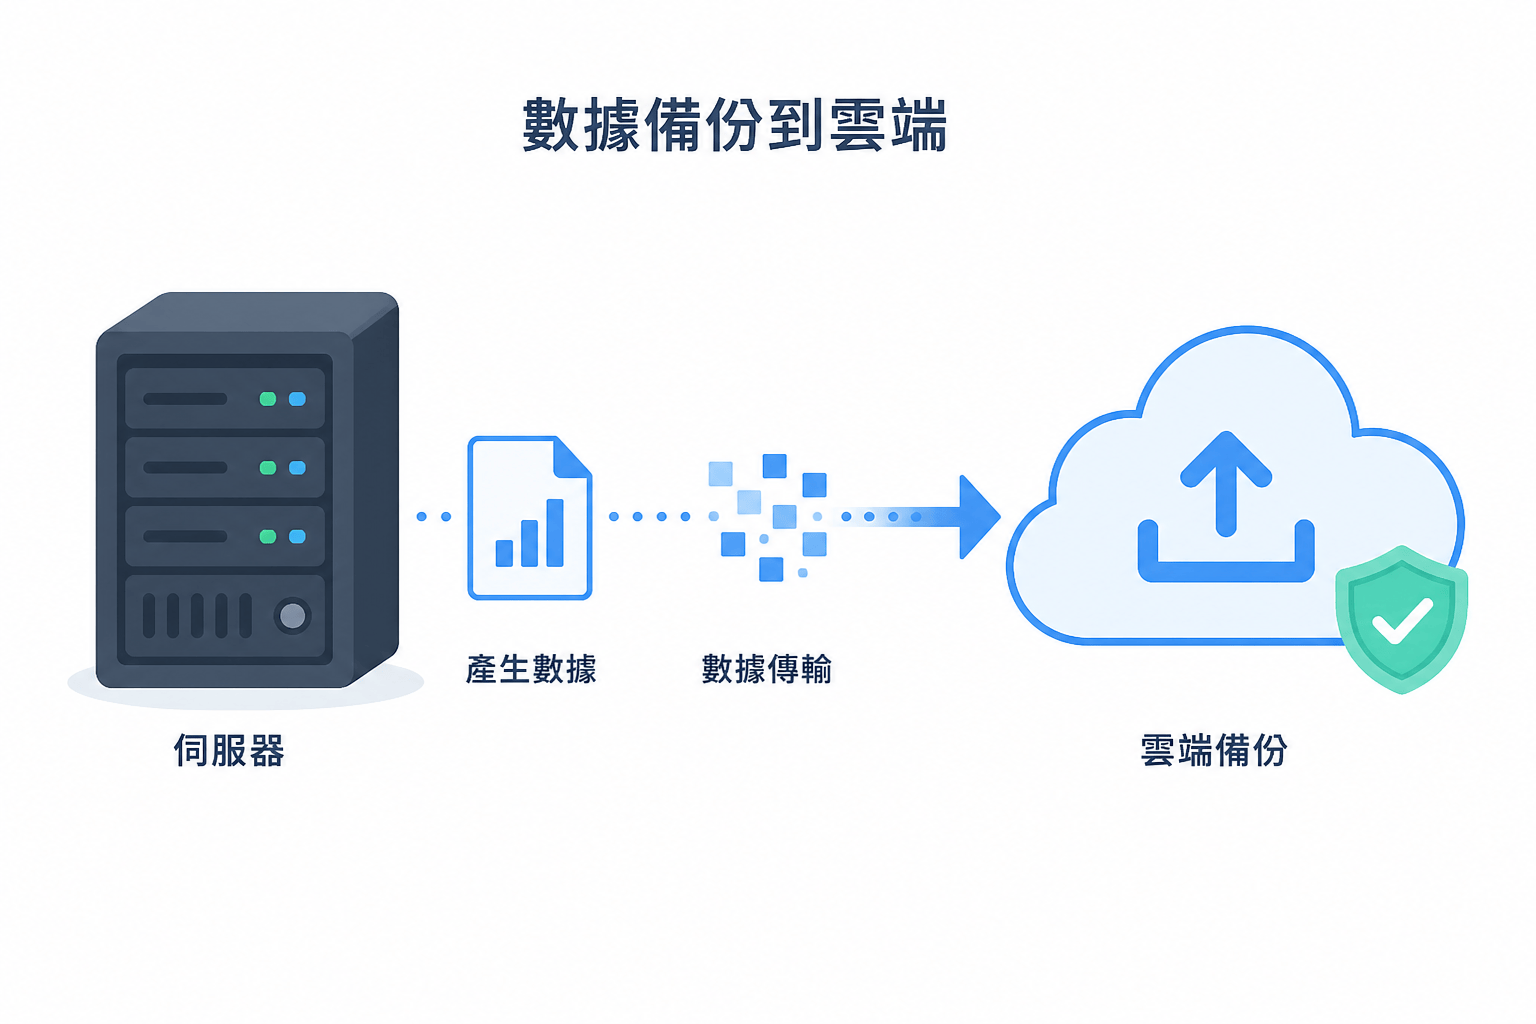
許多公司在網站架設初期沒建立正確備份流程,一旦被癱瘓或資料被清空,往往
網站類型 |
建議備份頻率 |
備份方式 |
|---|---|---|
電子商務類(含金流資訊) |
每日 |
全站、資料庫分開備份+雲端儲存 |
形象官網 |
每週 |
全站備份+本地與遠端儲存 |
部落格、個人網站 |
每週至每月 |
自動及手動備份並定期測試復原 |
遺漏備份是許多資安事件損失無法挽回的主因,務必以自動備份程式輔助,並定期人為測試數據恢復流程。
網站傳輸未加密,等於主動將敏感資訊暴露於網路寬頻下。雖然現在多數瀏覽器已強制提醒HTTP網站「不安全」,但部分網站在登入頁面或後台管理區卻仍使用純文字傳輸,導致駭客攻擊難以發覺。
許多網站安全破口其實來自於內部團隊的疏忽。一方面,有的公司給予太多不必要後台管理權限給員工,一旦員工帳號外洩,容易被駭客奪取全部管理權限。另一方面,員工資安教育不足,對釣魚信件毫無警覺,也是攻擊造成資料外洩的主因之一。
資安專業顧問提醒,完善的權限管理結合持續教育,是降低人為風險最重要的最後一道防線!有權限設定問題歡迎諮詢LINE ID cherng65
網站安全維護雖然看似繁雜,但實則建立正確流程、化解常見錯誤後可大幅降低風險。資訊安全是一場持久戰,需要企業、站長與全體員工的持續投入與警覺。危機來臨前的主動投入,遠優於損失發生後的補救。切記,網站安全維護是現代經營的「基本功」。若您有任何疑問,歡迎隨時諮詢專業LINE ID cherng65,為您的網站安全保駕護航!