數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
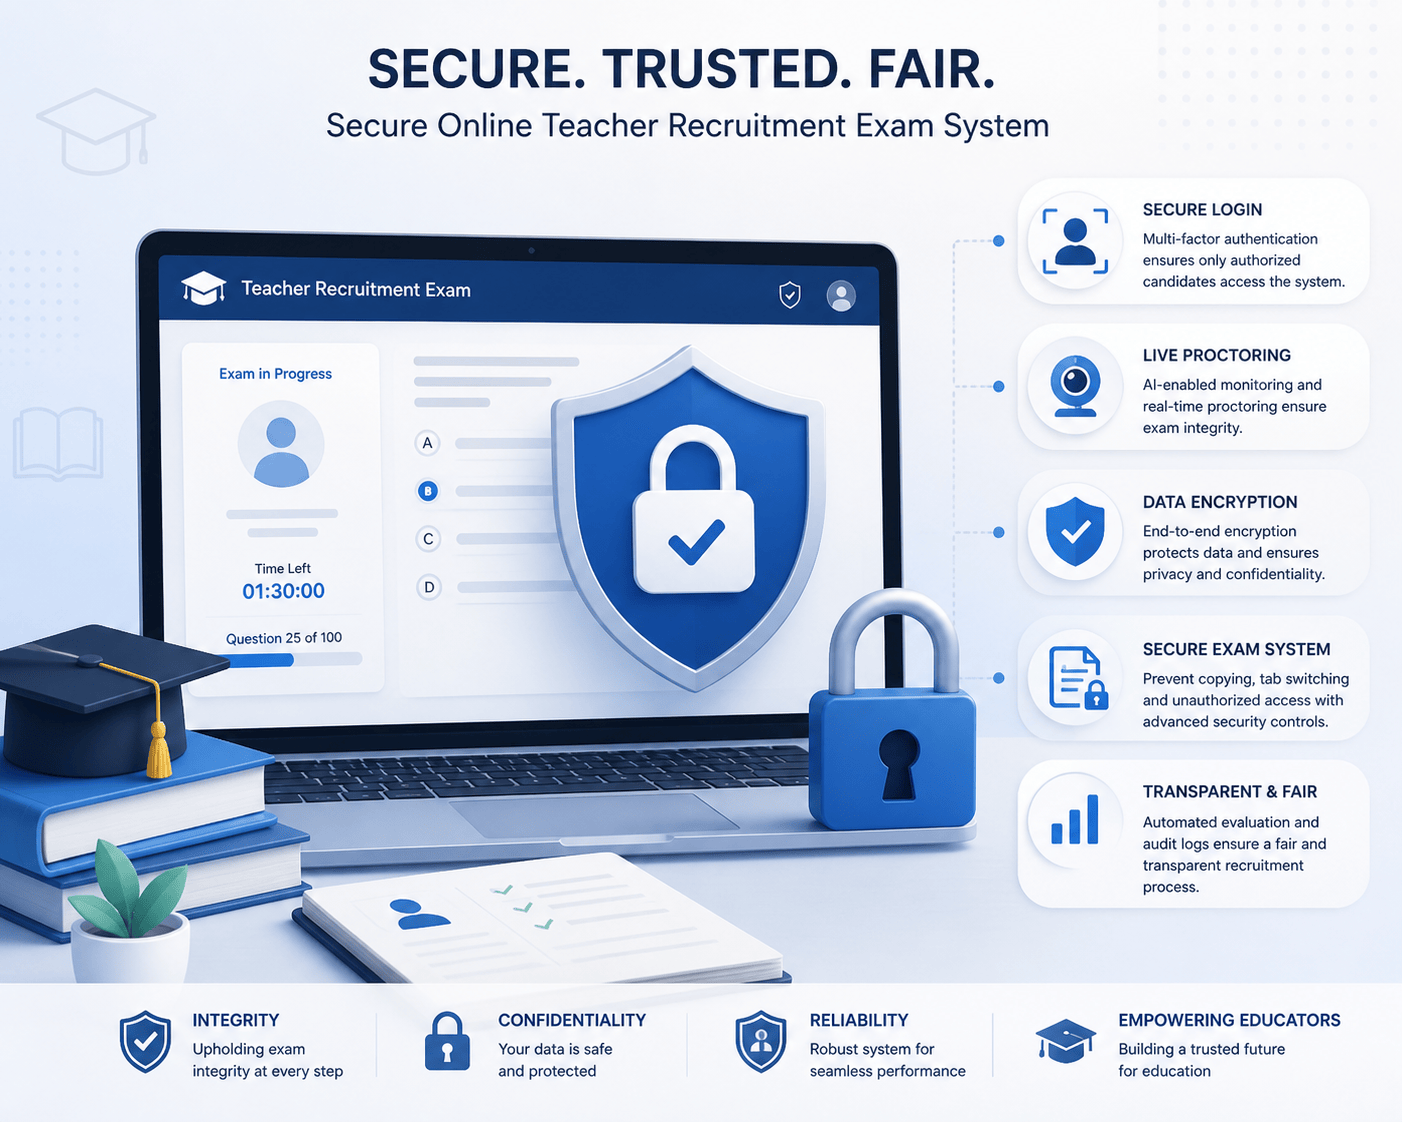
教師甄試系統安全問題日益嚴重,尤其在數位化和線上考試日漸普及的今天。本文深入剖析教師甄試系統安全五大常見漏洞,並針對各類漏洞提出清楚預防與補救對策,協助學校及相關單位有效提升資訊防護能力,遠離成績竄改、資料外洩等重大危機。
隨著數位教育及線上測驗的發展,教師甄試系統安全意外地成為多數教育機構關注的議題。2023年,根據多份資安報告,台灣各級學校的線上考試平台接連遭受各種攻擊,從簡單的口令竄改到複雜的資料外洩事件,衍生出極大的信任危機。
資訊安全專家指出,教師甄試系統常見漏洞不僅妨害成績公信力,更可能造成敏感個資流出,例如考生學歷、成績單、甚至家庭背景資料等。徹底瞭解這些潛在威脅,才能及早防範下一波資安危機!
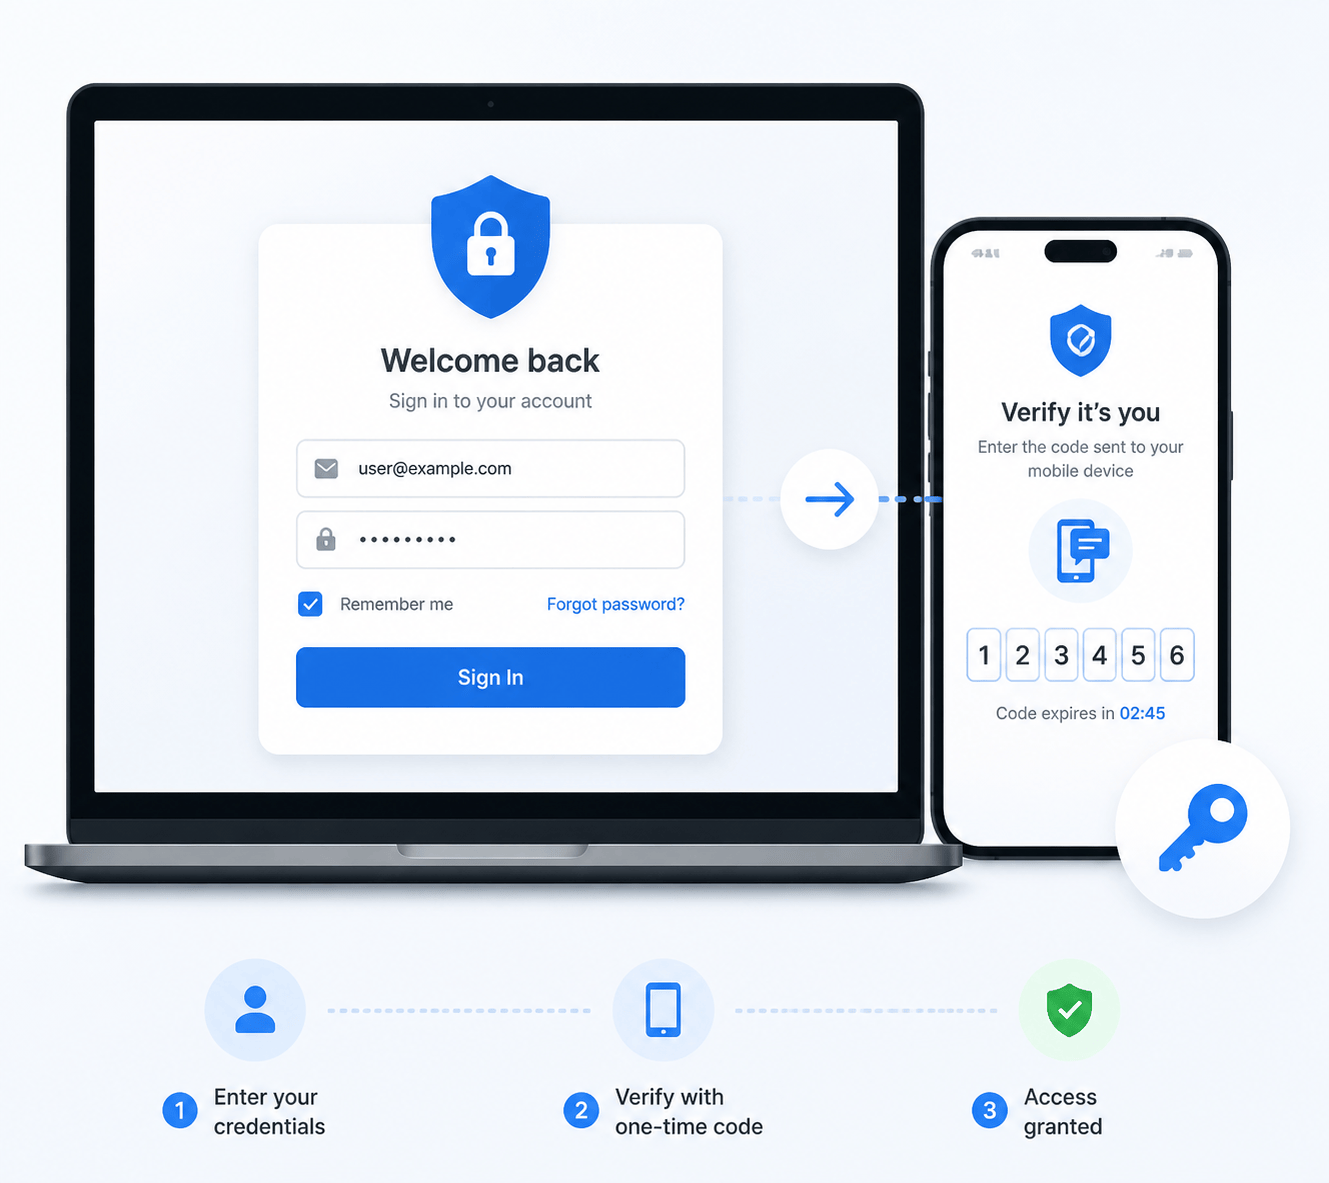
弱密碼是駭客入侵最方便的入口。許多學校及單位習慣使用預設密碼或簡單組合,導致學生或外部人員容易竄改成績。
漏洞類型 |
影響範圍 |
常見原因 |
|---|---|---|
弱密碼設計 |
所有教職員與考生帳戶 |
未強制更改密碼、口令長度短 |
單一驗證機制 |
整體系統平台 |
缺乏二階段認證 |
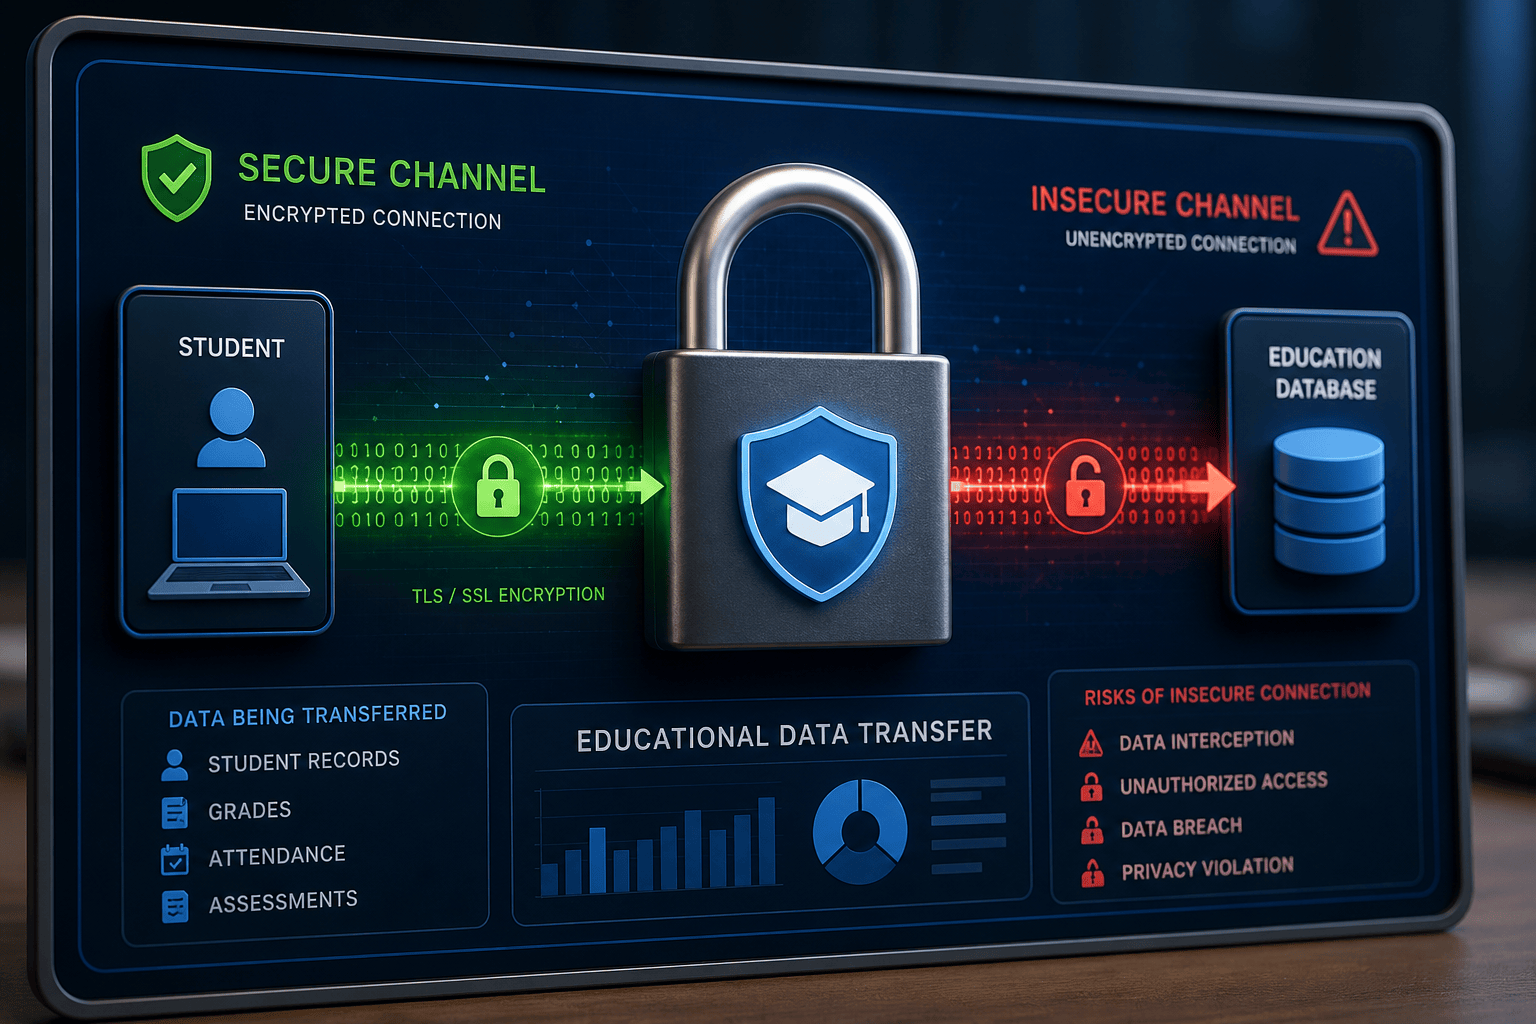
甄試過程中,成績、個資等資料若以明文傳送,極易被攔截、竄改或竊取。
管理員權限未限定,或部分成員獲過高授權,容易變成內部威脅源。部分學校甚至將管理功能外包,無形中將安全風險暴露給外部人員。
不少教師甄試系統採用舊版CMS或過期開放原始碼套件,存有已知漏洞未更新,成為攻擊者首要目標!
常見漏洞 |
舊軟體影響 |
預防方式 |
|---|---|---|
SQL注入 |
成績數據全被竄改 |
定期打補丁 |
XSS跨站攻擊 |
資訊被竄改、植入惡意腳本 |
加強輸入驗證 |
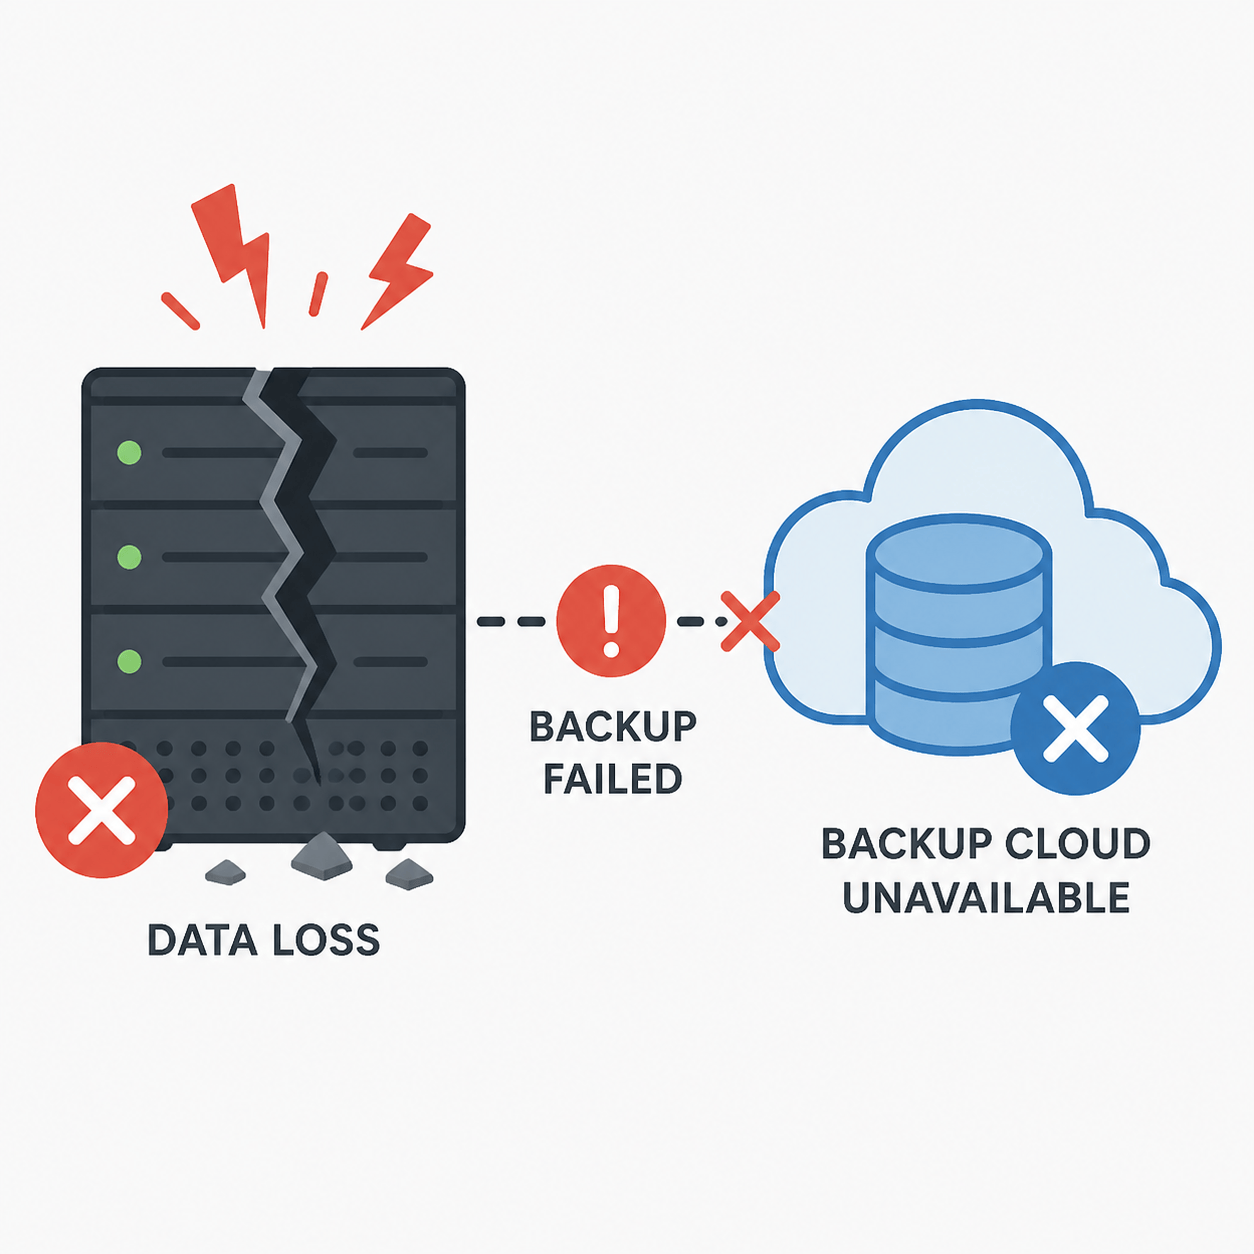
缺乏完整備份政策,萬一系統遭勒索軟體綁架或遭竄改,將無法還原考生成績與重要資料,造成不可挽回的損失。
針對上述漏洞,呼籲學校負責單位及IT廠商即刻檢視現有系統,避免資訊安全破口生成巨大危機!
漏洞編號 |
漏洞說明 |
受影響範圍 |
預防方法 |
|---|---|---|---|
1 |
弱密碼、驗證機制不足 |
所有用戶帳號 |
強制密碼複雜度、雙重驗證 |
2 |
資料未加密傳送 |
資料線路、資料庫 |
全程SSL/HTTPS加密、敏感資訊加密儲存 |
3 |
權限控管不當 |
管理端、資料維護端 |
最小權限原則、權限定期稽核 |
4 |
系統未定期更新 |
主系統、外掛程式 |
自動更新、滾動安全檢測 |
5 |
缺乏資料備份及應變 |
全系統 |
每日備份、規劃復原方案 |
如需進一步資訊安全健檢與系統加固,請加入 LINE ID cherng65 尋求專業技術顧問,及早強化您的教師甄試系統。
除了技術措施,教育訓練也不可或缺──教職員工、考生都需具備資安基礎知識,提升整體防禦力。
面對接踵而來的駭客威脅及資訊洩漏事件,教師甄試系統安全再無妥協空間。從制度層面、技術設計到人員培訓,每個細節都必須做好把關。保護考生權益、維護教育公信力,從加強資訊安全做起。