數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
Linux Server架設雖帶來高度彈性與控制權,但新手經常因缺乏經驗,容易忽略基礎安全設置或配置不當。七大常見錯誤例如默認帳號未更改、更新遺漏、權限設定不當等都可能成為駭客入侵的破口。深入掌握正確的管理方法並強化安全措施,有助於打造牢不可破的伺服器基礎,確保業務系統穩定與資料安全。
隨著雲端運算及虛擬技術盛行,Linux Server架設已成新創企業、中小企業以至個人開發者的技術主流。然而,初次架設伺服器的新手卻常因經驗與知識有限,導致多個潛在的安全漏洞。
根據多家資安機構調查,新手管理員設立Linux伺服器時,最常見的內部失誤主要包括配置遺漏、權限錯誤、帳號管理不當及更新延遲。資安專家提醒,這些錯誤不但會影響到伺服器運作,還可能被黑客利用,造成數據外洩或營運中斷。
錯誤類型 |
潛在威脅 |
|---|---|
預設帳號密碼未更換 |
非法存取,系統被入侵 |
軟體與系統更新延遲 |
已知漏洞被利用 |
權限管理配置錯誤 |
重要檔案外洩,權限提升攻擊 |
未設防火牆或限制登入 |
攻擊面擴大,爆破攻擊 |
隨著黑客技巧不斷演進,做好每一道安全防線,已成Linux Server架設絕對不能忽視的基本功。
許多新手在啟用Linux Server後,忘記更換預設帳號(root)與密碼,或選擇容易猜測的密碼,如123456、password等。
後果:駭客藉由爆破攻擊(Brute Force Attack)幾乎能輕易入侵系統。
有些使用者為求穩定或懶於管理,長期不對Linux系統及開機的應用程式進行更新。這直接暴露於已知漏洞之下。
許多Linux新手會直接賦予使用者或應用程式過大權限,如將許多目錄權限設為777,導致有心人士能修改、刪除關鍵檔案。
SSH是遠端連線管理Linux Server的主要方式,但新手往往將SSH設在預設port(22),甚至未設定金鑰認證與登入限制。
危險:SSH端口是駭客掃描與入侵的熱門目標。
未部署如iptables、firewalld等防火牆,或者未設定服務存取來源IP,增加被掃描出服務端口甚至遭爆破的機會。
新手經常遺漏檢查syslog、auth.log、secure.log等日誌,無法即時發現異常行為,導致攻擊行為被忽略。
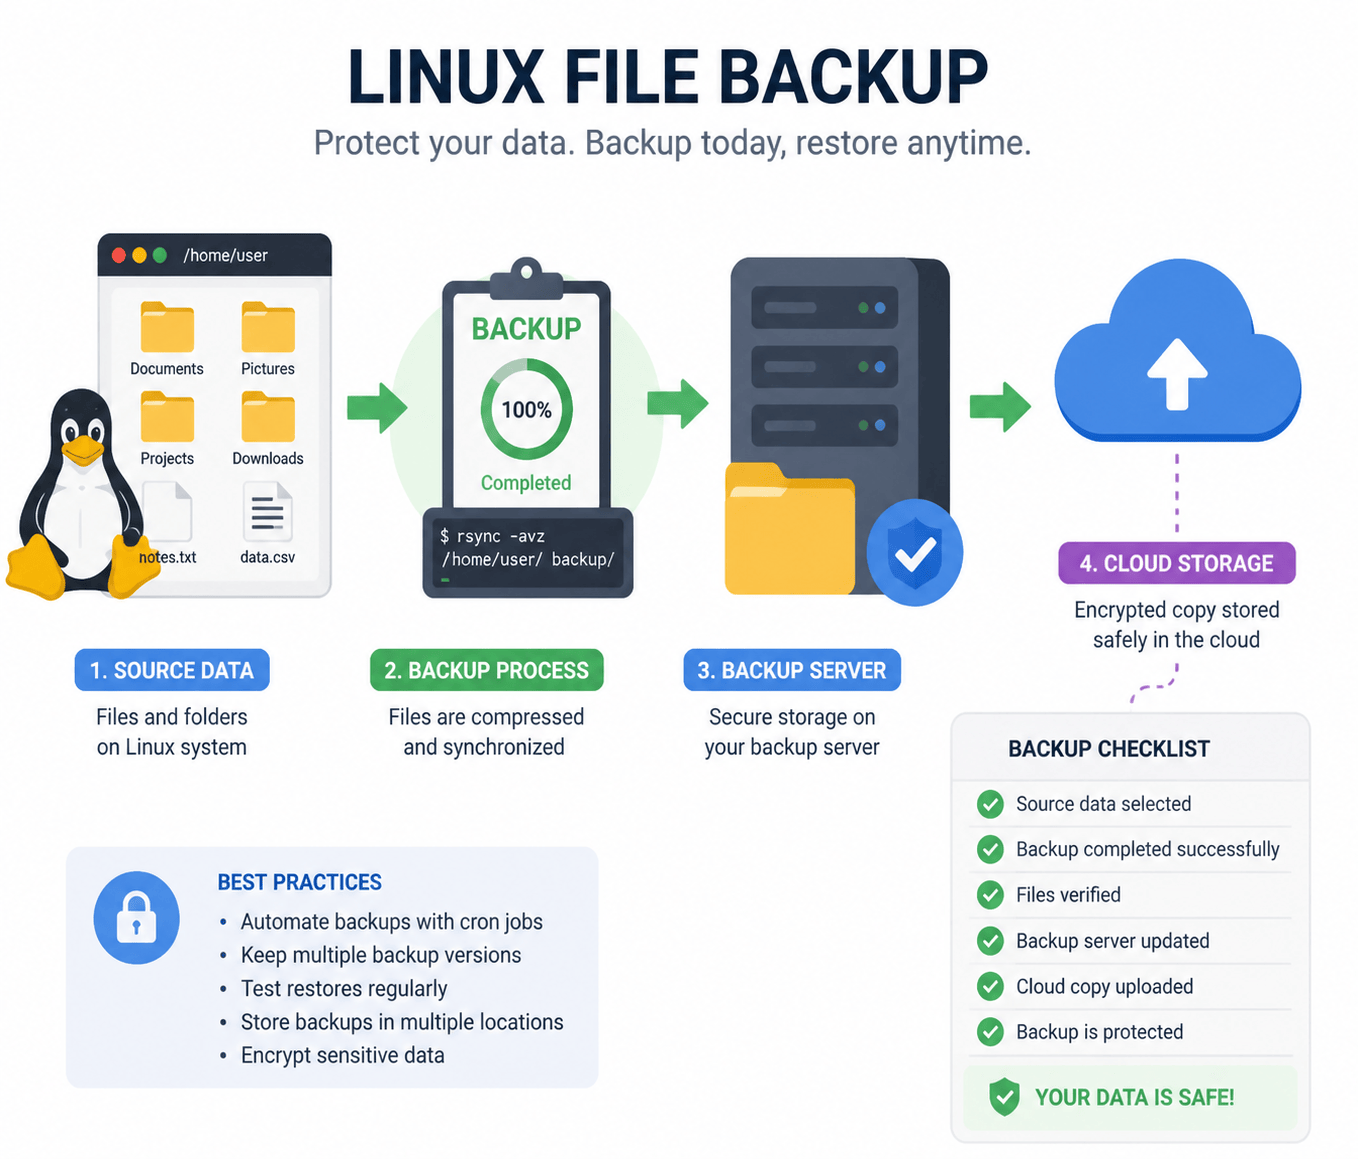
許多初學者總以為資料不多或系統安穩,忽略定時備份策略。若遭遇中毒、硬碟故障或誤操作,資料可能無法挽回。
錯誤 |
應對建議 |
|---|---|
未備份資料 |
建立定期自動化備份計畫,至少每日/每週一次,異地保存備份檔案 |
權限管理疏忽 |
依職責分配權限、啟用ACL與SELinux/AppArmor強化保護 |
未設防火牆 |
配置iptables/firewalld,限制來源IP與服務port |
專家建議:越早將安全與備份列入Linux Server架設流程,風險成本越低,系統壽命越長。
Linux Server架設雖然門檻不高,但安全維護卻是不容小覷的專業工程。唯有細心作業,養成主動檢查、定期備份、權限分層及日誌監控的習慣,才能讓你的伺服器穩定又安全。有疑問、不確定設定是否完善?歡迎加入資安Line(ID: cherng65),與資安專家討論,為你的Linux Server構築嚴密的防護網。