數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
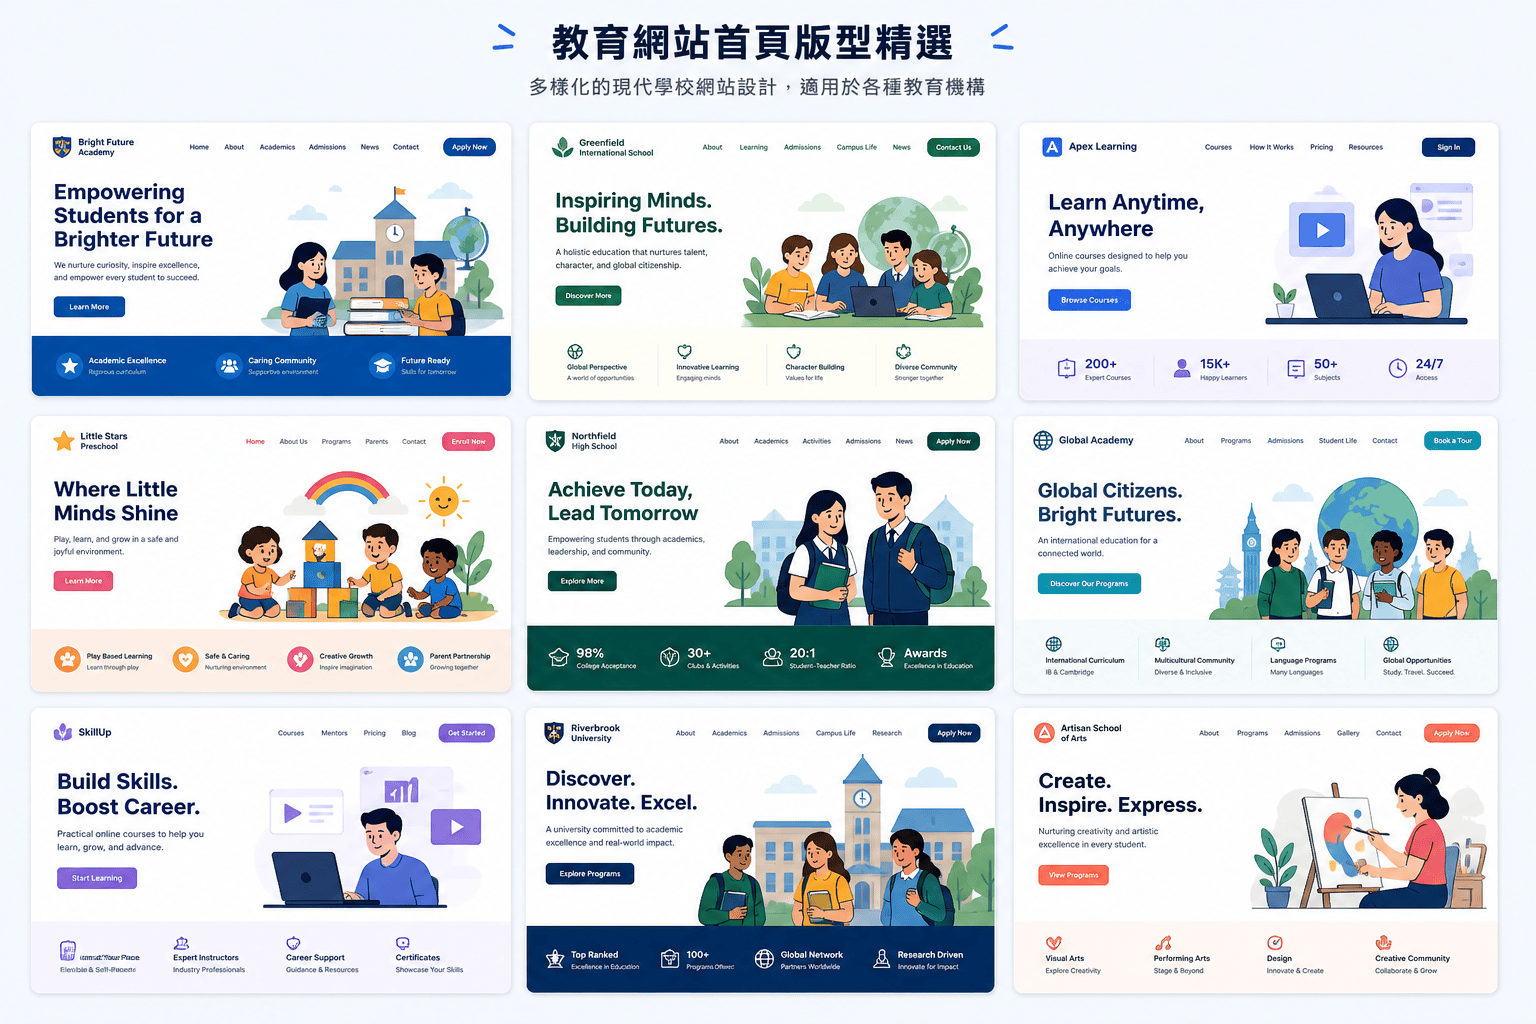
高中職網站建置逐漸成為推動教育現代化的重要一環,各校如何正確公開資訊、避免常見錯誤,成為管理階層與資訊人員的首要課題。本篇深入解析高中職網站建置最常遇到的五大問題,配合教育部資訊透明指導方針,並彙整優良案例與建議解方,協助學校有效規劃、避免資訊公開踩雷,共同打造安全、合規、友善使用者的校園官方網站。
根據教育部規範,高中職學校必須將學校資訊於網站上公開,以提升透明度並促進公眾參與。然而,許多學校在建置網站過程中,經常因規劃不周、缺乏維護機制或誤解法規要求,導致資訊不易查找、內容過時甚至有資安疑慮,影響學校專業形象。
下表整理了目前高中職網站建置主要任務與面對挑戰:
建置任務 |
挑戰現況 |
|---|---|
資訊揭露 |
內容頻繁更新困難、缺乏統一格式 |
法規遵循 |
誤解公開項目範圍 or 個資保護不明 |
網站易用性 |
導航設計不明確、行動裝置顯示問題 |
維護管理 |
責任歸屬不清、資源人力有限 |
接下來將針對各類問題深入剖析。
學校網站必須定期、正確地公布招生報名、課程資訊、校規章程等重要訊息。然而,不少學校僅更新部分內容,或資料殘舊未修正,造成家長與學生難以獲得最新資訊。
教育部曾於2023年進行查核,發現約40%高中職網站存在公告資訊不齊全,嚴重影響民眾權益。
在資訊公開時,許多單位容易過度揭露學生、教職員個人資料,例如在榮譽榜、競賽成果中詳細列出姓名、學號,甚至聯絡方式。違反個資法將導致處罰,也容易招致社會輿論及校園安全問題。
不少學校網站頁面堆疊繁雜,導覽淺顯不易,用戶常需多次點擊才找到所需資訊,也可能因此放棄使用。教育部曾強調網站友善性的必要,各校應定期檢視、調整網站結構。
常見於人員異動頻繁的學校,網站維護由單一老師負責,離職後無人接手,導致系統無法正常更新,網站內容易出現大量死連結或過時資訊。
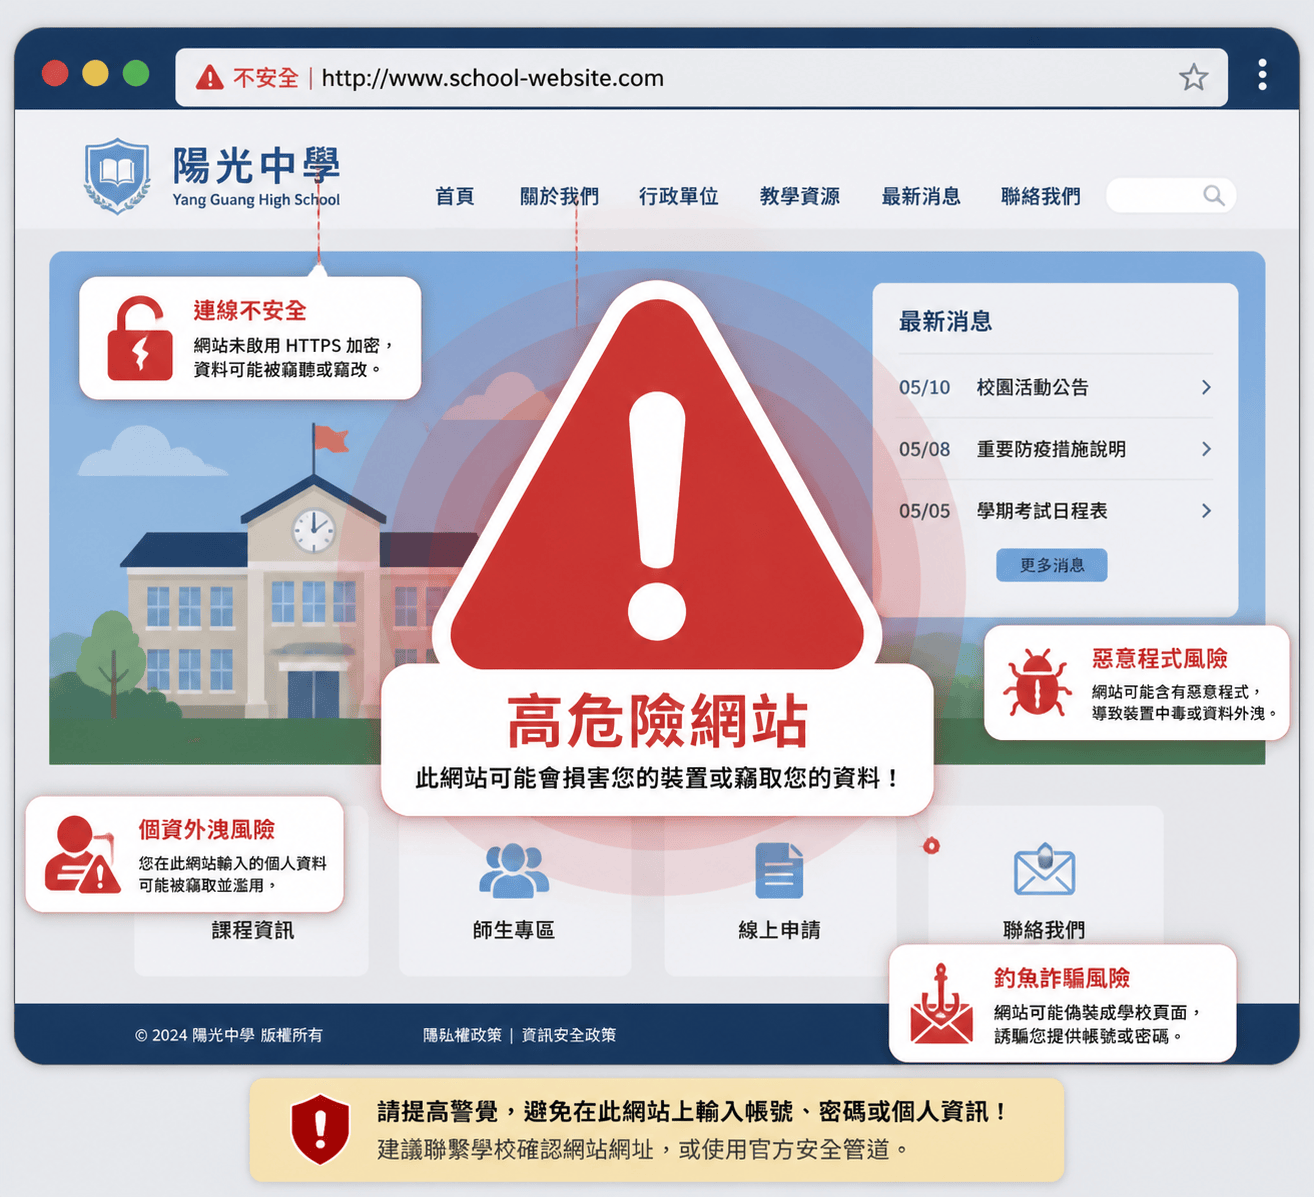
部分學校因人力有限,忽略網站防護、無HTTPS安全協定、不定期更新後端程式,提升資料外洩和攻擊風險。
下表比較三類高中職網站常見資安防護現況:
資安項目 |
合規學校 |
尚未落實 |
|---|---|---|
使用HTTPS |
✅ |
❌ |
帳號權限分級 |
✅ |
❌ |
定期備份 |
✅ |
❌ |
若對於資安機制建置困難,建議可諮詢專業團隊,或加入相關教育網路社群討論
(如有需求行動諮詢可加入LINE:cherng65)
僅公開政策要求項目,明確排除個資與敏感資訊。像是教師分機、校內電話、各項計畫執行成果可適度公開,個人詳細資料(如身份證字號、住址、完整生日)則應避免。
強化首頁「快速導引區」,置頂常用業務、招生等快捷鍵,並確保行動裝置瀏覽順暢。應定期邀請學生、家長試用網站,收集回饋修正。
導入最基本 SSL 加密與雙重認證,並限定資料後台存取人員,重要檔案請建立異地備份,如遇網站異常要能即時追溯與回復。
如對「高中職網站建置」有實務疑問,LINE ID cherng65 可提供諮詢協助。
資源類別 |
說明 |
|---|---|
教育部法規及範本 |
最新「學校網站資訊公開指引」、「個資法適用說明」 |
版型範本 |
各縣市公開的優良網站設計範例 |
資安檢查清單 |
網路資安基本自檢表、高中職網站常見漏洞分析 |
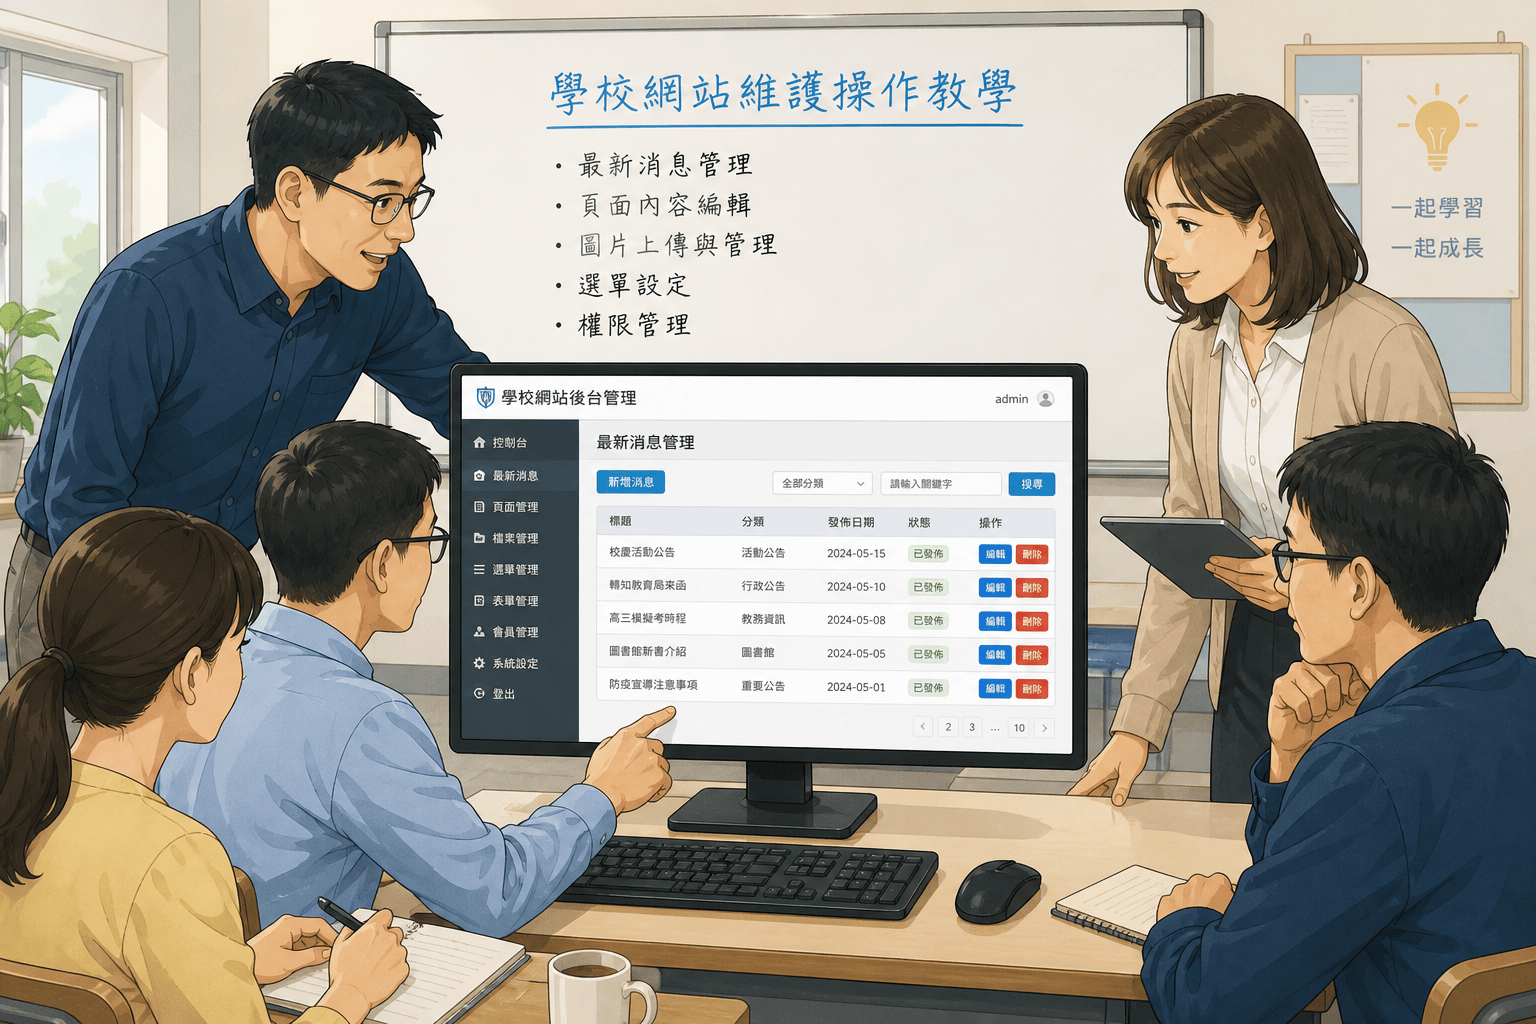
面對教育數位化時代浪潮,高中職網站建置不僅關乎資訊公開,亦代表學校專業形象、落實責任治理。學校主管與維護人員應正視常見錯誤,主動提升網站品質、遵循法規,打造一個對師生和社會大眾皆友善、可靠的平台,攜手共創數位校園新典範。