數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
校園網站資安長期面臨外部駭客及內部疏漏的雙重威脅。據專家指出,弱密碼、過時系統、存取權限管理不當、資料未加密及社交工程攻擊等五大地雷,是現今校園最常被忽略的高風險漏洞。本文以新聞報導方式,深入分析這些問題現況、案例、常見影響,結合最新的解決建議,協助校園IT團隊鞏固防護力,護航師生數據與教學安全。
隨著校園數位轉型腳步加快,校園網站資安議題日益受到關注。由於大專院校、小學及高中等教育機構網站廣涉教師、學生、家長等多重族群重要資料,使其成為不法分子攻擊的主要目標。
2023年國內一項資安調查指出,約有65%的學校曾發生過資安事件,包括資料外洩、網頁遭竄改、勒索病毒入侵等。
校園資安事件類型 |
比例(2023數據) |
|---|---|
資料外洩 |
38% |
網頁被駭竄改 |
22% |
勒索病毒感染 |
16% |
釣魚/社交工程 |
13% |
其他如DDoS |
11% |
上述數據顯示校園網站資安環境面臨多重挑戰,學校IT人員必須正視日益增多的資安威脅。
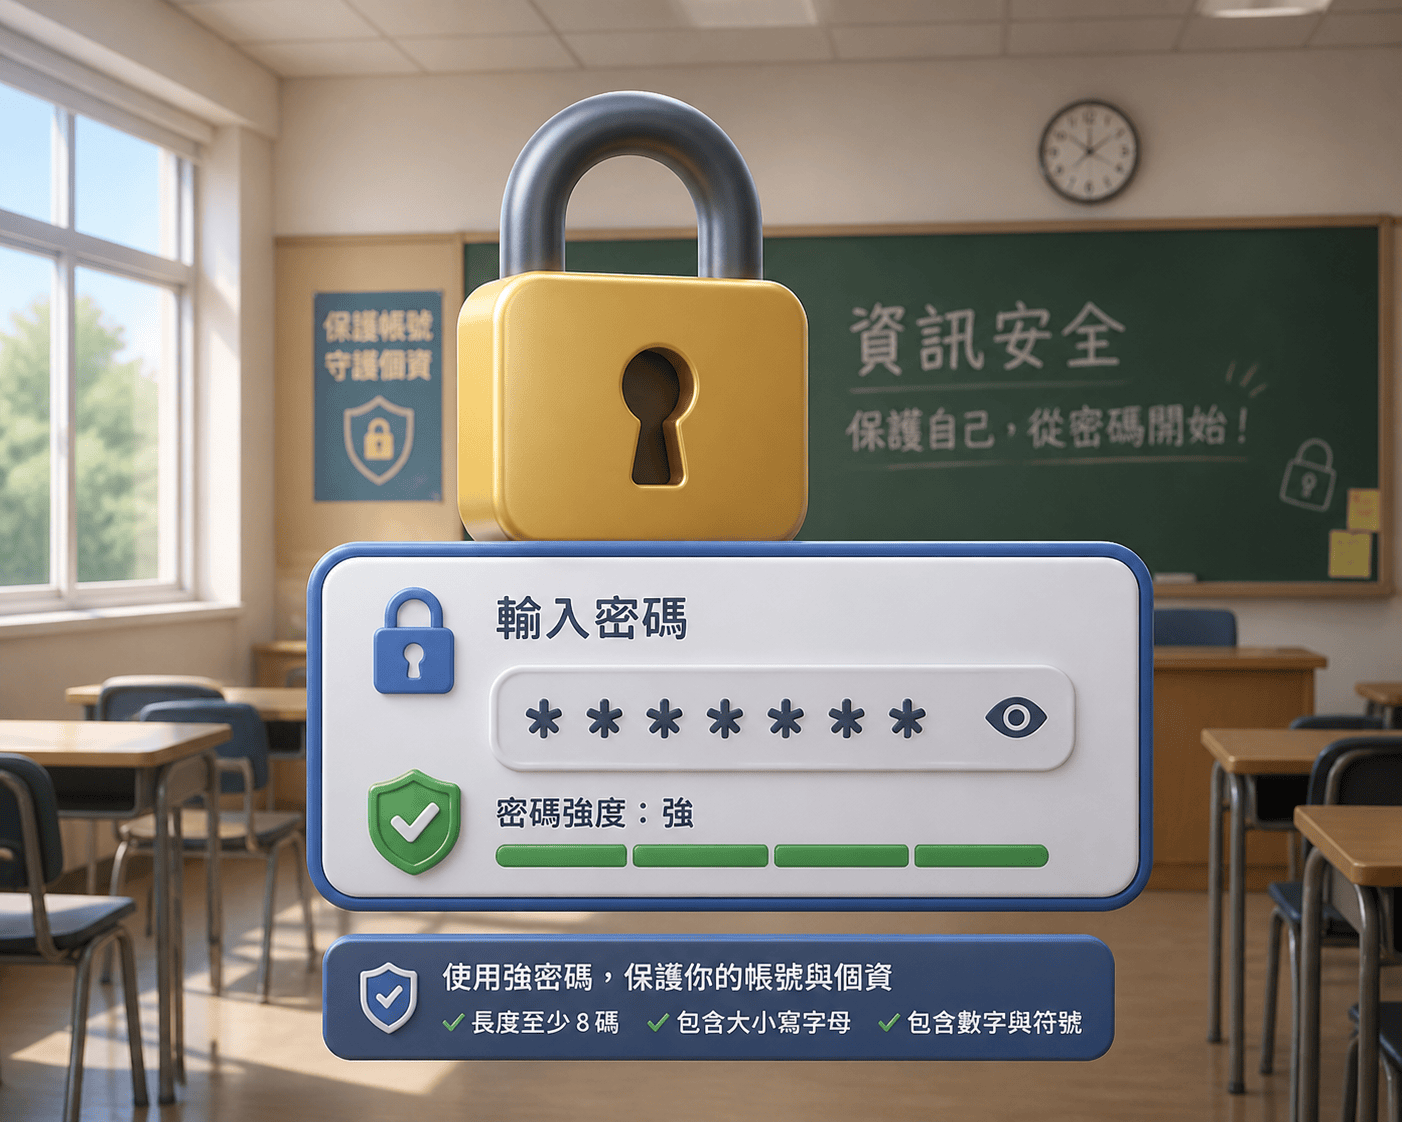
校園大量師生帳號控管鬆散,常因採用弱密碼、與其他平台重複密碼,導致被暴力破解或資料外洩影響擴大。
許多校園網站使用開源CMS或自行開發系統,因人力短缺,常忽略安全漏洞修補,導致駭客入侵。
許多學校網站開放權限過寬,或是忘記停用舊職員帳號,給予外部人員不必要的管理權限。
十大常見弱密碼 |
建議改善方式 |
|---|---|
123456, password, welcome |
需結合大寫、小寫、數字、特殊符號 |
qwerty, 111111, admin |
避免使用常見模式,密碼長度建議12位 |
學校網站常記錄學生個資、成績、帳務資料,若未加密儲存或於傳輸端點未啟用SSL/TLS,資料易被竊取。
資料類型 |
加密建議 |
|---|---|
個人身分資料 |
AES對稱式加密、傳輸SSL |
帳號密碼 |
不可明文,須加Salt後Hash |
學生成績 |
資料庫端加密,傳輸端使用HTTPS |
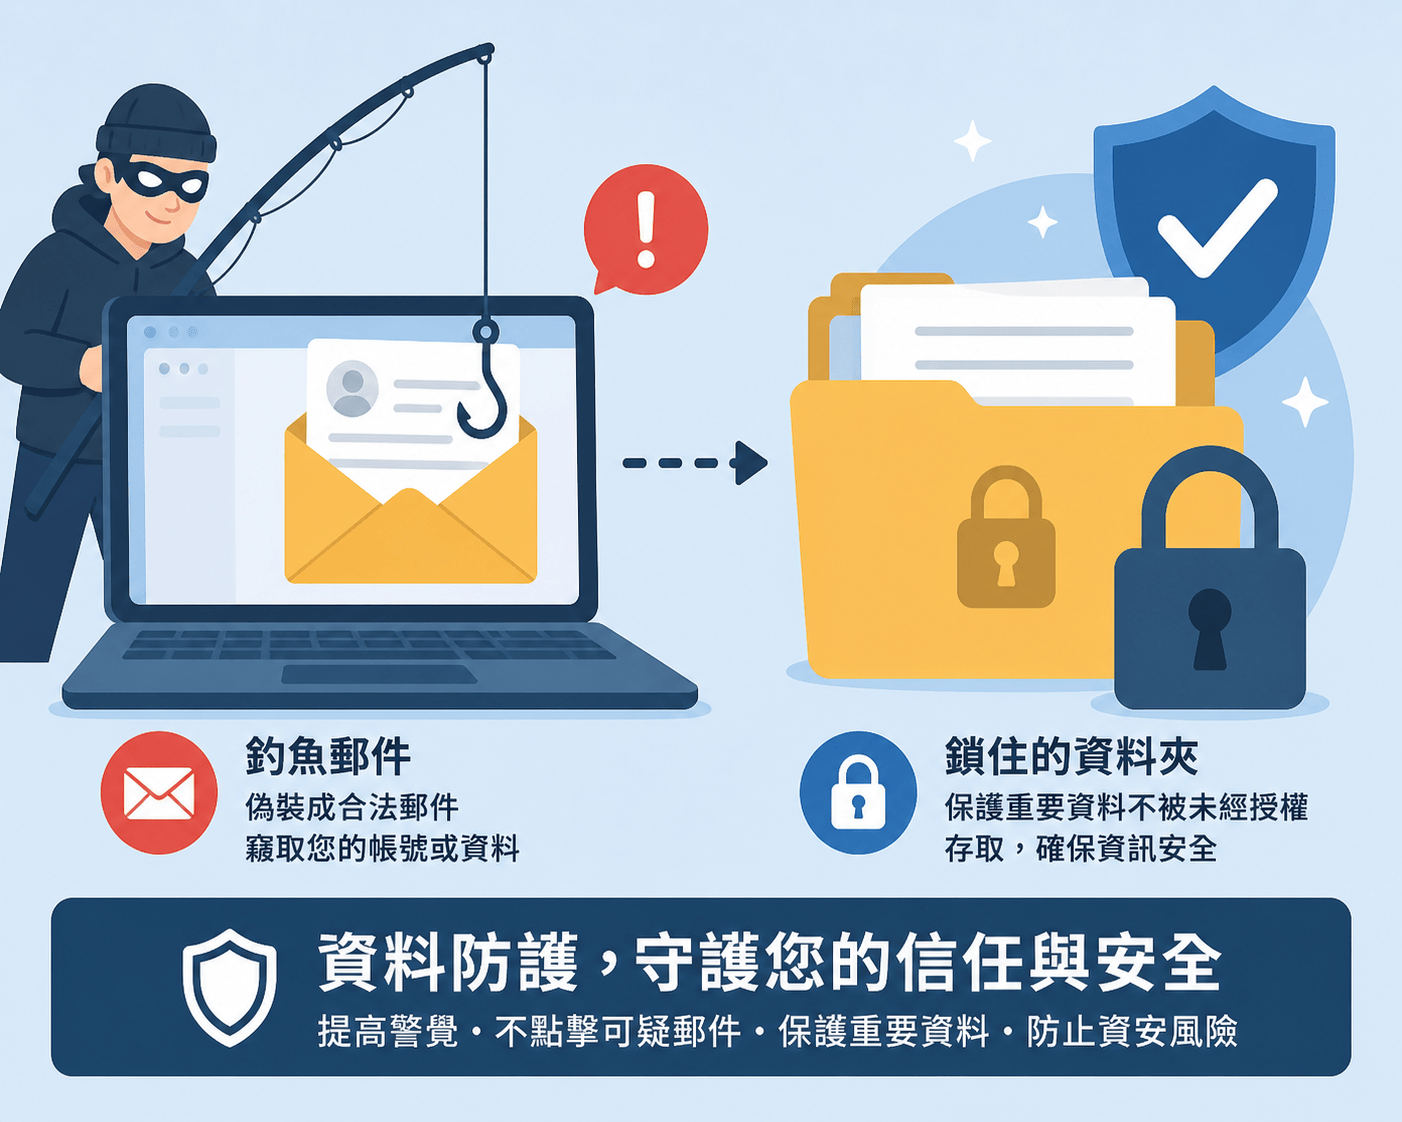
駭客常發送偽裝為校方信件、繳費連結或模仿官網界面,誘導學生、老師上當。
常見攻擊手法包括:假冒校務系統重設密碼郵件、假冒繳費通知等,一旦點擊惡意連結易導致重大損失。若有疑慮,請即刻加入 LINE ID cherng65 諮詢專業資安服務。
資安防護層級 |
實施舉例 |
防止對象 |
|---|---|---|
網路層級 |
啟用防火牆、網路分段 |
外部網路攻擊 |
應用層級 |
系統定期更新、弱點掃描 |
CMS弱點、應用漏洞 |
使用者層級 |
資安教育、MFA、多層驗證 |
社交工程、帳號盜用 |
多層次防護是現今校園網站資安的核心戰略。
2022年某國內國立大學校園網站發生大規模個資外洩,超過4,000名學生姓名、帳號、學號遭外洩。經查為一處未更新的外掛程式曝露後門漏洞,且未落實HTTPS、帳號權限盤點,最終酿成資安災難。此事件也引發全台校園加強資安控管的正面效應。
面對校園網站資安風險,行政IT人員應謹記「預防重於搶救」。如需即時事件協助,LINE ID cherng65全年無休為您服務。
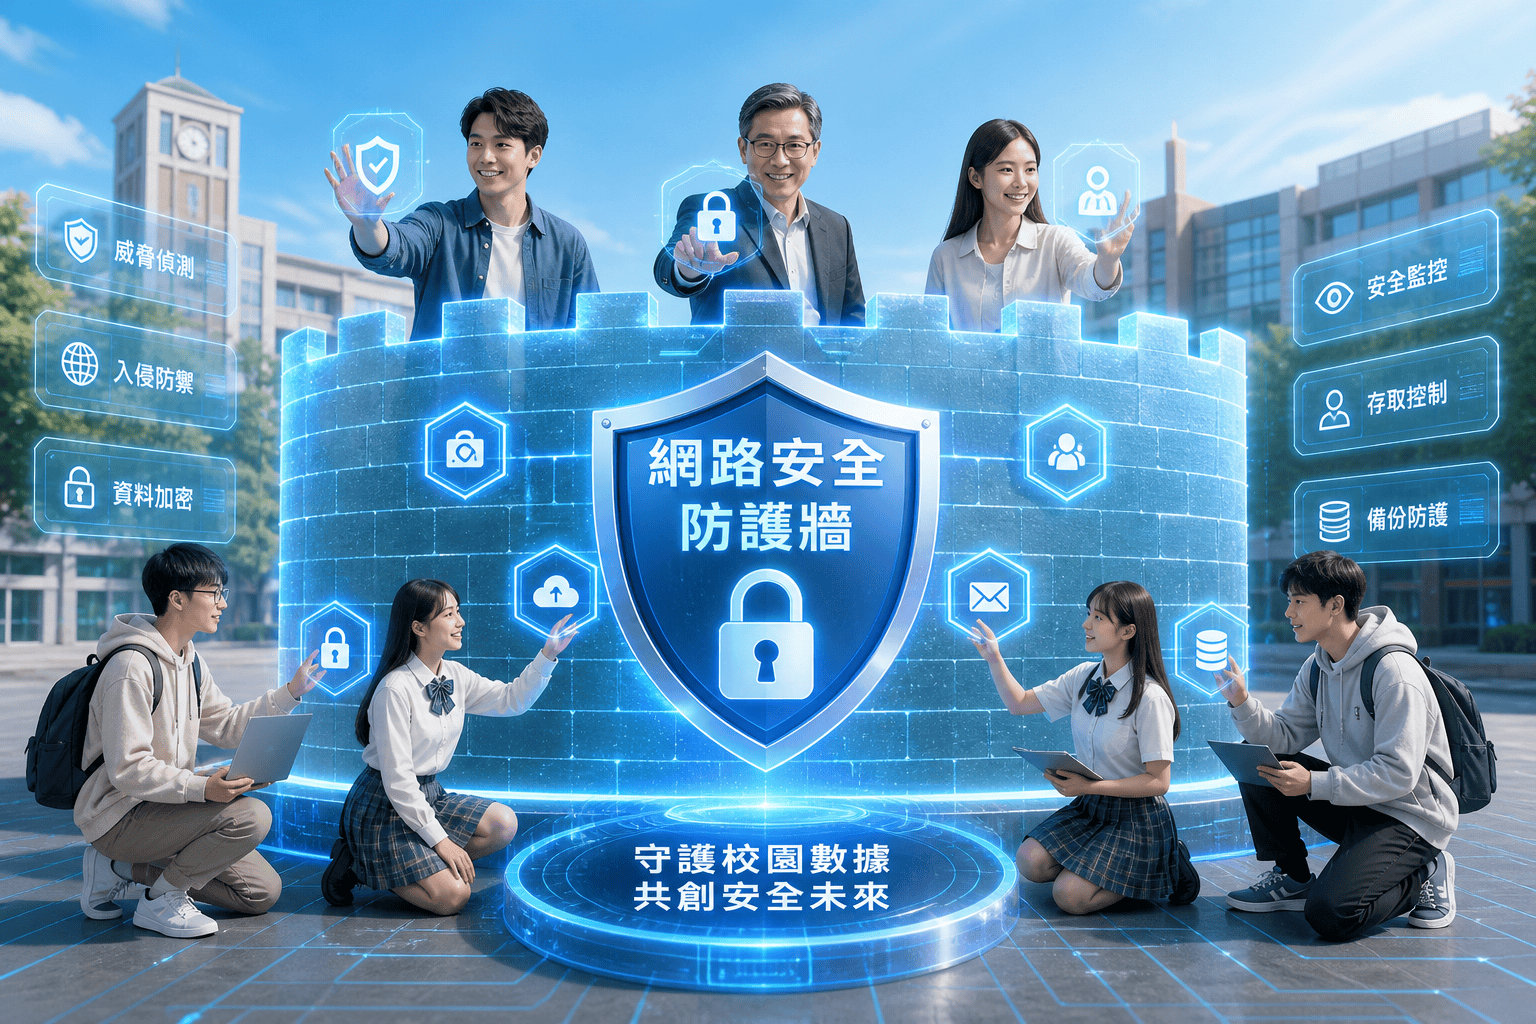
校園網站資安不僅是技術防線,更牽動全校信譽與廣大學生權益。學校若能從基礎控管、持續更新到防範社交工程,全面構築層層防護,必能大幅降低資安風險,守護每一位校園成員的數位安全。