數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
近年來網路攻擊事件頻發,『網站惡意程式清除』已成企業必學技能。本篇深入剖析新手也能輕鬆上手的五大步驟,從檢查到預防徹底恢復網站安全,並輔以實用清單與操作建議。無論企業主或個人站長,只要掌握這套流程,就能有效對抗網站攻擊威脅。LINE ID cherng65歡迎諮詢清除服務!
隨著數位轉型的加速發展,網站面臨的安全威脅也大幅增加。根據國際資訊安全研究統計,2023年全球網站被植入惡意程式的比例較上年上升了25%。
惡意程式攻擊網站的手法主要有:
根據台灣資安團體調查,中小企業、電商平台與部落格站長都是主要被攻擊對象。網站被植入惡意程式後,可能出現下列狀況:
警示訊號 |
可能影響 |
|---|---|
網站突然變慢或頻繁斷線 |
伺服器資源被惡意程式佔用 |
被瀏覽器警告為惡意網站 |
用戶信心受損、流量大減 |
重要資料外洩 |
客戶資料、商業秘密被竊 |
搜尋引擎降權 |
SEO與自然流量受損 |
因此,了解『網站惡意程式清除』的正確方法,可守護企業品牌與網站穩定運作。如遇緊急狀況,請即刻行動或尋求專業協助,LINE ID cherng65 提供即時資安救援!
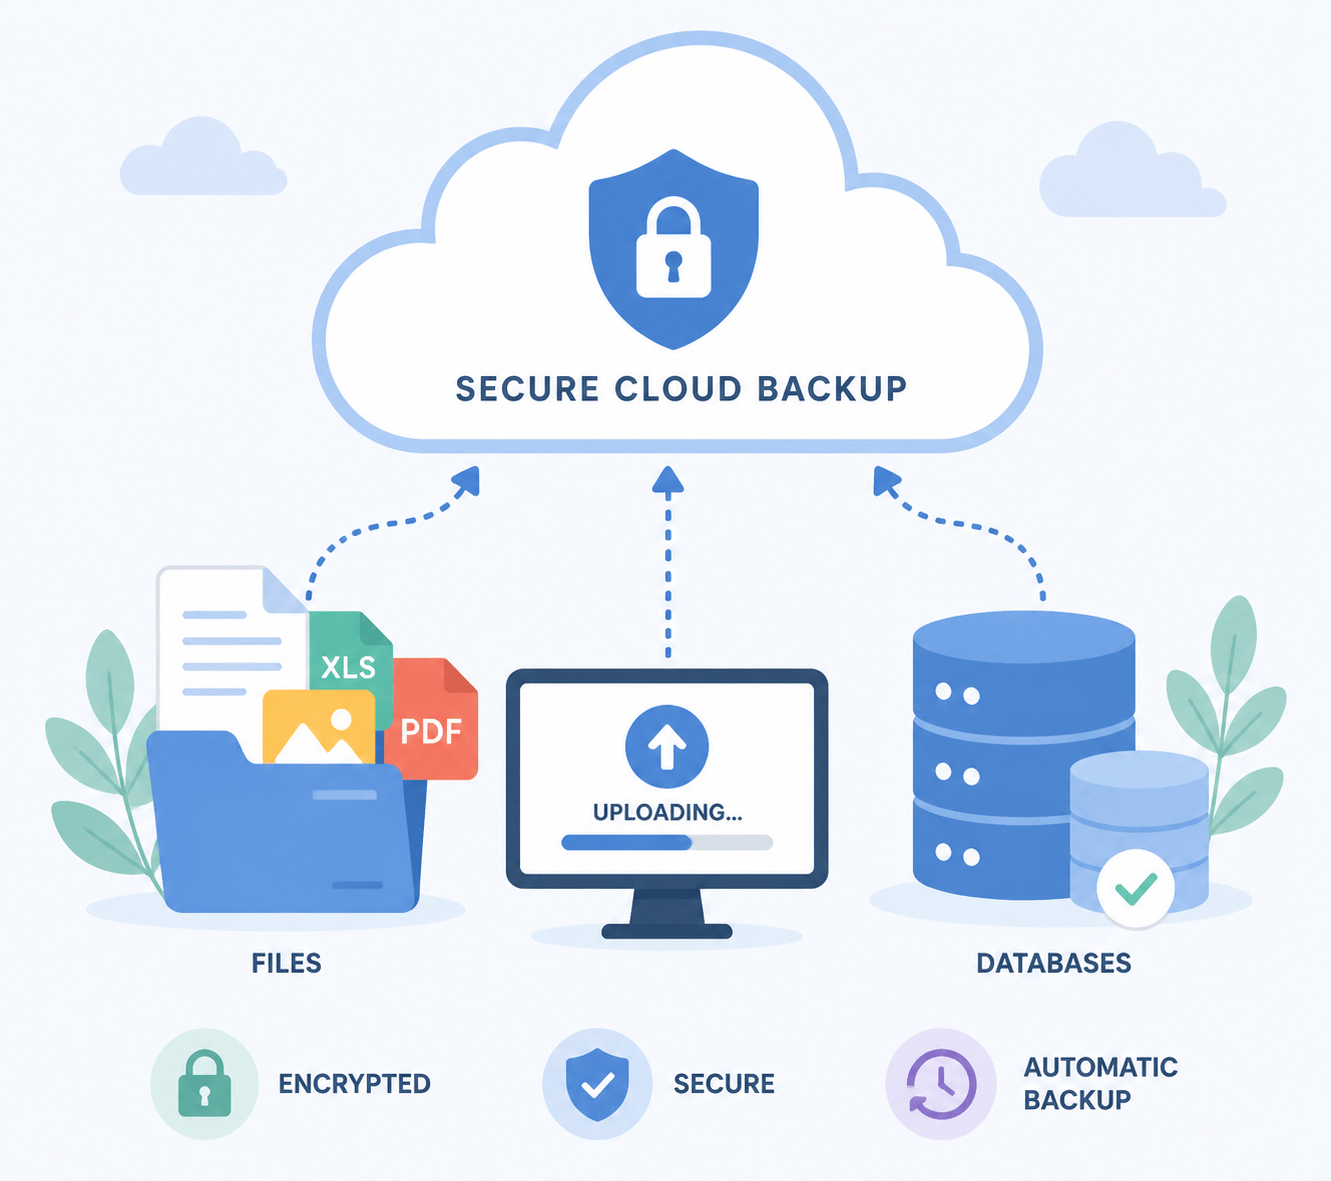
所有操作的首要前提,就是完整備份。進行任何網站問題修復前,務必將網站全部檔案與資料庫做安全備份,防止清除過程中遺失重要資料。
防止更多用戶遭受攻擊,請立刻將網站設為維護模式或暫時下架,並於首頁公告維護中,避免使用者資料進一步受損。
利用資安工具如SUCURI SiteCheck、VirusTotal或主機提供的資安掃描器,全面檢查可疑檔案、異常程式段落或新增未知檔。常見檢查重點:
檢查類型 |
建議資安工具 |
|---|---|
網站前台異常 |
Google Safe Browsing、SUCURI SiteCheck |
檔案比對 |
FileZilla、WinMerge、Diffchecker |
資料庫異常 |
PHPMyAdmin、Adminer |
隔離被感染檔案:將發現可疑檔案改名、移出公用目錄,或移到隔離資料夾。
確認被感染檔案後,須使用純文字編輯器(如Notepad++、Sublime Text)一段段檢查,逐一排除可疑異常程式。
常見感染路徑 |
對應清除動作 |
|---|---|
WordPress外掛惡意注入 |
移除/更新外掛、覆蓋核心檔 |
網站後門(Webshell) |
刪除後門,檢查所有帳號安全 |
惡意Javascript |
刪除/還原JS檔案 |
維護好變動紀錄,確保全部惡意程式已移除。
清除過程後,立即更換所有與網站有關的密碼,包括主機、資料庫、網站後台與FTP帳號。同時完成:
完成上述程序後,建議重新上線前,再次以資安軟體做一次全面檢查,確認無殘留威脅。
定期每週或每月備份、及時安裝官方軟體更新,可大幅降低再次感染風險。
定期舉辦網站資訊安全訓練,提升團隊警覺性。
工具/資源 |
功能說明 |
|---|---|
SUCURI SiteCheck |
免費線上網站掃描、檢查網站安全性 |
VirusTotal |
檔案&網址惡意程式在線分析 |
Wordfence Security |
WordPress網站防護與清理惡意程式 |
Google Search Console |
被標記為惡意網站時自助檢查與恢復申訴 |
如無法自行清除,建議洽詢專業團隊協助,本站 LINE ID cherng65 提供各平台網站支援。
網站資安事件絕非僅限大型企業,個人與中小型事業主同樣身陷風險之中。只要謹記『網站惡意程式清除』五步驟,學習有效檢查、清除與預防,便能守護網站安全。若遇到複雜難解的木馬、後門或資料外洩等資安事件,歡迎立即與我們聯絡,LINE ID:cherng65,專業團隊協助您重建網路防線。