數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
網站監控服務在數位時代成為企業穩定營運不可或缺的一環。2025年,面對瞬息萬變的網路挑戰,愈來愈多企業主深知監控與錯誤處置的重要性。然而,許多企業仍在部署監控服務時誤踩常見雷區,導致網站服務中斷、資料遺失、品牌信譽受損等問題。本報導彙整專家見解、業界案例,盤點五大常見錯誤與避解策略,幫助企業有效善用監控服務,保障營運無憂。
隨著數位轉型腳步加快,網站監控服務的重要性與日俱增。根據IDC 2024年報告,高達86%的中大型企業已將網站監控服務納入IT核心作業,以確保網站24小時無間斷運作。在網路威脅激增、消費者對於服務可用性要求日趨嚴格的情況下,網站監控服務不再只是技術團隊的議題,更關乎整體企業品牌形象與營收穩定。
專家指出,企業若忽略監控服務的正確設計與選用,容易陷入風險。以下將分析2025年企業主最常踩雷點,並以表格說明各自的潛在後果。
常見錯誤 |
可能導致的問題 |
|---|---|
監控項目設置不全 |
遺漏故障、造成用戶流失 |
通報機制設計不完善 |
異常無即時處理,業務中斷 |
數據預警門檻設定不合理 |
誤報、漏報,影響決策 |
依賴單一監控工具 |
盲點遺漏、維運困難 |
忽略資安聯動監控 |
資安事件延誤,損失擴大 |
許多企業在導入網站監控服務時,只關注網站首頁與基本回應監控。實際上,API 端點、第三方服務、資料庫互通、CDN 與負載平衡器等也需納入監控範圍。據 Gartner 2024 年調查指出,未覆蓋全端的監控方案,平均提升38%的無預警停機風險。
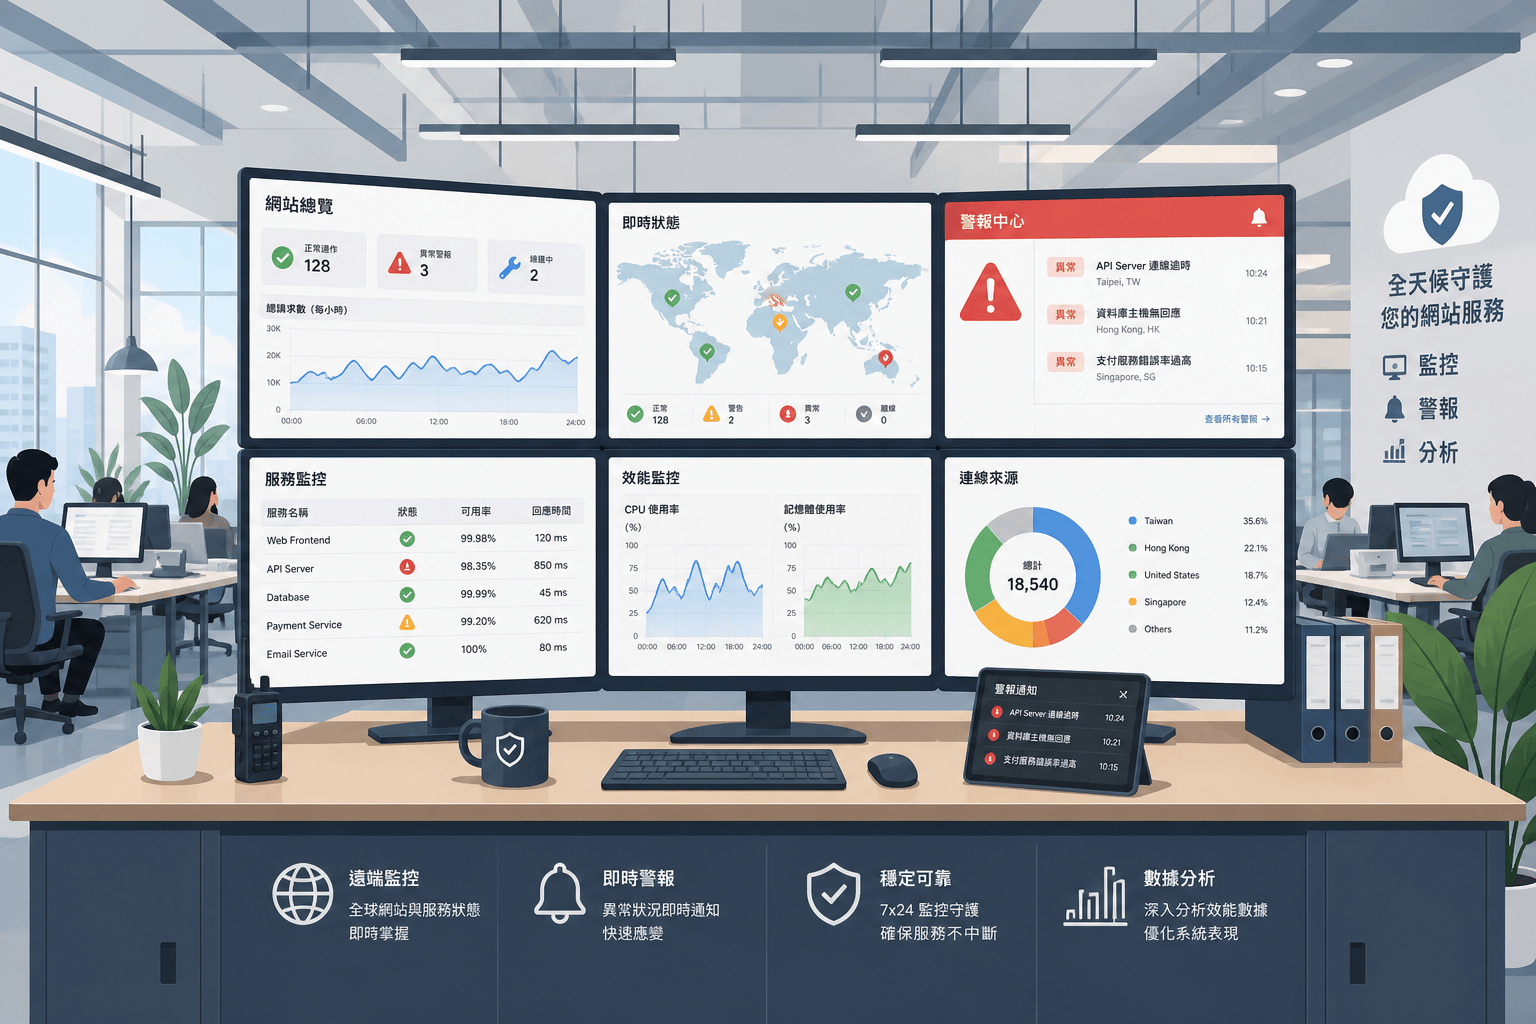
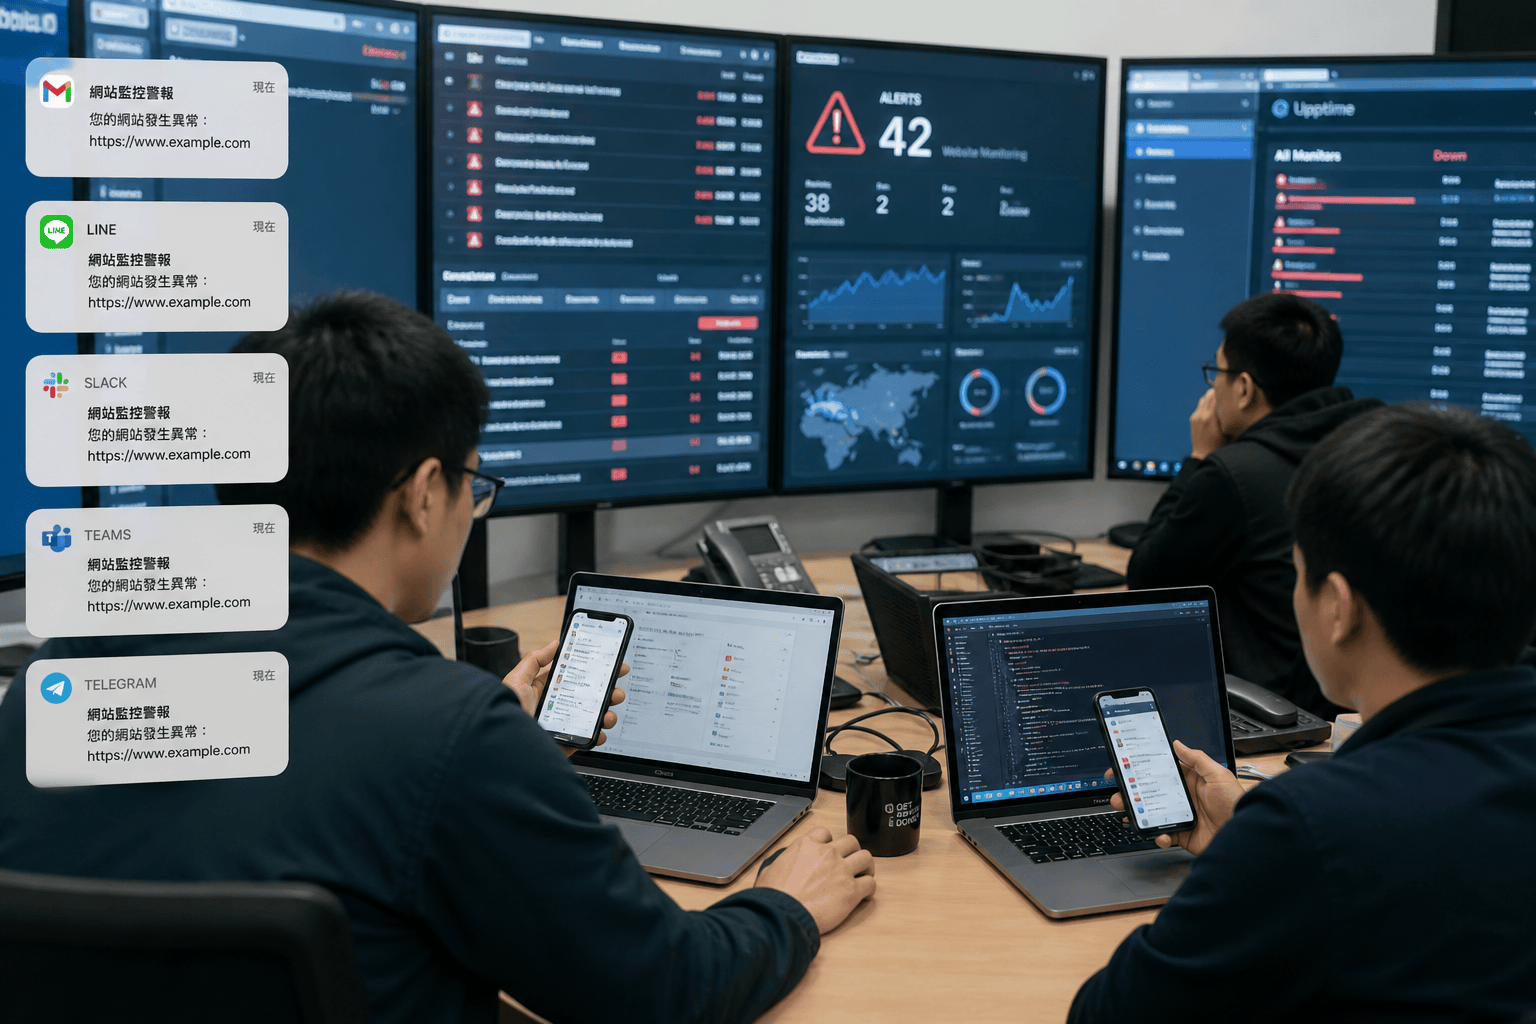
通報流程設計是網站監控服務的核心之一。不少企業僅設置單一通報信箱或APP推播,導致異常未能第一時間被負責人察覺,或通知遭誤判為垃圾郵件而遭漏接。專家呼籲:
下表比較不同通報方式的時效與適用場景:
通報方式 |
到達時效 |
適用情境 |
|---|---|---|
電子郵件 |
1~15分鐘 |
非緊急系統、團隊追蹤 |
即時簡訊 |
1分鐘內 |
系統關鍵異常、需快速處理 |
LINE/即時通訊 |
1分鐘內 |
團隊協作、行動端警報 |
API自動件警 |
20秒內 |
可串自動化流程,機器即時回應 |
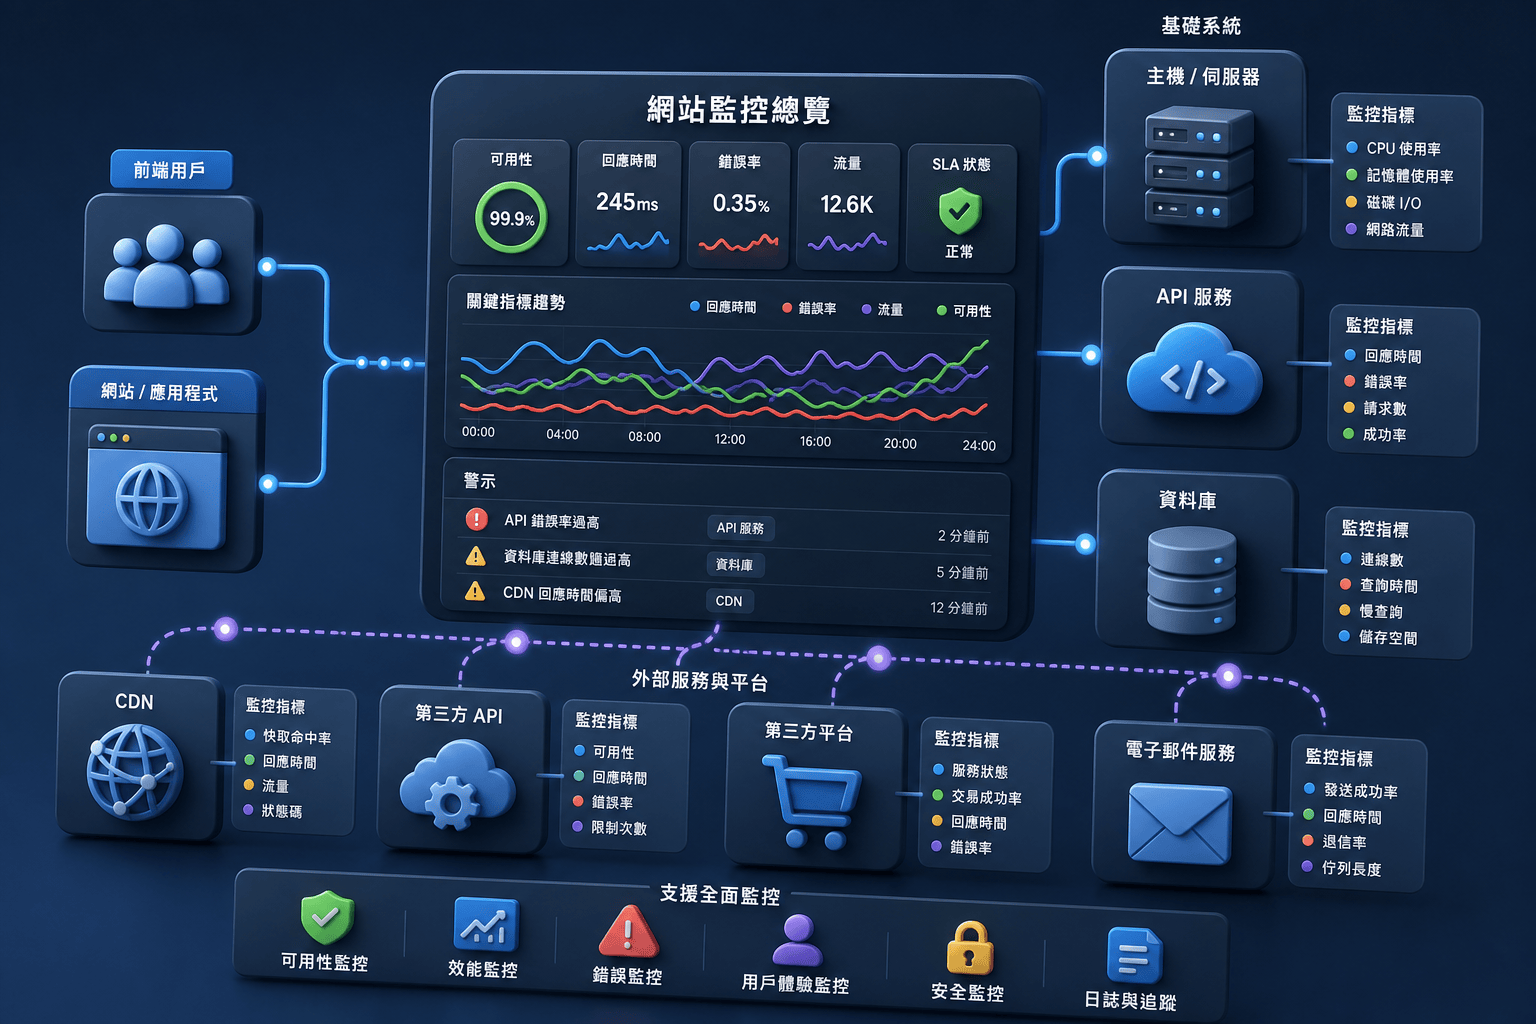
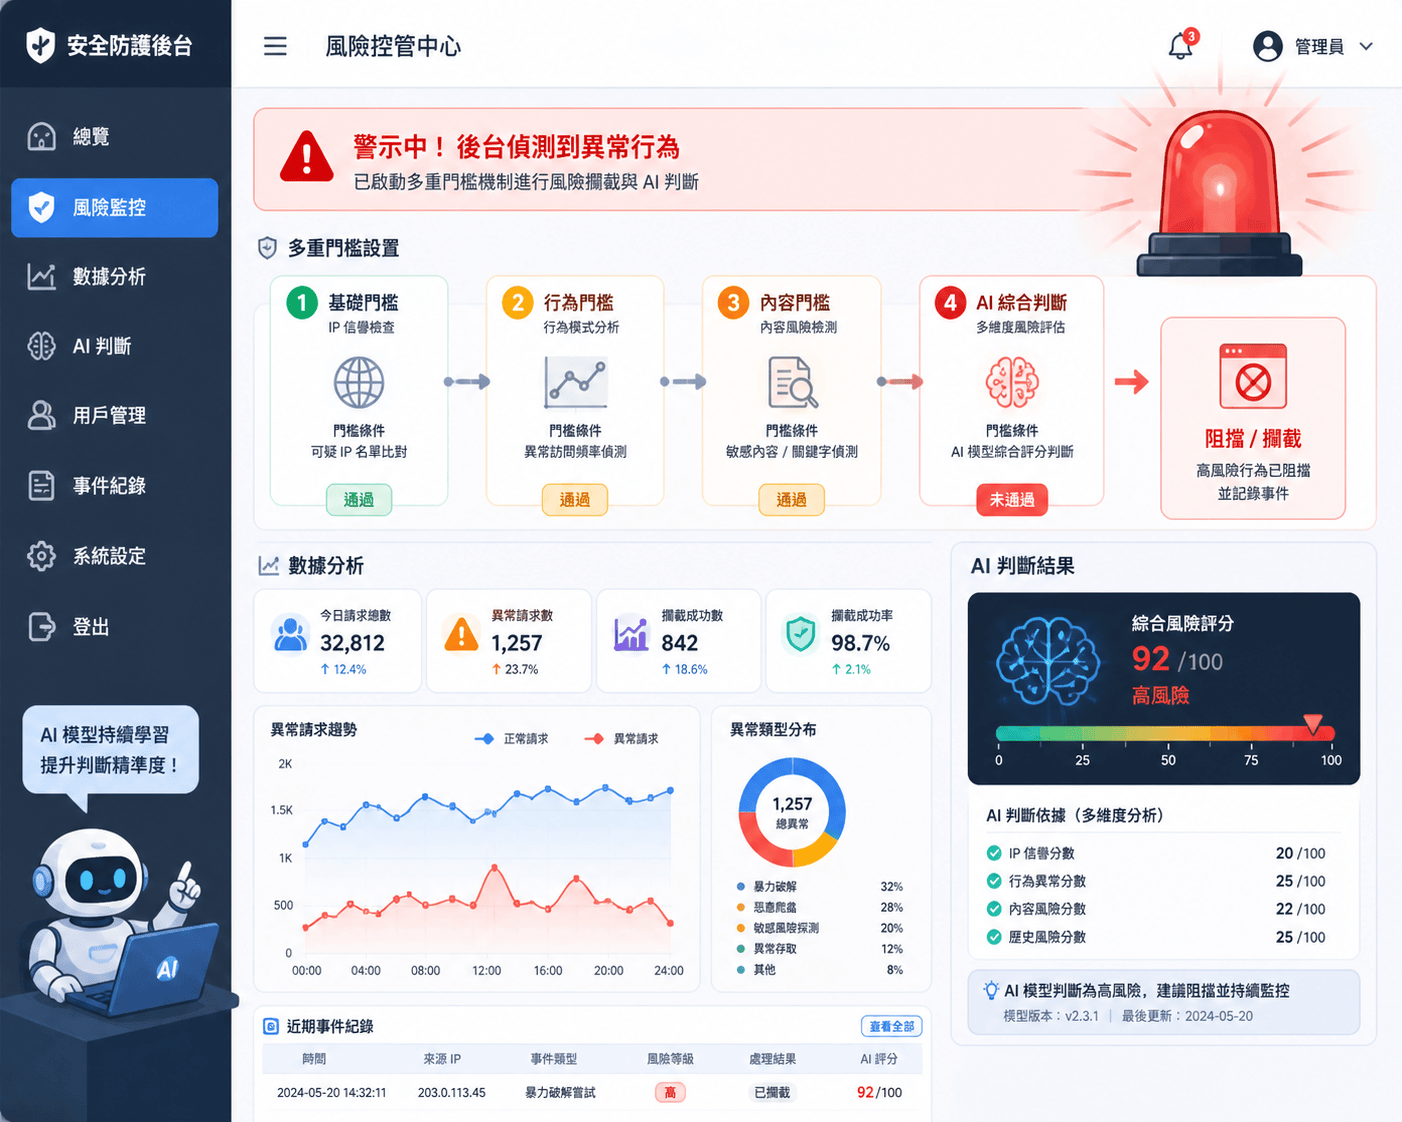
網站監控服務的預警門檻設定需動態調校。一味追求「零異常」或「過低門檻」易造成大量誤報,影響團隊回應速度;反之,標準過高又可能漏掉真正緊急事件。
2025 年產業趨勢強調彈性架構與多套工具互補。若企業僅用一款監控服務,易因單平台服務異常形成資訊孤島。專家建議:
許多台灣企業僅專注於運作型監控,忽略資安動向聯接。網站遭受DDoS攻擊、駭客入侵、資料外洩等事件,需在監控服務同時提供異常通報與防禦建議,並結合SIEM資安事件管理平台,提升處置效率。
2025年企業若能「IT維運」與「資安運維」兩線併進,損害防範能力將大幅提升。
🚩如需專業協助,請洽LINE ID:cherng65,專人協助企業監控與資安串接規劃。
網站監控服務的每一道環節都是企業數位競爭力的基石。
在2025年,企業主唯有徹底檢視上文五大常見錯誤、從監控全覆蓋、通報機制、多層門檻,到強化資安聯動,才能穩健經營、避免網站服務「出意外」。
下一步,建議企業定期盤點現有監控系統,即刻優化弱項,掌握主動防禦新契機。如需制定公司級監控規畫,直接聯絡 LINE ID:cherng65,快速取得建議及即時協助。