數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
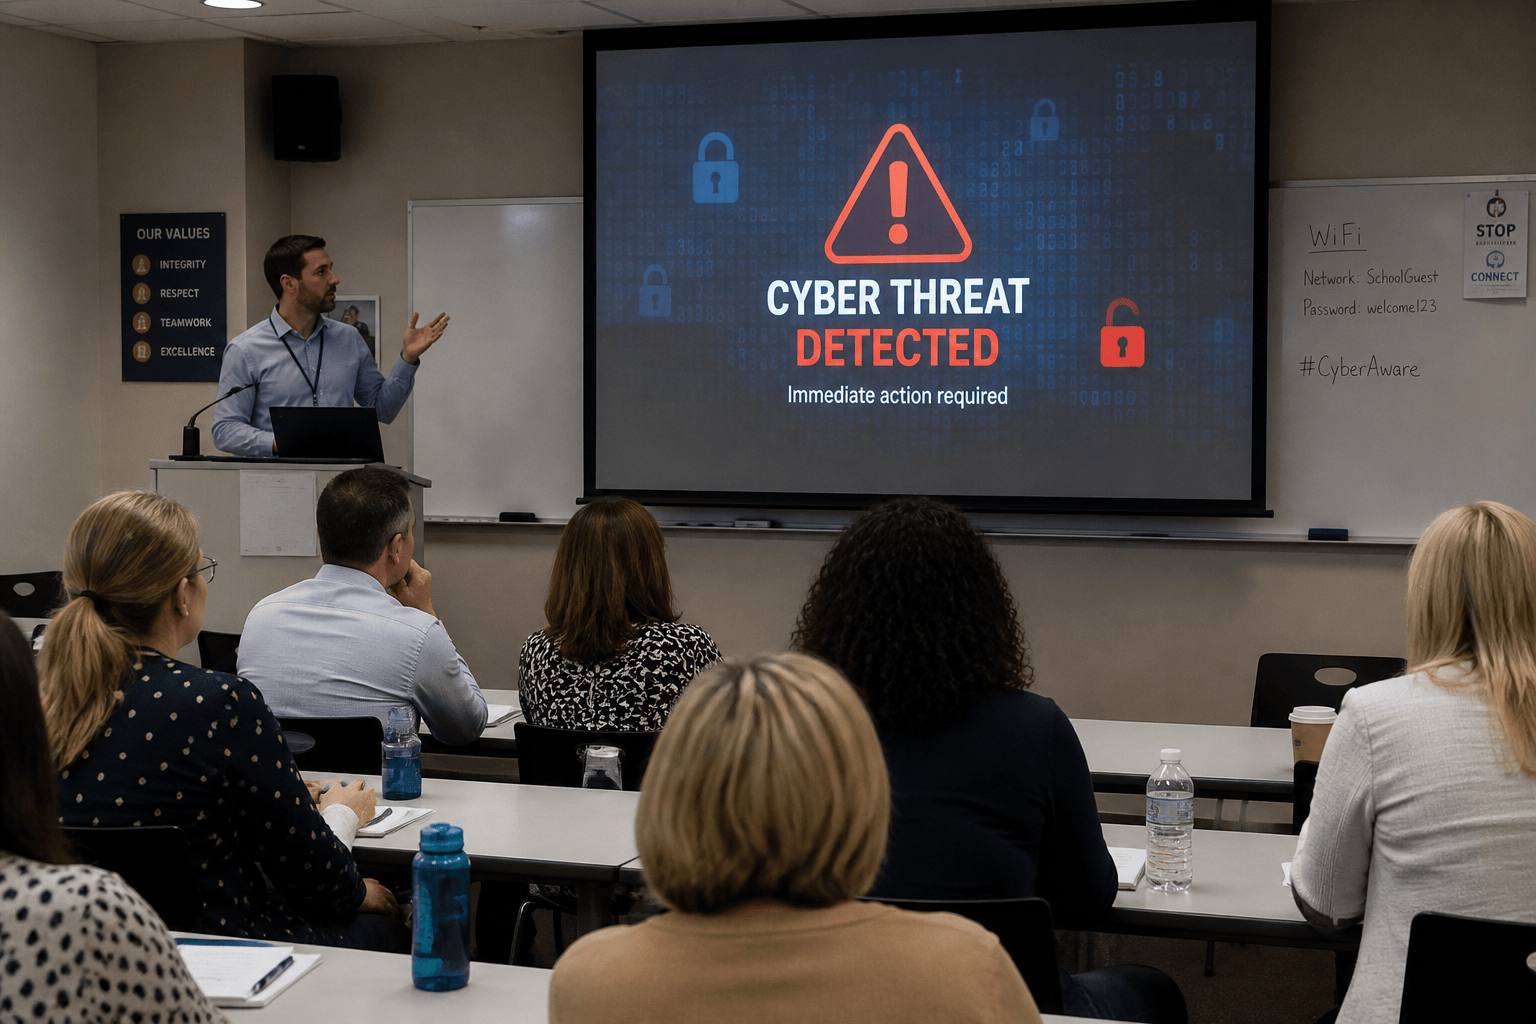
學校網站作為校園資訊流通和學習的平台,其資安防護常被疏忽,導致資安漏洞日益嚴重。本文將剖析校園IT人員最不能忽視的五大常見弱點,從弱密碼、系統未及時更新到缺乏資安意識等面向,並透過數據表格與專家建議,讓校方能有效制定對策,強化整體資安防線。
根據2023年教育部與資安研究機構調查,超過七成校園網站或系統曾遭駭客嘗試入侵,尤以弱密碼與老舊系統為主要攻擊入口。學校網站往往涵蓋大量師生個資、校務資料,是駭客眼中的高價值目標;但受限於資源、人力與技術更新遲緩,校園資安意識普遍薄弱,形成嚴重的網路安全風險。
常見威脅類型 |
校園影響範例 |
|---|---|
釣魚攻擊 |
學生被誘騙登入偽造校務系統,個資外洩 |
勒索軟體 |
校內資料庫遭加密,運作暫停 |
弱密碼破解 |
管理員、老師帳號被盜用,網站遭植入惡意程式 |
學校網站資安防護刻不容緩,校園IT人員必須清楚掌握目前漏洞現況,才能主動防堵未來災難。
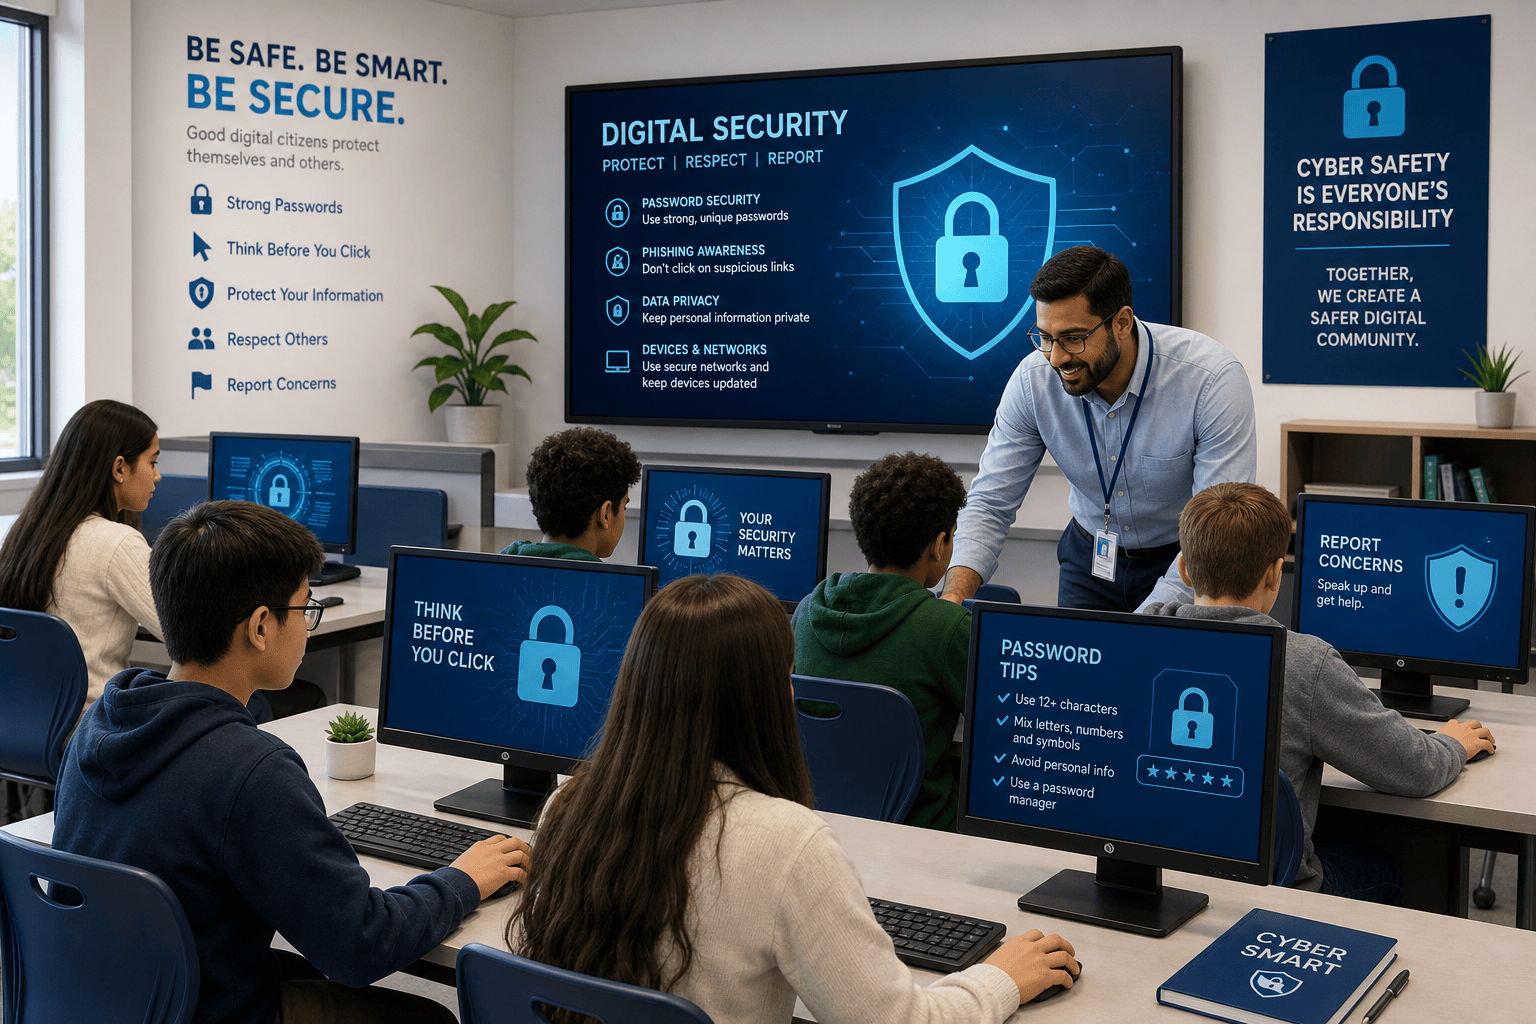
密碼安全是資訊安全防護的基石,但仍有許多學校未強制師生更換複雜密碼,甚至維持預設管理員帳號。根據台灣CIS指引,96%的網站資訊外洩事件都與密碼設定疏失有關。
校園網站常以WordPress、Moodle等架構建置,但 外掛程式、核心系統若長期未更新,會被駭客利用已知漏洞攻擊。
許多教職員擁有過多管理權限,學生資料、成績等敏感資訊操作過於寬鬆。權限未細分容易讓資安事件發生後影響層面擴大。
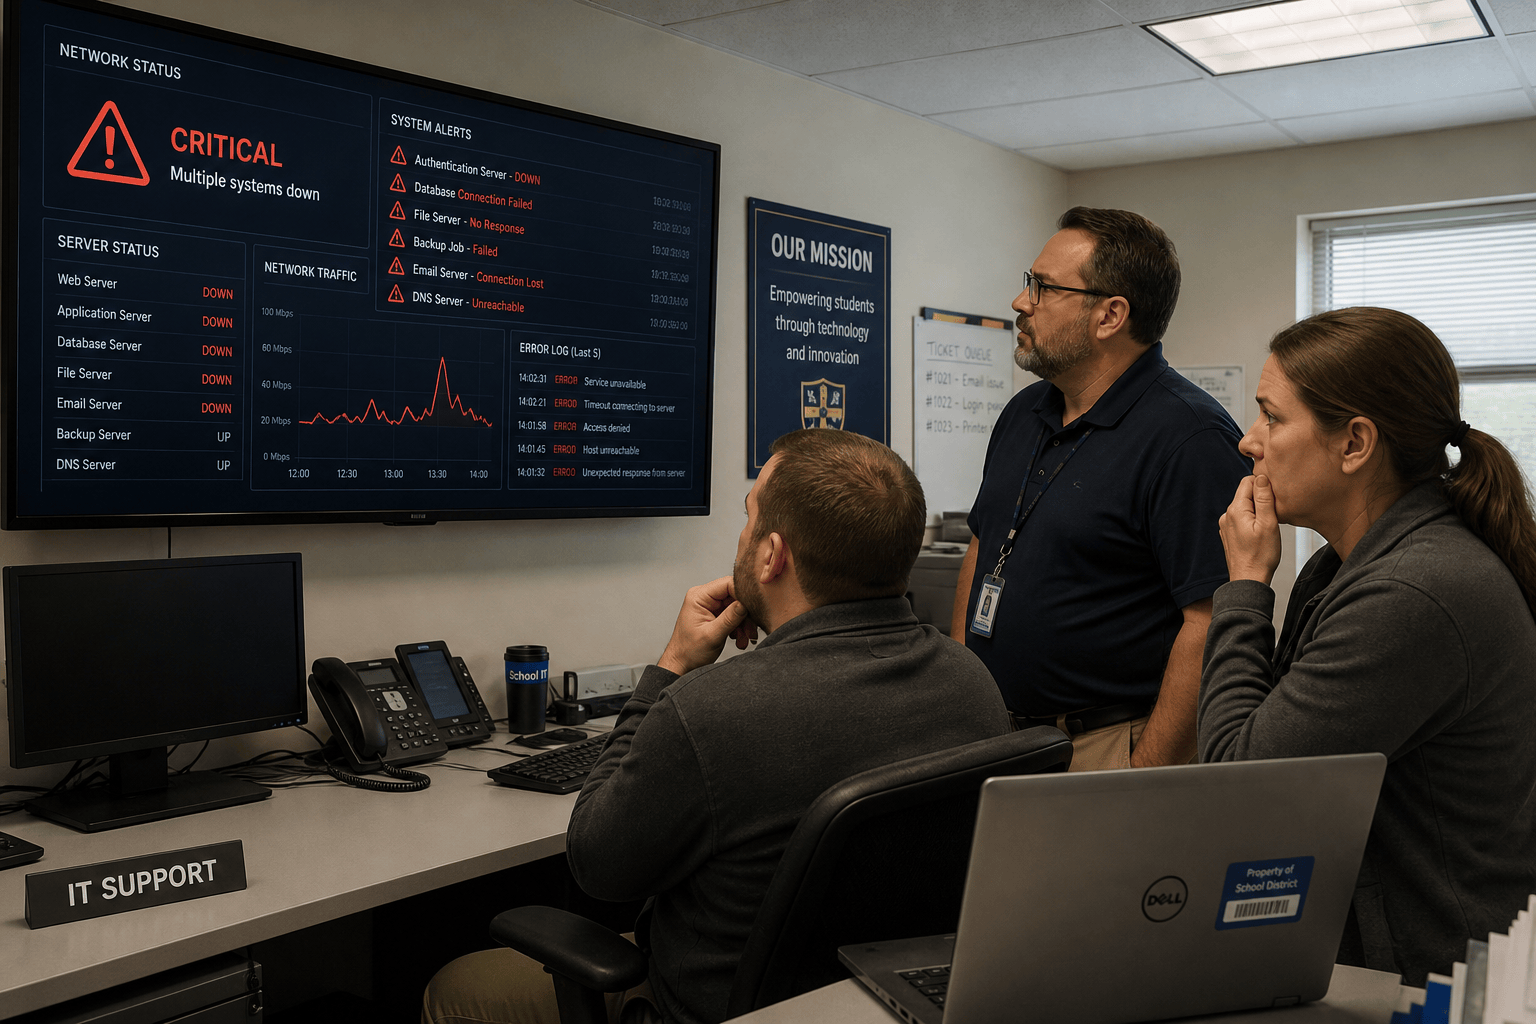
缺乏伺服器日誌監控與入侵偵測,導致攻擊行為難以及時發現。許多校務網站只依賴人工巡檢,一旦發生入侵,事件擴大才察覺異常。
監控措施 |
執行情形 (台灣校園統計) |
|---|---|
日誌備份 |
有 43% |
入侵預警 |
僅有 28% |
自動封鎖IP |
僅有 22% |
學校網站資安防護若僅靠人力巡查,已經遠遠不及真正的防護需求。
許多IT人員並未接受定期資安訓練,對於零日漏洞、社交工程等新型態攻擊缺乏認知,政策文件或教育僅止於形式。這讓學校面對進階駭客威脅時,往往漏洞百出。
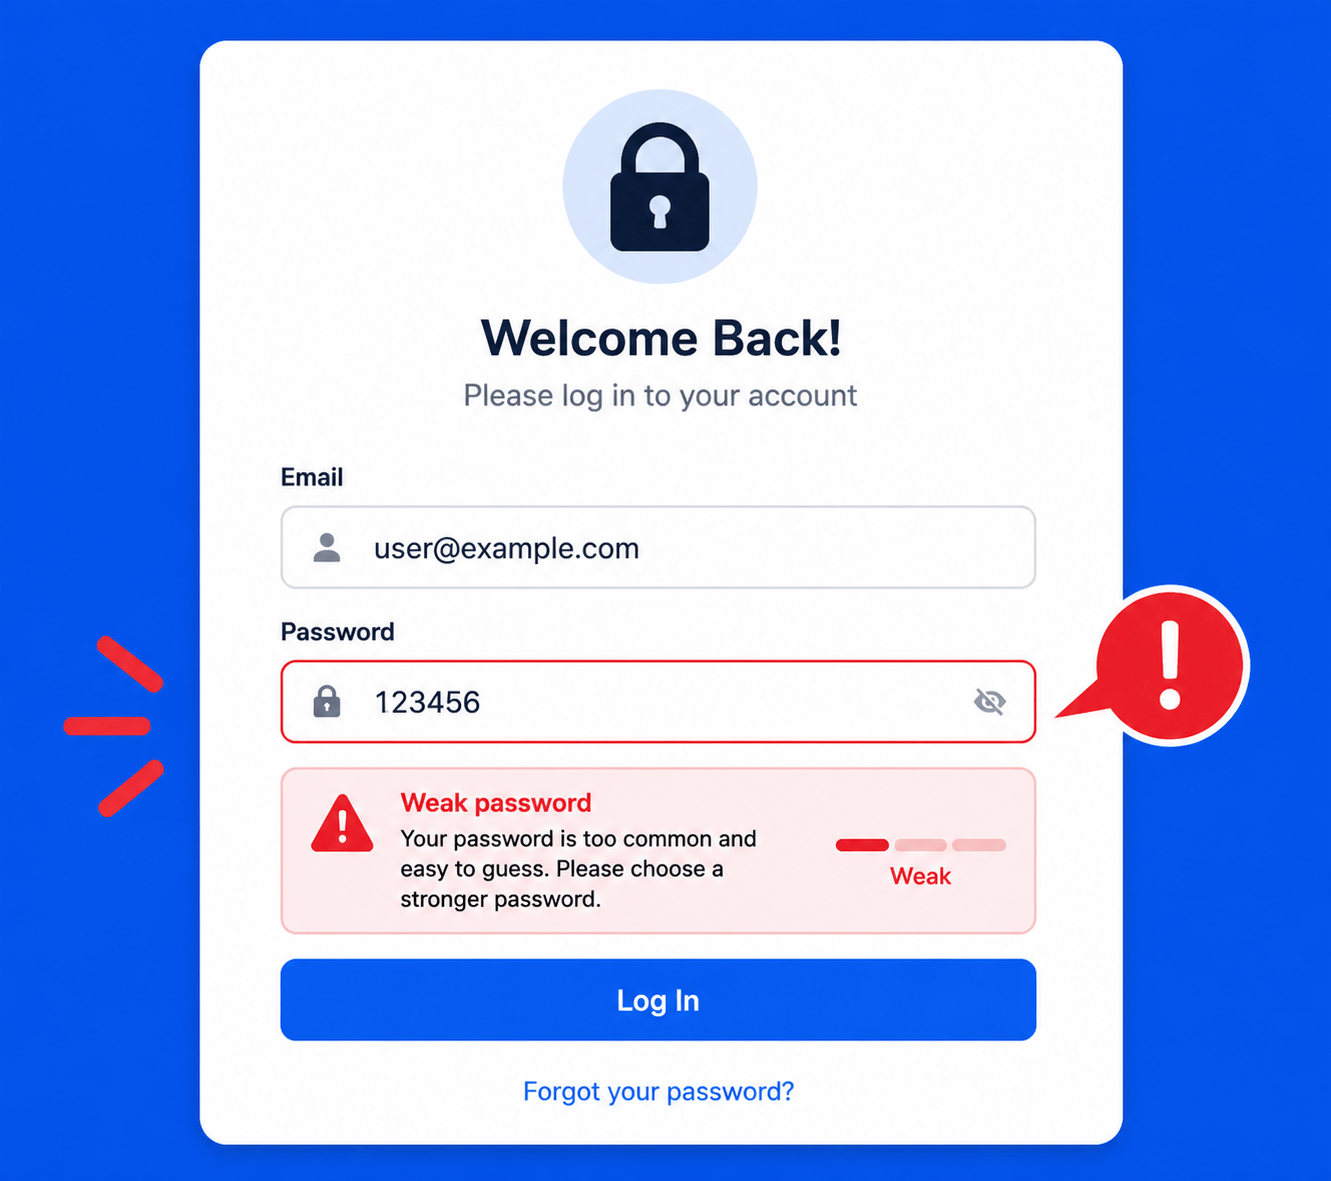
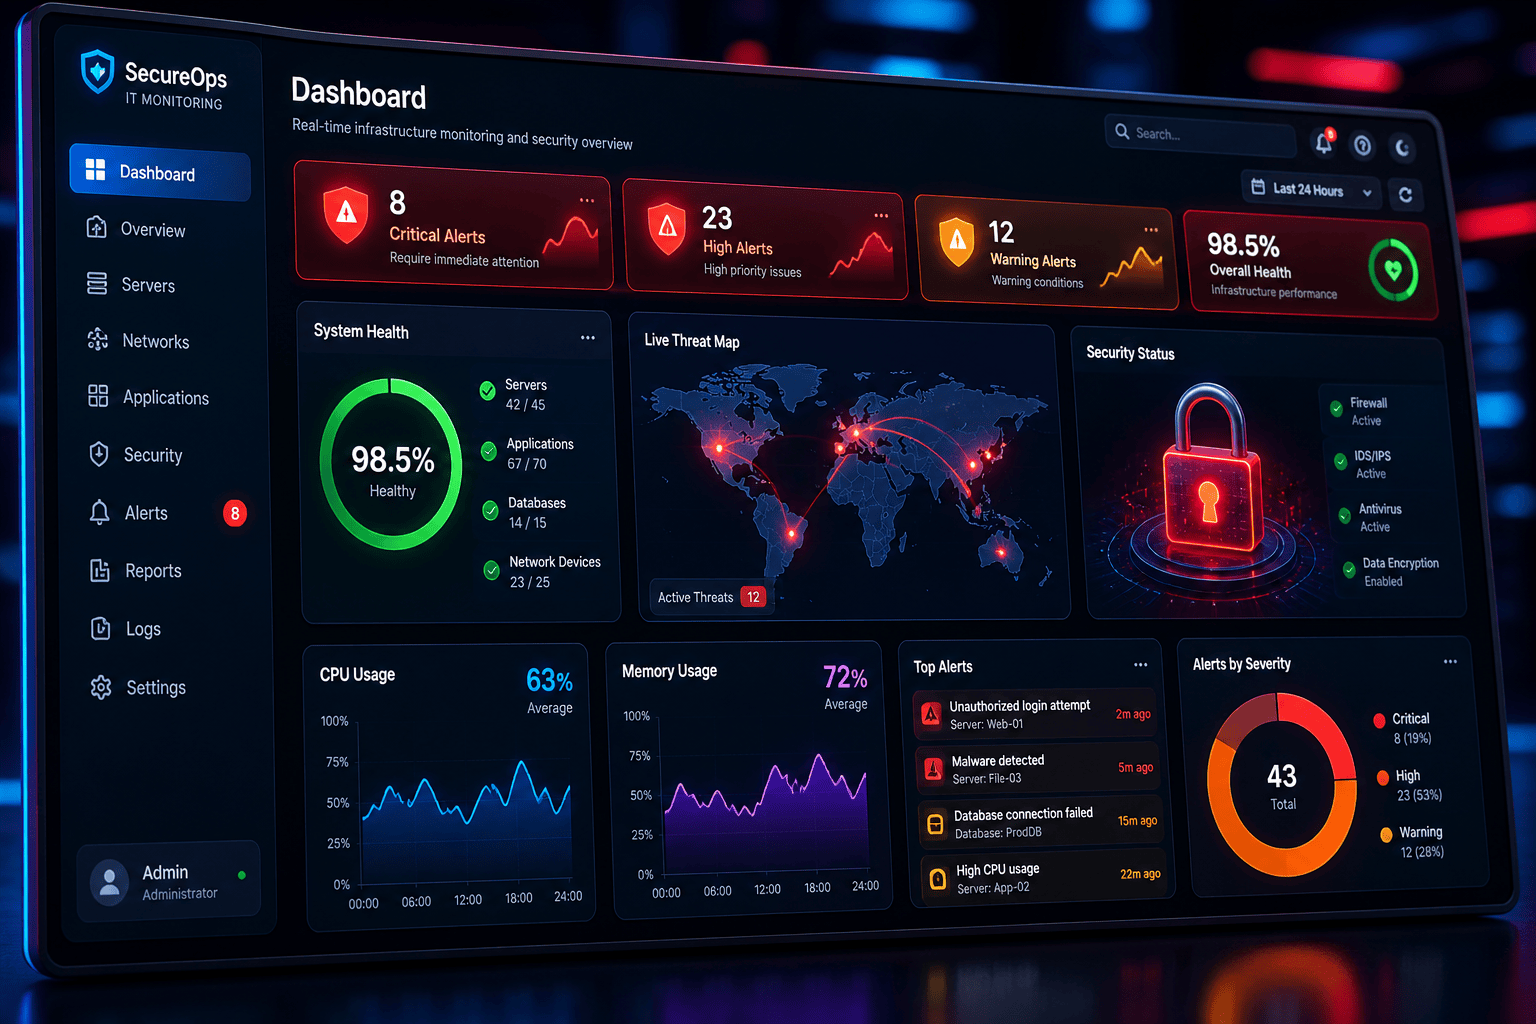
資安防護要點 |
重點說明 |
|---|---|
密碼政策 |
複雜度高、定期變換 |
系統監控 |
自動化、預警設定 |
權限分級 |
最小化授權 |
資安訓練 |
定期實施、針對新威脅 |
通報流程 |
即時反應、窗口明確 |
學校網站資安防護是一場與駭客、漏洞、與技術進化的長期戰役。校園IT人員不可忽視任何潛在弱點,務必以制度化流程、工具和專業認知,邁向資料守護者的下一個里程碑。若學校對資安機制部署或事件應變有疑問,建議可即時尋求專業顧問協助,或聯絡LINE ID cherng65詢問適切的防護方案。