數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
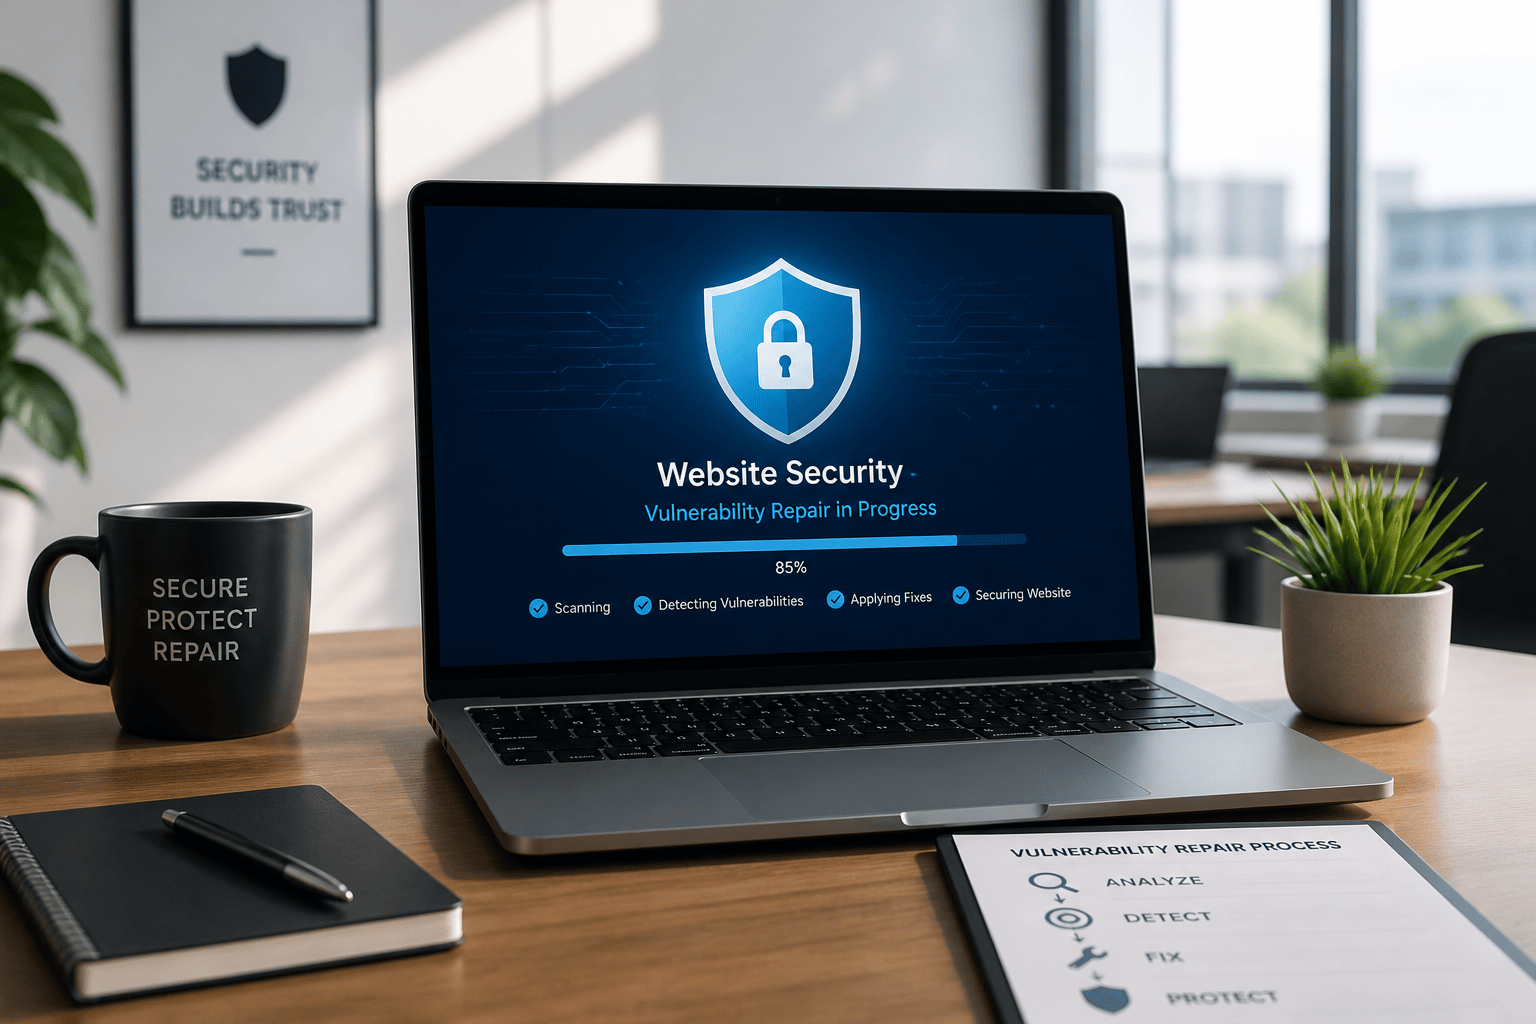
網站漏洞修補流程屬於網站維運中不可忽視的重要環節,無論企業規模大小,建構完善的修補與定期檢查機制能夠強化資訊安全、減少異常風險。本文說明漏洞修補的步驟、管理重點及各階段可落實的項目驗證方式,以實用對應清單與比較表格,協助技術人員與管理者提升安全治理品質。
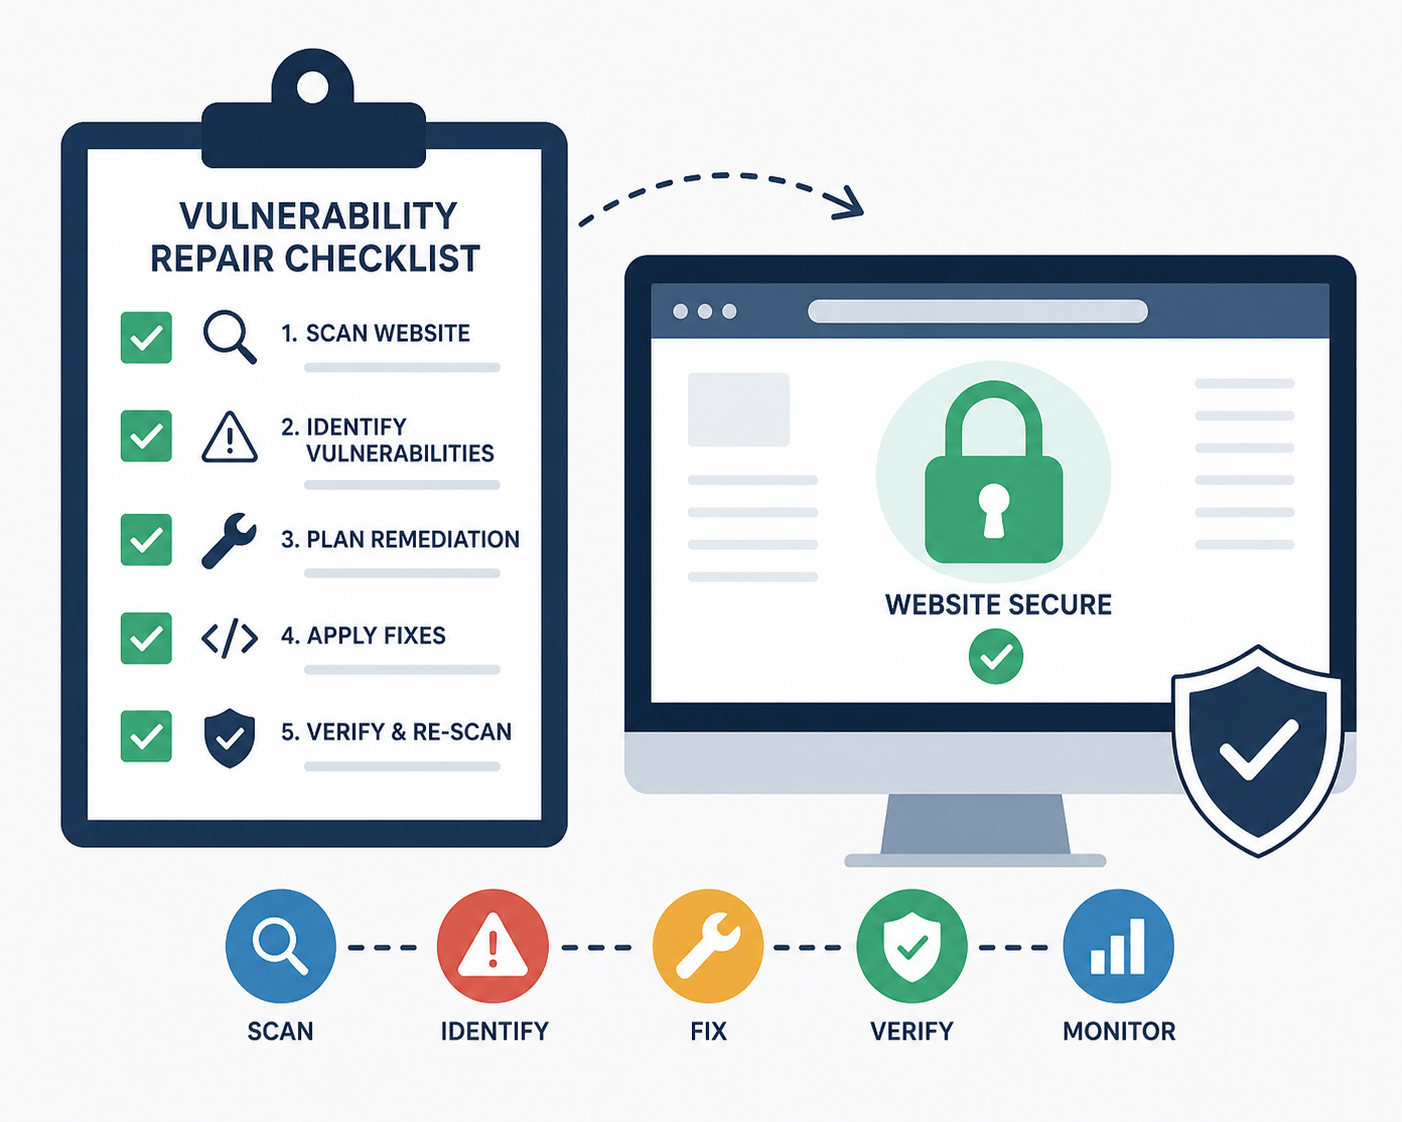
網站漏洞的修補流程,通常包含漏洞識別、評估嚴重性、修補開發與檢測、發佈與驗證、紀錄與持續更新五大階段。以下針對各流程重點整理:
針對網站常見的漏洞,可依據其性質分類進行有系統的控管。表格彙整下列形式:
類型 |
說明 |
檢查重點 |
|---|---|---|
SQL Injection |
資料庫查詢注入指令 |
輸入驗證、資料庫查詢語法防護 |
XSS(跨站腳本) |
包含使用者輸入的惡意腳本 |
輸出內容清理、適當編碼 |
CSRF(跨站請求偽造) |
未授權請求執行 |
要求驗證碼/Token檢查 |
權限控管不足 |
未驗證操作或資料存取 |
角色與權限明確劃分 |
建立明確的通報流程有助於即時掌握系統異常。建議設定通報責任人與報告標準格式,包括:
針對已通報漏洞,應著重下列做法:
部署至正式環境時,建議依據下方流程確保修補無遺漏:
定期檢查有助於強化網站整體防護,下表彙整常用的基礎檢查項目:
檢查項目 |
說明 |
驗證方式 |
|---|---|---|
憑證與加密設定 |
HTTPS、憑證有效性 |
檢查瀏覽器及伺服器設定 |
密碼與登入安全 |
密碼策略、登入紀錄 |
定期審查密碼原則及異常登入 |
第三方元件更新 |
開源/商用套件更新 |
比對安裝模組與官方公告 |
日誌與備份 |
異常偵測、備份執行記錄 |
審查記錄檔與還原機制 |
針對進階安全環境可採用以下進階檢查:
如需完善檢查流程協助或進階顧問服務,歡迎加LINE ID cherng65 洽詢。
完整的漏洞修補,需定期評估其成效,盡可能避免重複出現同類型問題。建議評估內容包含:
修補流程的持續優化需注重下列要點:
彙整過去修補經驗、建立內部故障排除與修補資料庫,能強化團隊應變效率。
漏洞處理往往涉及開發、IT、法務、資安等部門協作,可考慮設計全公司一致的流程與責任劃分標準,涵蓋:
如資源有限時,亦可契約外部弱點掃描平台、第三方安全稽核或顧問定期審查,補充內部檢查角度。檢討報告可協助內部流程持續修正與提升。
若對跨部門協作或外部資安服務需求有疑問,請加入 LINE ID cherng65 取得討論機會。
網站漏洞修補與定期檢查不僅是資訊安全的基礎,也是組織數位資產長效管理的關鍵。透過具體化的工作流程、明確分工與持續檢查,能有效提升整體系統的韌性與信賴度。