數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校網站後台管理是數位校務推動的重要支撐,然而,許多學校在日常維護中經常無意間掉入操作陷阱。本文深入探討5項關鍵錯誤與應對策略,藉由報導型態、表格和清單分解問題,協助校方有效避免常見失誤,並提升網站效率與安全性。
隨著數位化浪潮席捲全球,學校網站後台管理已成為校方每日營運不可或缺的一環。正確無誤的後台管理能確保網站資訊的即時更新、師生個資安全、提升學校形象;反之,管理疏失常演變成外部攻擊漏洞,甚至嚴重損害校譽。
這些問題不僅牽扯到資訊安全,更影響政府法規遵循與校方形象維護。
權限錯誤分配是校園網站管理最常見的問題之一。許多學校為求管理方便,將網站全權限開放或分配給多名管理者。這不僅提高操作失誤機率,更形成資料外洩與破壞的極高風險。
角色 |
適當權限 |
常見錯誤 |
|---|---|---|
網站總管 |
全權限 |
未設置第二管理員、無多重身分驗證 |
一般教師 |
內容上稿、編輯 |
授予過多管理權限 |
資訊組 |
帳戶維護、系統維護 |
不同人共用同一帳號 |
LINE 諮詢(ID:cherng65)協助權限規劃並加強帳號管理,降低操作漏洞。
資料備份頻率不足,是學校網站後台管理的另一個致命陷阱。學校經常在系統遭遇異常、中毒、或誤刪時才發現備份不足。定期備份是防範資料遺失的最後一道防線。
不同備份方式的風險:
備份方式 |
優點 |
盲點 |
|---|---|---|
雲端自動備份 |
不中斷,資料即時安全 |
誤刪同樣同步刪除 |
本地硬碟備份 |
備份掌控度高 |
硬碟損壞風險 |
定期光碟/外接儲存備份 |
隔離網路安全高 |
需人工作業易忘 |
學校網站後台管理流程中,系統與插件未及時更新已成為駭客入侵的主要管道之一。根據資訊安全機構統計,超過70%教育單位因Web應用程式漏洞而遭受攻擊。校方常因懼怕更新造成網站異常,選擇將版本停留在穩定但過時的狀態,反而讓網站曝露在極大的資安風險之下。
適當的措施可減少駭客趁虛而入的可能。
帳戶安全管理漏洞易成資安破口。許多學校因忙碌或交接不完全,未在人員離職、身分調整時及時刪除或修改帳戶。這導致已離職或轉職人員依舊可以登入後台,留下潛在風險。
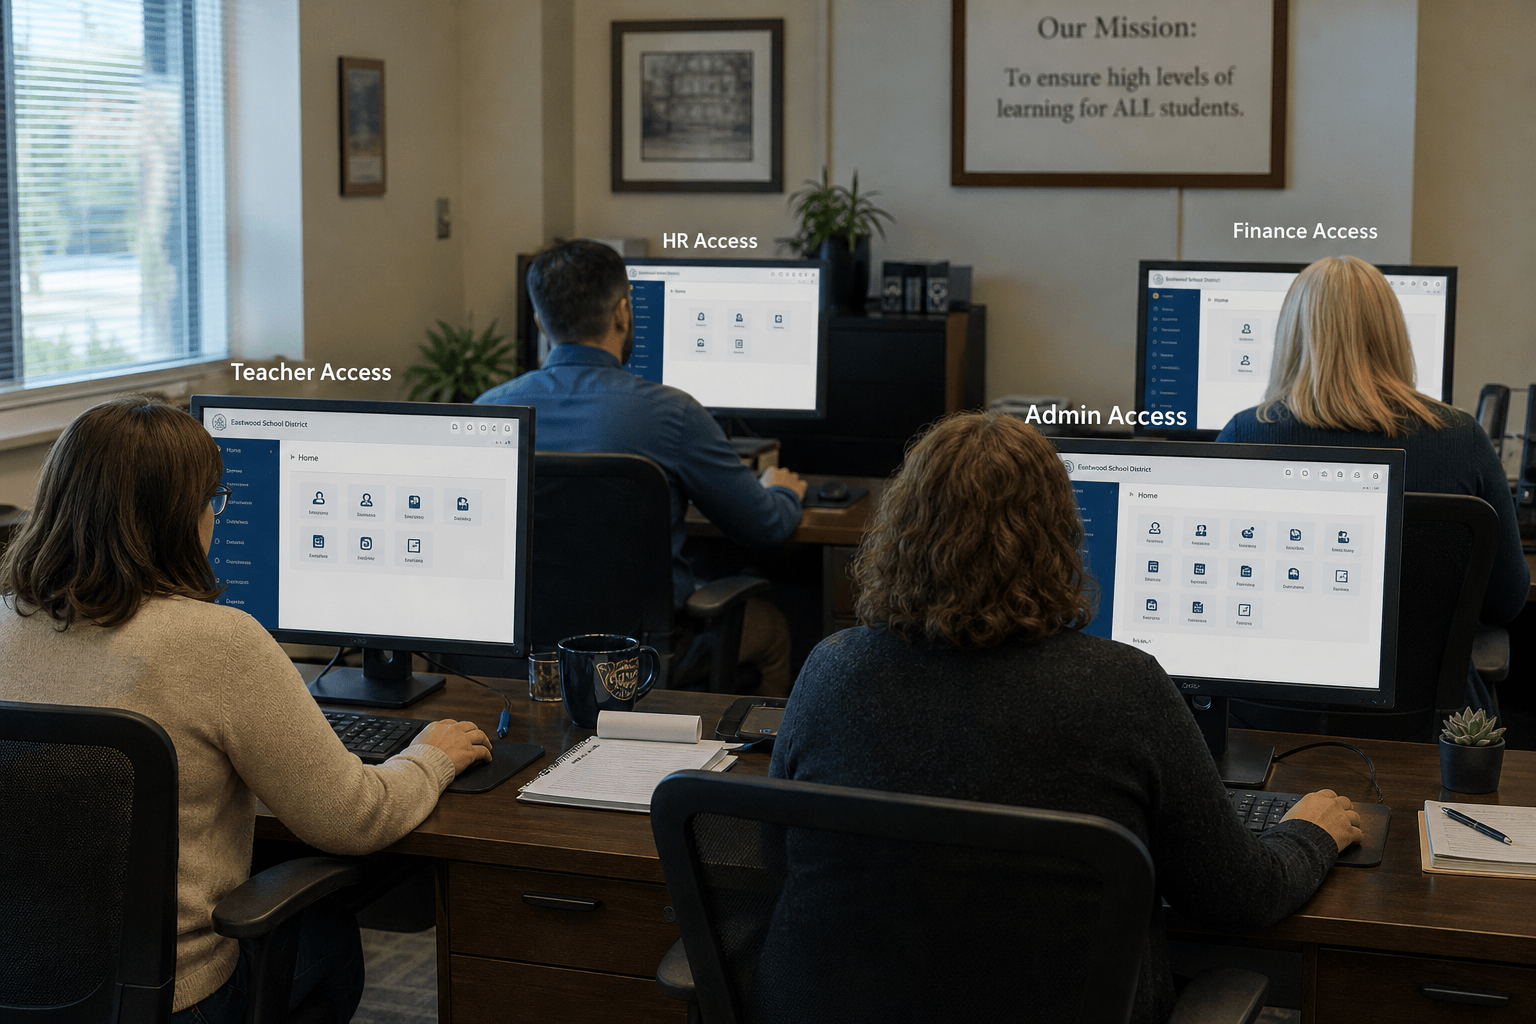
後台內容未建立明確更新流程,常導致資訊錯誤、公告造成混亂,甚至發生違規訊息外流。內容分級、檢核以及時效管理,是維護校園網站權威性不可忽視的一環。
常見問題 |
後果 |
建議對策 |
|---|---|---|
公告重複發布 |
資訊過度雜亂無章 |
建立發布前檢核SOP |
內容更新無紀錄 |
追蹤困難,責任歸屬模糊 |
啟用編輯紀錄功能 |
誤用公告模板 |
失誤無法及時挽回 |
定期檢視模板內容 |
隨時諮詢網站管理顧問(LINE ID:cherng65),提升內容發布精確度與流程效率。
對於即將接手或已投入網站後台管理的學校人員與資訊組老師,認識並主動防範這些操作陷阱,是維護校園網站安全與效率的關鍵。以下是五項常見錯誤與對應建議,便於快速對照與調整:
常見錯誤 |
風險 |
預防措施 |
|---|---|---|
權限設置不當 |
資料外洩、惡意更動 |
分層權限、帳號實名制 |
備份不全 |
資料無法還原 |
自動與離線備份雙重檢核 |
系統未更新 |
被駭風險高 |
監控與測試式更新 |
帳號異動未及時 |
外部人員可登入 |
建立異動SOP,定期審查 |
資訊混亂 |
失誤頻發,民眾信任受損 |
SOP與公告協作工具 |
完善的網站後台管理需仰賴嚴謹的管理制度與便利的工具支援。各校可依此檢查現有狀態,及早補強潛在弱點,建立適合自身學校規模的安全框架。
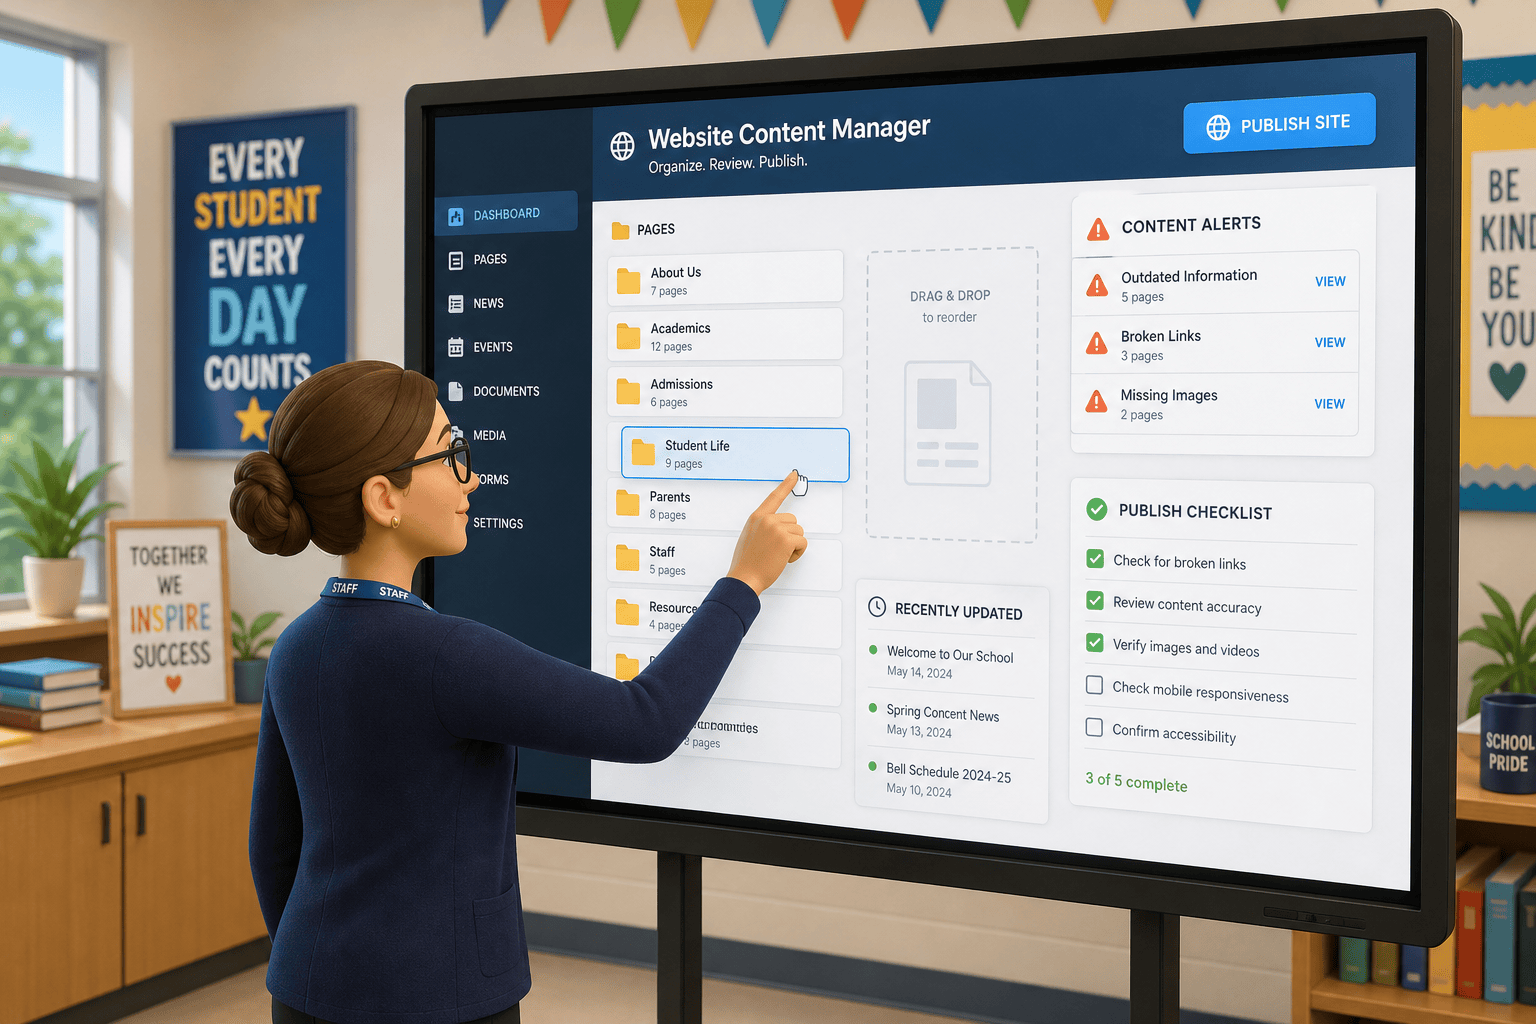
學校網站後台管理看似例行工作,實則充滿環環相扣的挑戰與風險。唯有從問題源頭出發,系統化落實權限分級、定期備份、資訊安全教育與內容發布流程,才能真正守護校園的數位資產。建議有疑慮或需要協助的校方,善用專業顧問、工具平台,或直接洽詢專家(LINE ID:cherng65),共同打造安全、穩定、高效的校園資訊環境。