數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校網站資安驗收流程是確保教育機構資訊系統保護及安全管理的重要步驟。本文將介紹 標準驗收流程、重點檢查項目,以及如何有效地執行驗收計畫,幫助學校相關負責人完善制度設計與維護網站安全。
學校網站資安驗收已成為學校資訊化管理不可或缺的一環。隨著數位學習、行政平台與學生資料的網路化,資訊資產的機密性、完整性與可用性管理受到高度重視。透過完整的資安驗收流程,能有效確認校園網站系統是否具備防護措施,避免資安事件衍生不必要的損失。
學校資安驗收適用於網站新建、系統擴充、或期末交付時,亦可定期進行委外稽核以提升整體安全等級。
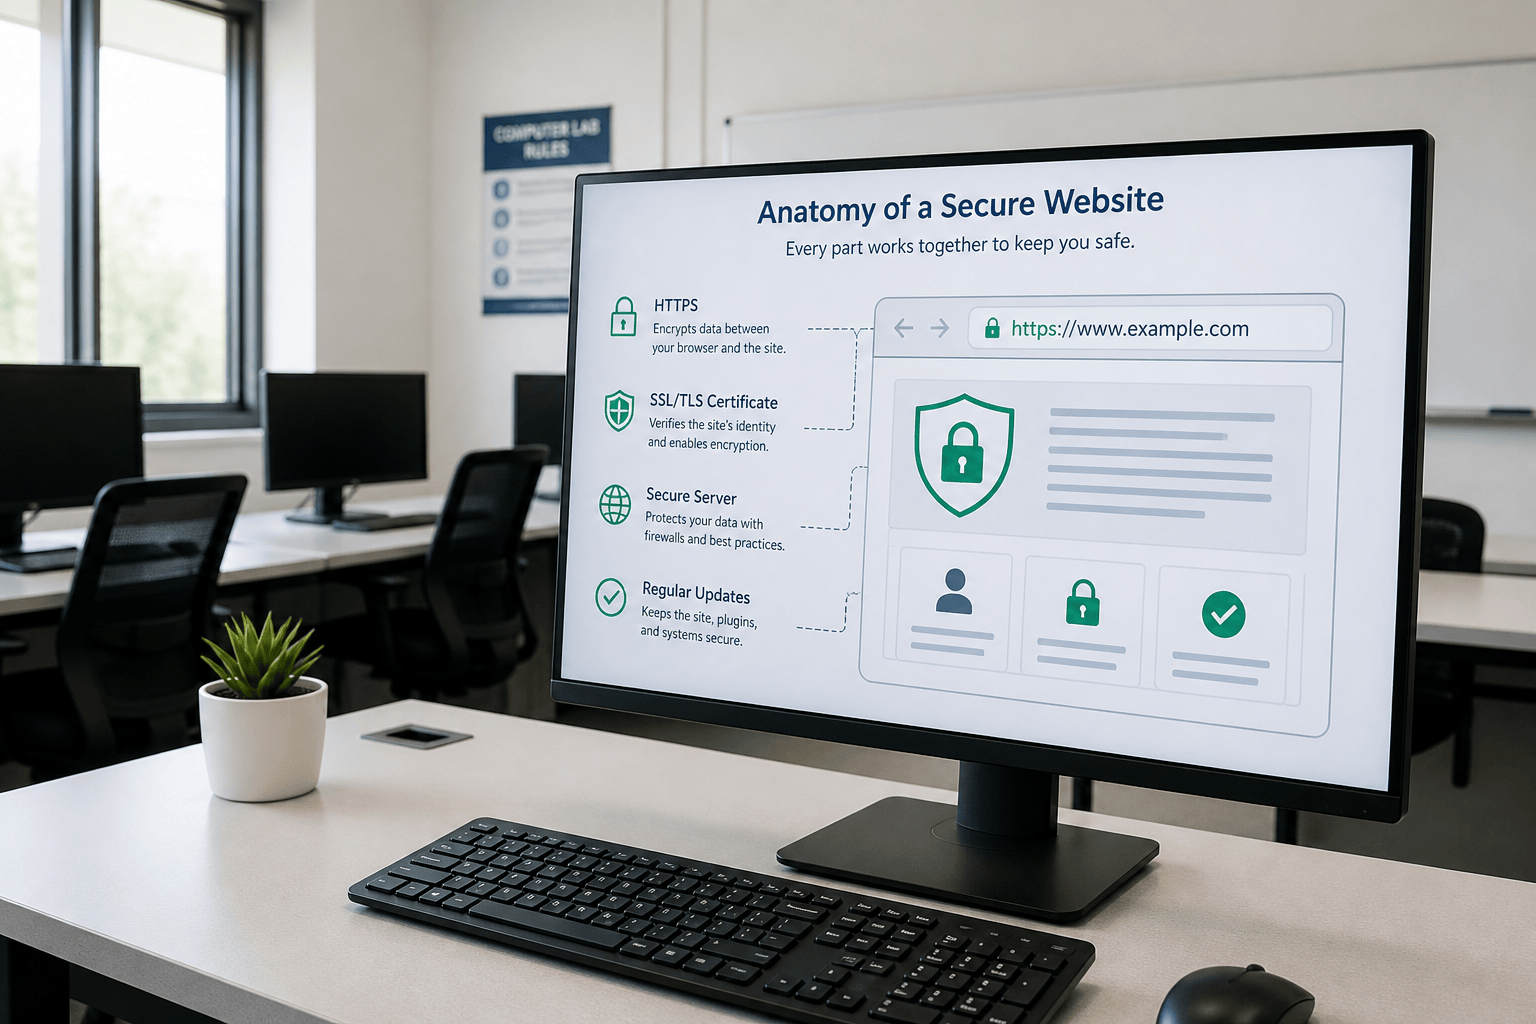
驗收流程起始於需求與規格確認,明確界定網站資安參數、合規要求與預期成果。可邀請各單位負責人協同規劃檢查範圍、指定第三方安控團隊、明訂排程。
將網站功能說明、資料流程圖、帳號權限設計、日誌紀錄方式等,以文件形式整理,作為與驗收標準對比的依據。
檢查分為自評與第三方稽核,常以工具掃描結合人工檢查完成。包含主機安全配置、網頁應用漏洞偵測、權限控管、加密技術等項目。各單位可參照下表掌握常見做法:
驗收階段 |
負責角色 |
主要內容 |
|---|---|---|
規劃與啟動 |
資訊組/專案管理 |
需求確認、資安範圍界定 |
資料彙整 |
系統開發/維運 |
繪製架構圖、功能說明 |
檢查與測試 |
開發/測試/外部稽核 |
安全設定、模糊測試、弱點掃描 |
彙報與修正 |
資訊組/維運團隊 |
提交報告、依建議修正、追蹤回報 |
完成交付 |
學校主管 |
確認改善、結案存檔 |
過程需完整記錄,確保每一階段與責任明確化。
驗收完成後,建議儲存原始紀錄與報告,供後續追蹤修正與備查。
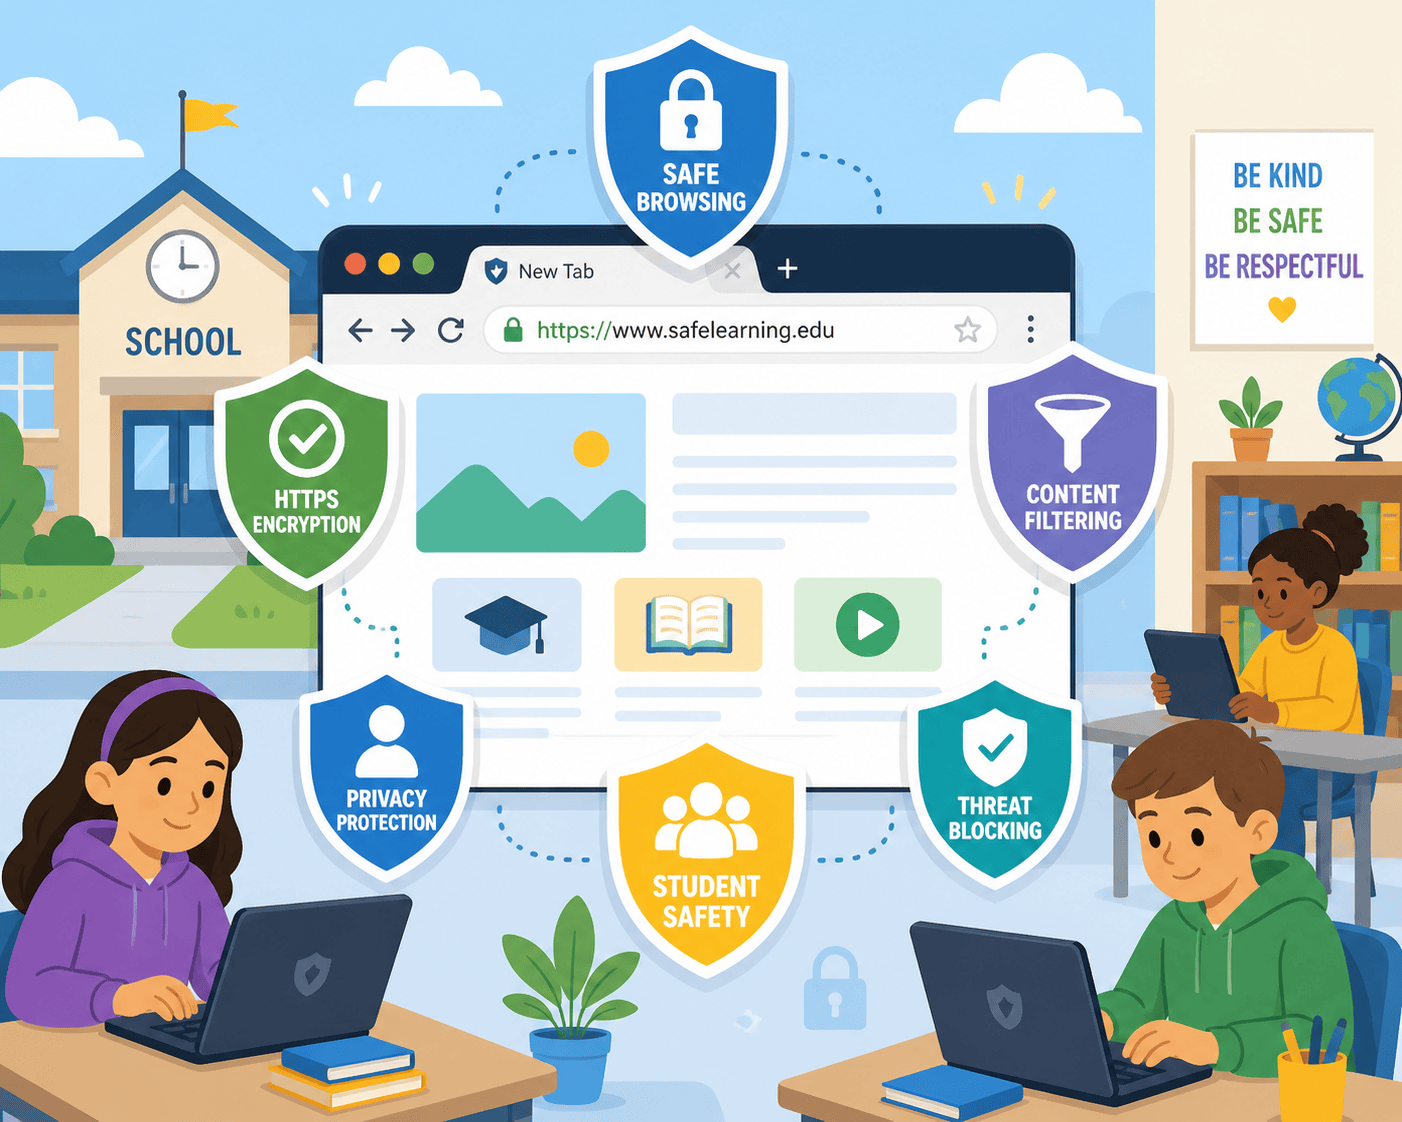
若需要客製化驗收或諮詢,可聯繫 LINE ID cherng65 了解專責團隊服務。
檢查要點 |
可落實做法範例 |
|---|---|
多重驗證 |
重要管理端啟用雙因素認證 |
分層存取 |
建立多層級權限設計,依職責給權 |
維運監控 |
定期檢查系統日誌與異常警報 |
資料保全 |
可考慮加密備份,並儲存異地備份 |
資安驗收結束後,需建立追蹤機制,針對發現事項及建議列出改善計畫與時間表,並定期檢核是否落實。
若有進一步深化需求,也可諮詢專業團隊(LINE ID cherng65)。
學校網站資安驗收牽涉多個流程與技術層面,完善的檢查、記錄、與持續改善,有助於建立良好的校園資訊環境。如需細部規畫協助,建議尋求專業諮詢,以確保每一環節持續符合資訊安全標準。