數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
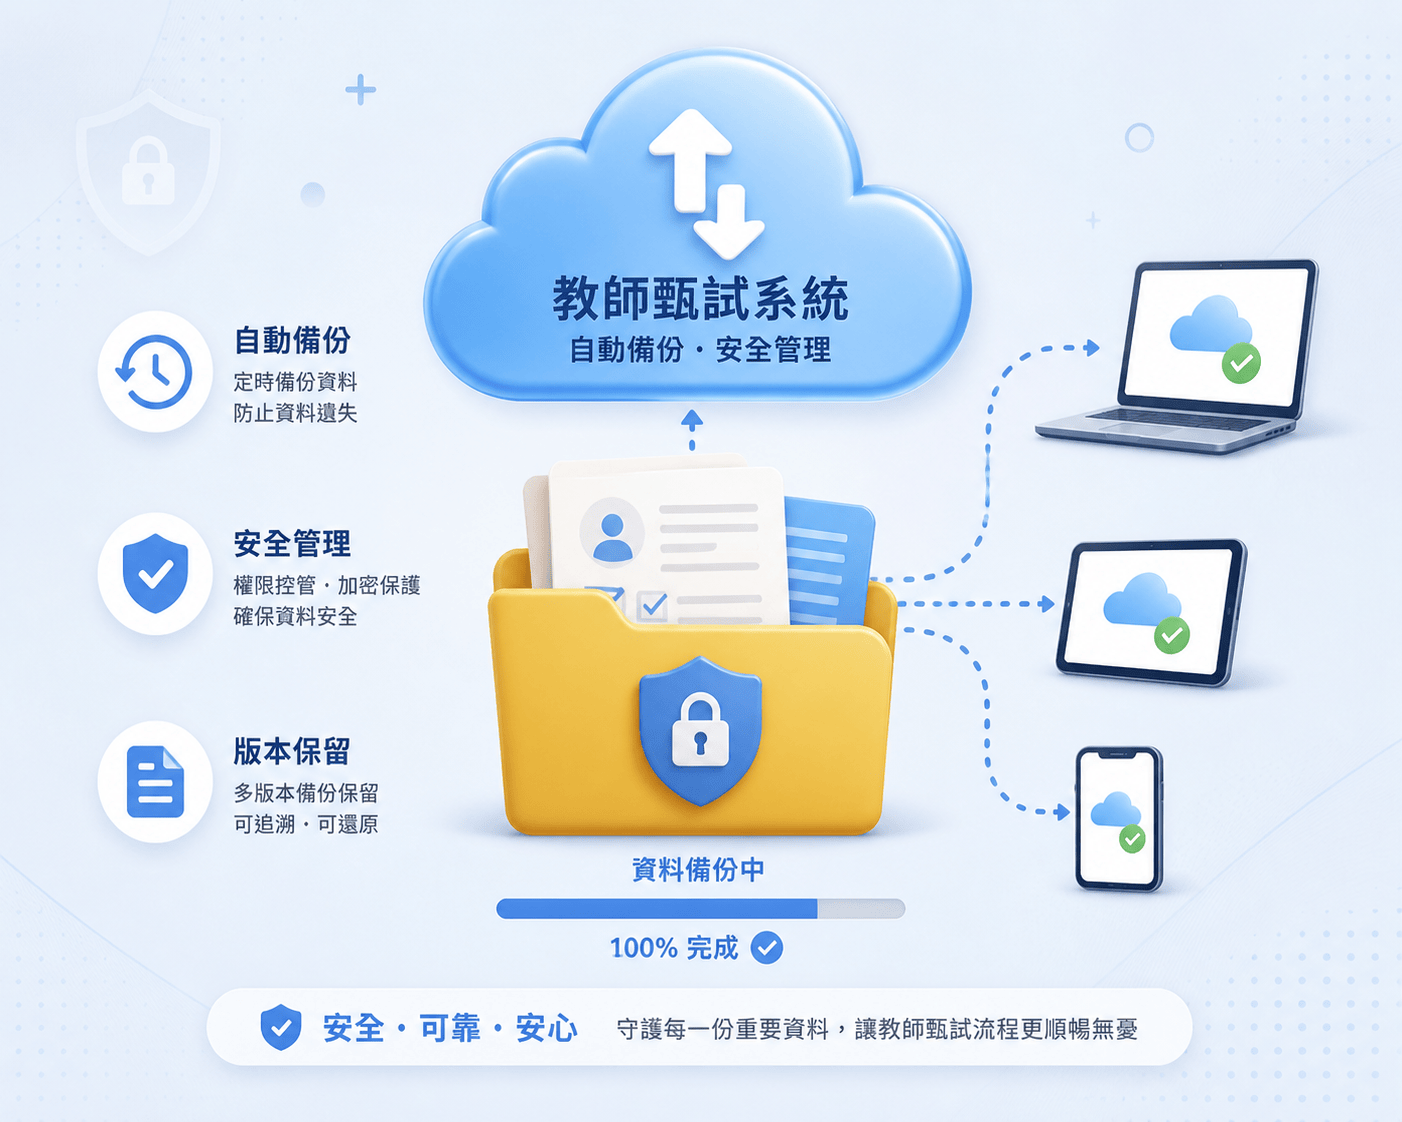
教師甄試系統建置逐漸普及,但許多校方在開發前卻未掌握隱藏風險。本文以新聞專題報導形式,條列5大常見地雷,並結合表格、清單,深入剖析校方在啟動建置時須注意的重要環節。資安漏洞、系統規劃不周、人機介面設計、流程合法性、數據管理等均涵蓋其中。文末提醒,建議校方與專業廠商共同合作,提前規劃與盤點,打造安全、完善的教師甄試系統,避開地雷,提升整體效能。聯絡專業協助可加LINE:cherng65。
隨著各縣市學校教師甄試流程持續進化,「教師甄試系統建置」成為推動數位校園的核心課題。根據2023年教育部統計,全台中小學數位甄選作業參與率已達75%以上,許多學校積極優化招募教師的系統,提升流程自動化與公平性。
然而,許多學校在推行教師甄試系統時,因前期準備不足而導致後續遭遇重重困難。專家提醒,校方若在建置階段忽略潛在風險,往往會陷入系統不穩、資安危機或違反相關法規等問題。下列將帶您盤點現行常見5大地雷,協助校方提前避開隱憂,順利完成系統建置。
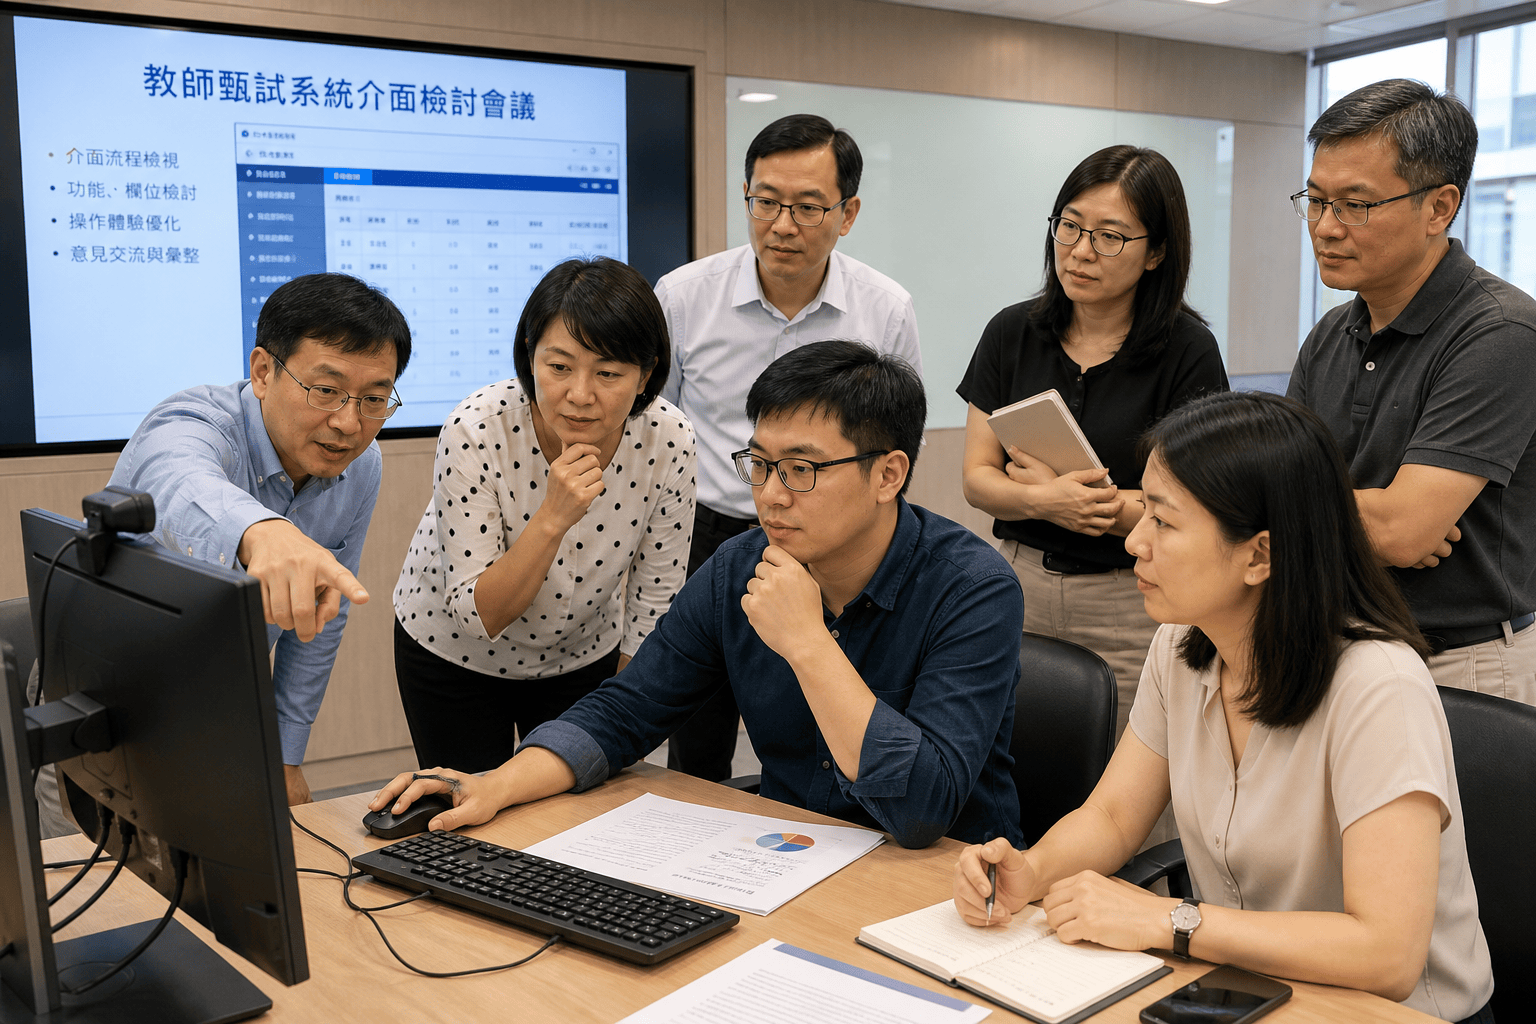
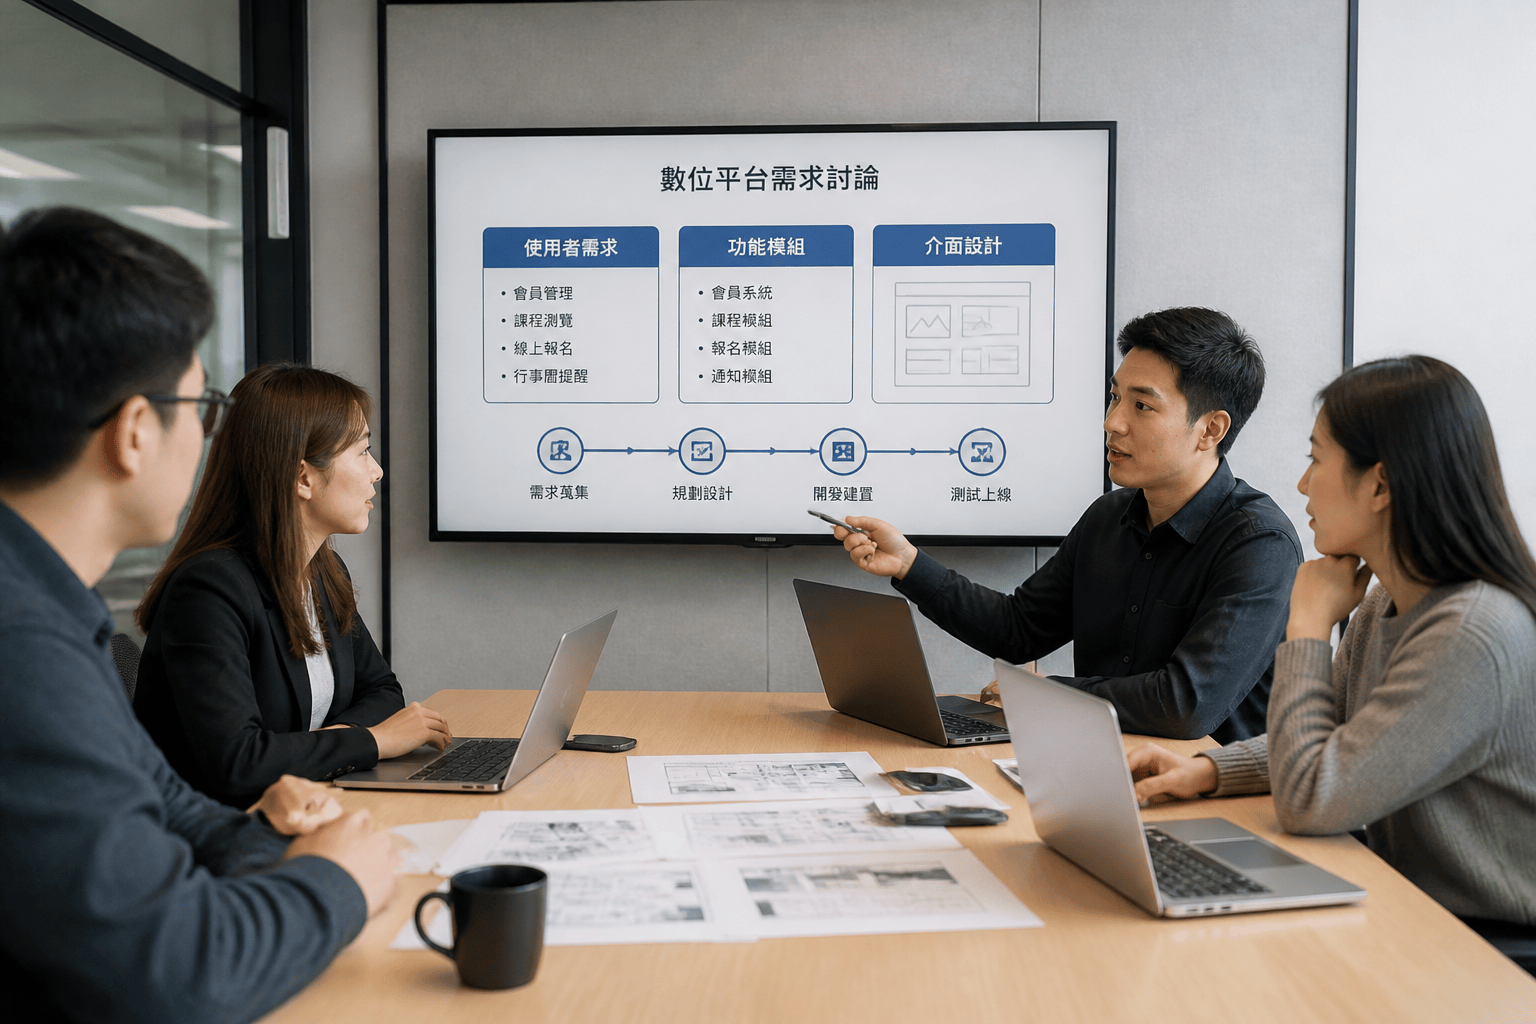
建置前的需求調查常被低估,部分校方只考量目前流程,忽略未來擴充、跨校合作或新政策導入等可能性,導致系統上線後無法支持教務實務需求。
專家建議設計前務必廣泛蒐集各單位需求,進行完整工作流程盤點。
常見需求盲區 |
可能造成問題 |
|---|---|
多校區使用 |
各校區流程規範不同,資料同步不易 |
多元口試/試教安排 |
手動調整繁瑣,系統無法支援彈性排程 |
資格審查自動化 |
自動判斷規則遺漏,手動覆核負擔加重 |
資料刪除/備份機制 |
資料遺失風險、合規疑慮 |
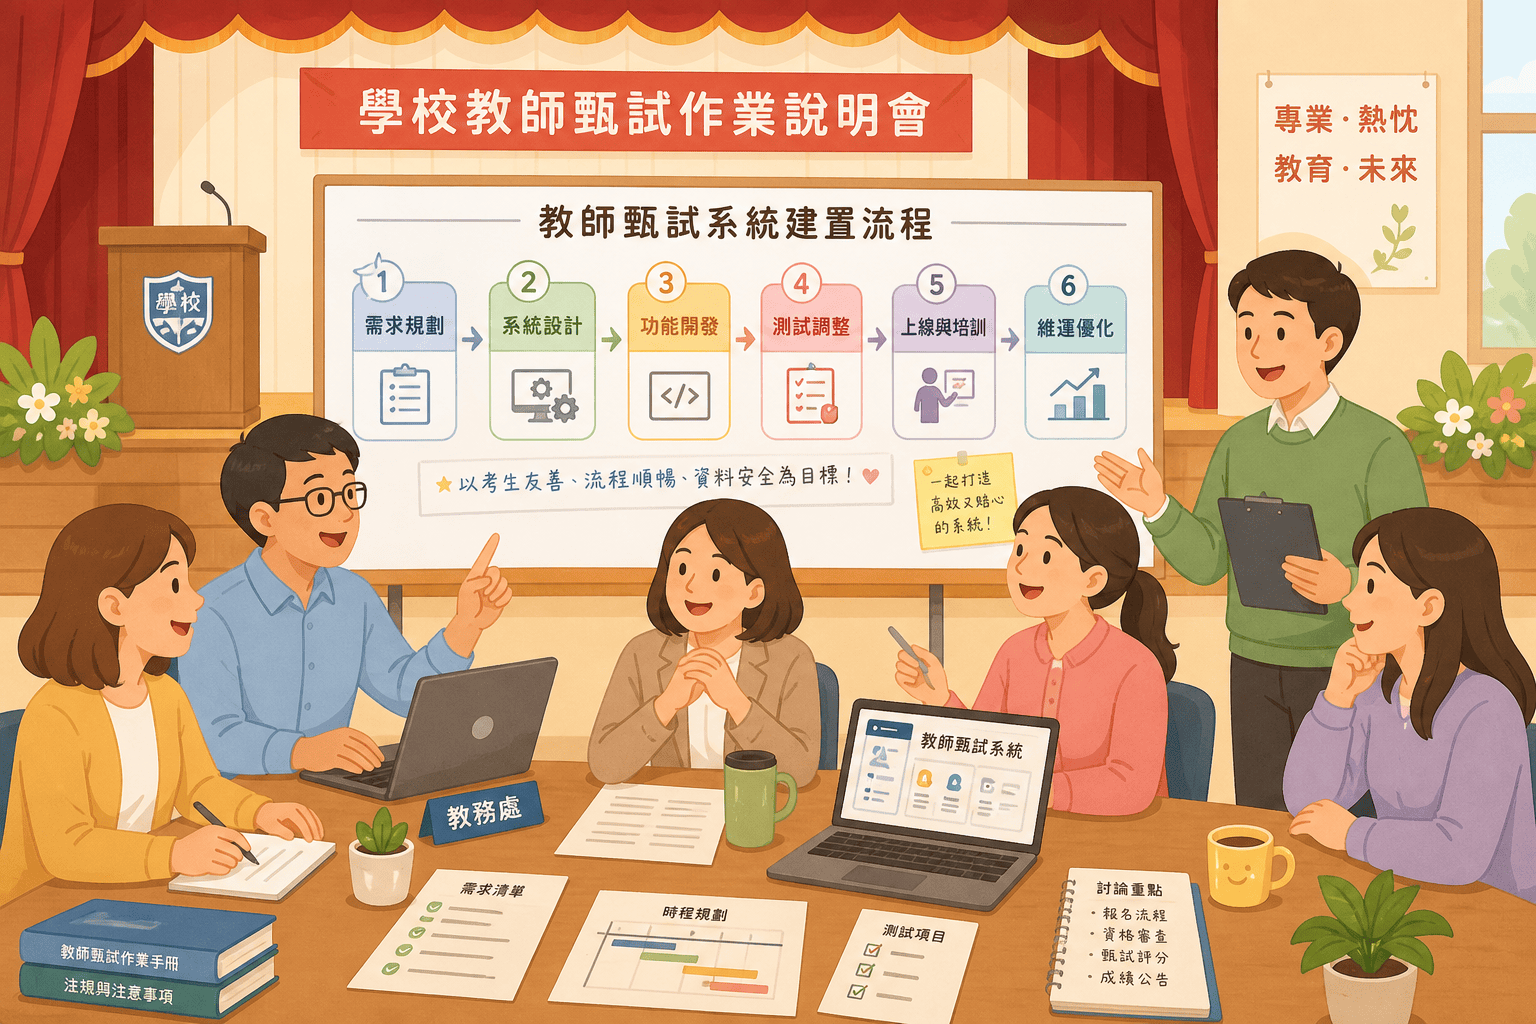
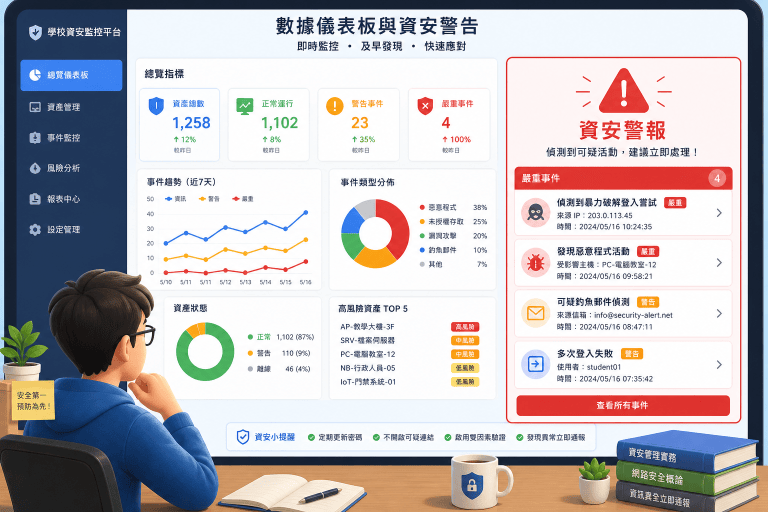
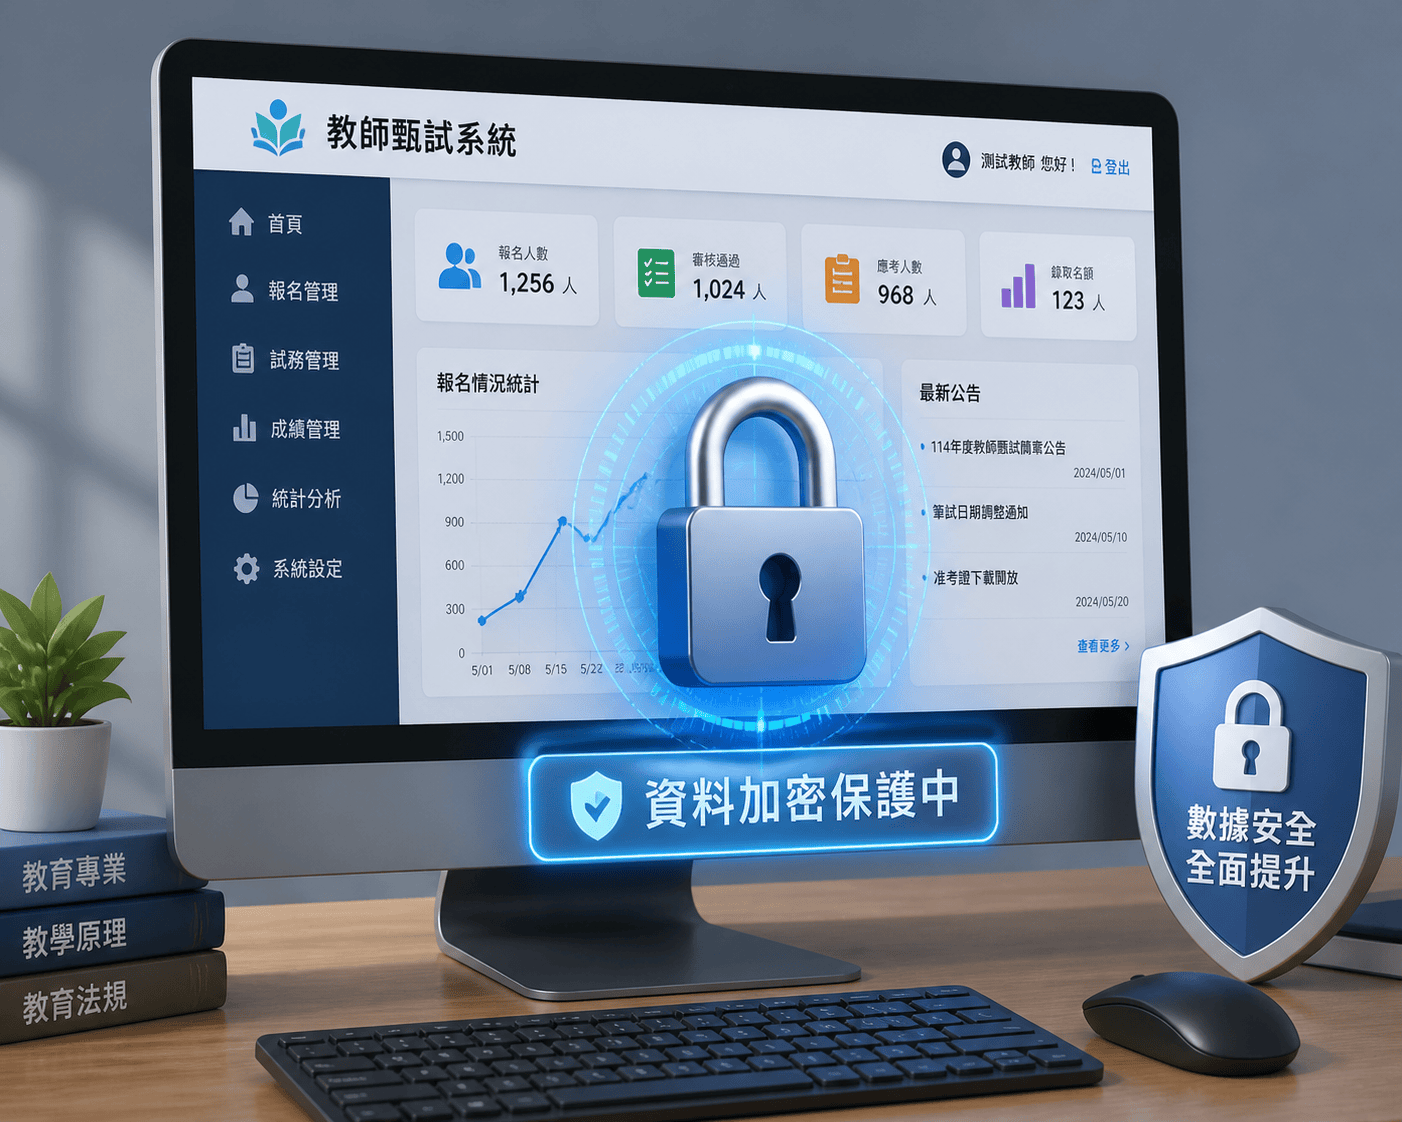
教師甄試系統涉及大量個人敏感資料(如學經歷、證書、通訊資料),近年教育機構遭駭或資料外洩新聞頻繁見於媒體。
校方若資安控管未納入建置規劃,一旦發生資安事故,將面臨法律及信譽雙重損害。
最常見的疏忽包含:資料傳輸未加密、密碼機制過於簡單、權限管理鬆散等。
有實作困難或需專業資安人員協助,可隨時加LINE聯絡 cherng65 諮詢資安規劃。
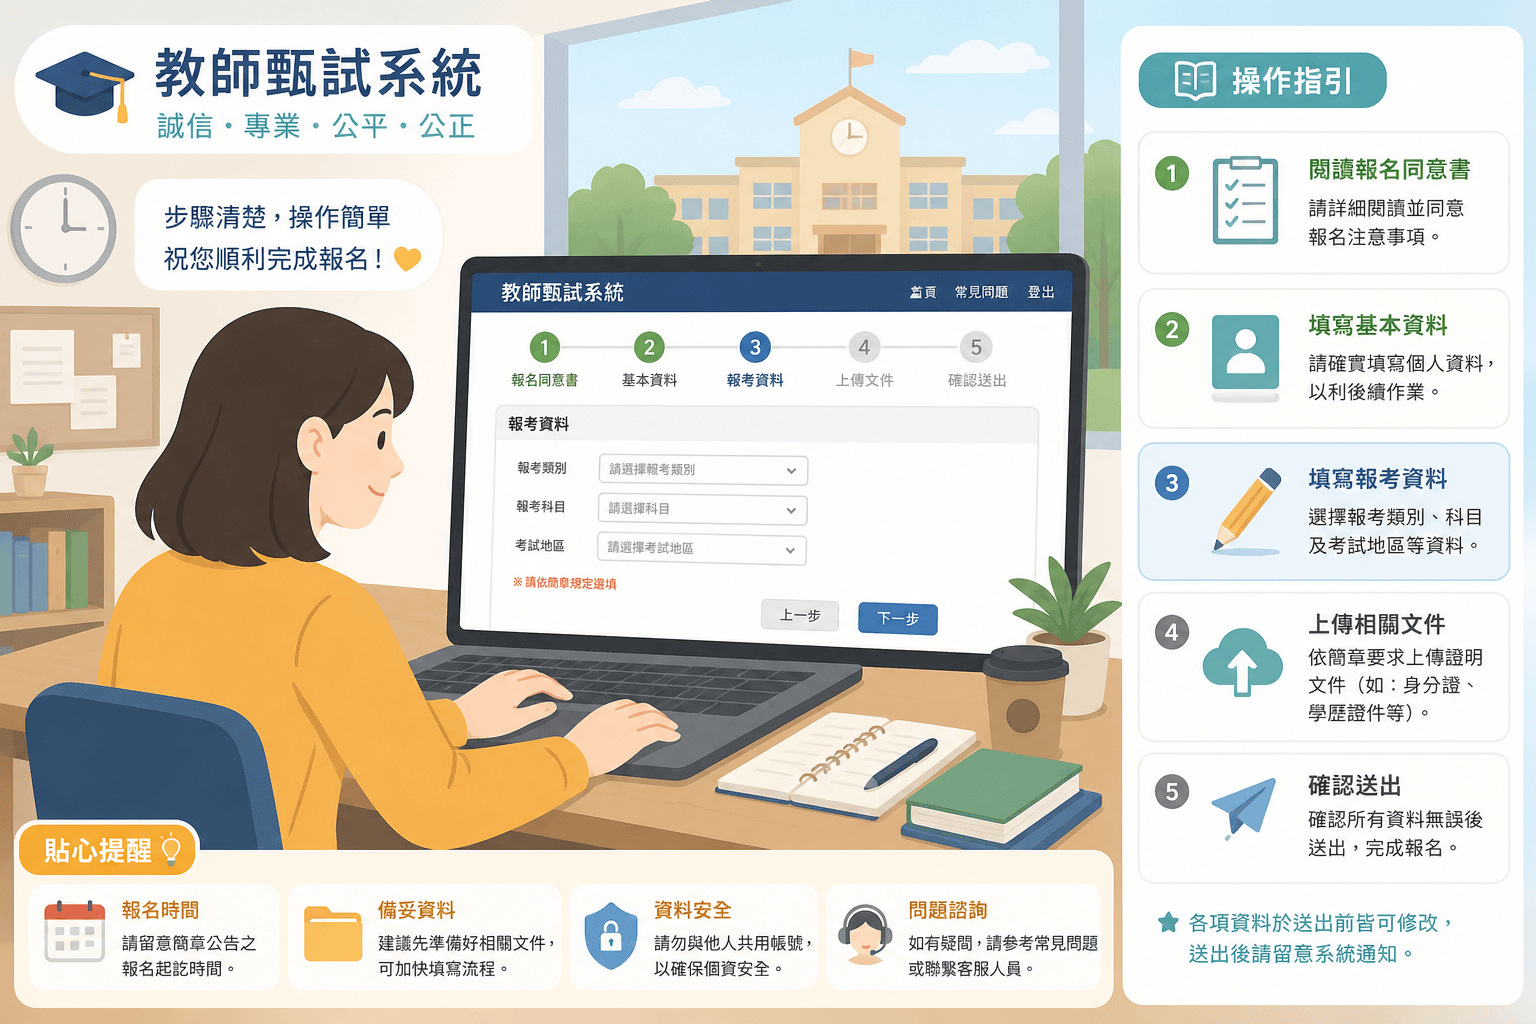
許多教師甄試系統最終被「吐槽」最大問題,常是輸入流程不夠直覺、操作說明不明確,導致考生/校內行政人員誤操作、流程卡關。
根據調查,高達70%失敗的建置案均出現在操作流程太複雜或無法跨裝置友善顯示。
常見介面問題 |
影響層面 |
|---|---|
欄位命名不清 |
考生填錯資料,甄試程序延誤 |
流程回報困難 |
管理者需手動追蹤,行政負擔加重 |
顯示異常 |
跨平台瀏覽出錯,流失使用者 |
依個人資料保護法及教育部法規,教師甄試系統涉個資收集、審查、運用、刪除時均須合法合規。
常見違規風險如下表:
違規情境 |
潛在風險 |
|---|---|
未明確告知資料用途 |
違反個資法遭罰款 |
未獲同意即送他單位 |
違反個資跨部門移轉規範 |
審查紀錄保留超期 |
涉及過期資料未即時清除之違規 |
許多學校尚未建立完整的數據備份、容災與系統異常回報機制。一旦資料遺失、系統故障或垃圾數據堆積,將難以迅速復原,對招生作業與學校信譽構成嚴重損害。
遇到建置或管理困難時,推薦諮詢專業顧問,可加LINE:cherng65取得教師甄試系統解決方案。
教師甄試系統建置是複雜且需跨部門協作的大工程。校方唯有在規劃與建置階段全面盤點上述風險地雷,並與專業廠商攜手合作,才能打造符合法規、資安嚴密又方便實用的教師甄試系統。有需求者不妨提早規劃,立即洽詢專業,不讓一次性建置失誤影響學校教育招募品質。