數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校網站面對駭客攻擊風險逐年攀升,資訊人員須具備即時應變和預防能力,才能保障校園資料與運作安全。本文深入解析學校網站被駭怎麼辦,以新聞報導方式具體說明,避開實務中的三大致命錯誤,同時彙整危機處理與長效預防步驟,讓學校IT團隊迅速找回資訊主動權。
近年來學校網站成為駭客攻擊目標,無論公私立學校、國高中或大專院校,資料外洩、首頁被竄改、惡意程式植入等事件時有所聞。由於學校系統往往同時服務上萬名師生與家長,一旦資安措施鬆散,極易被鎖定為突破口,傷害影響層面廣大。
以下整理近期學校網站被駭類型與影響:
攻擊類型 |
潛在損害 |
|---|---|
首頁竄改 |
形象受損、資訊不實 |
個資外洩 |
學生與教職員隱私洩漏、家長信任下降 |
勒索病毒 |
系統停擺、重要檔案遺失 |
植入後門 |
長期遭監控、成為攻擊其他目標的跳板 |
學校網站被駭怎麼辦?首先要認清型態與危害程度,避免陷入處理盲點。
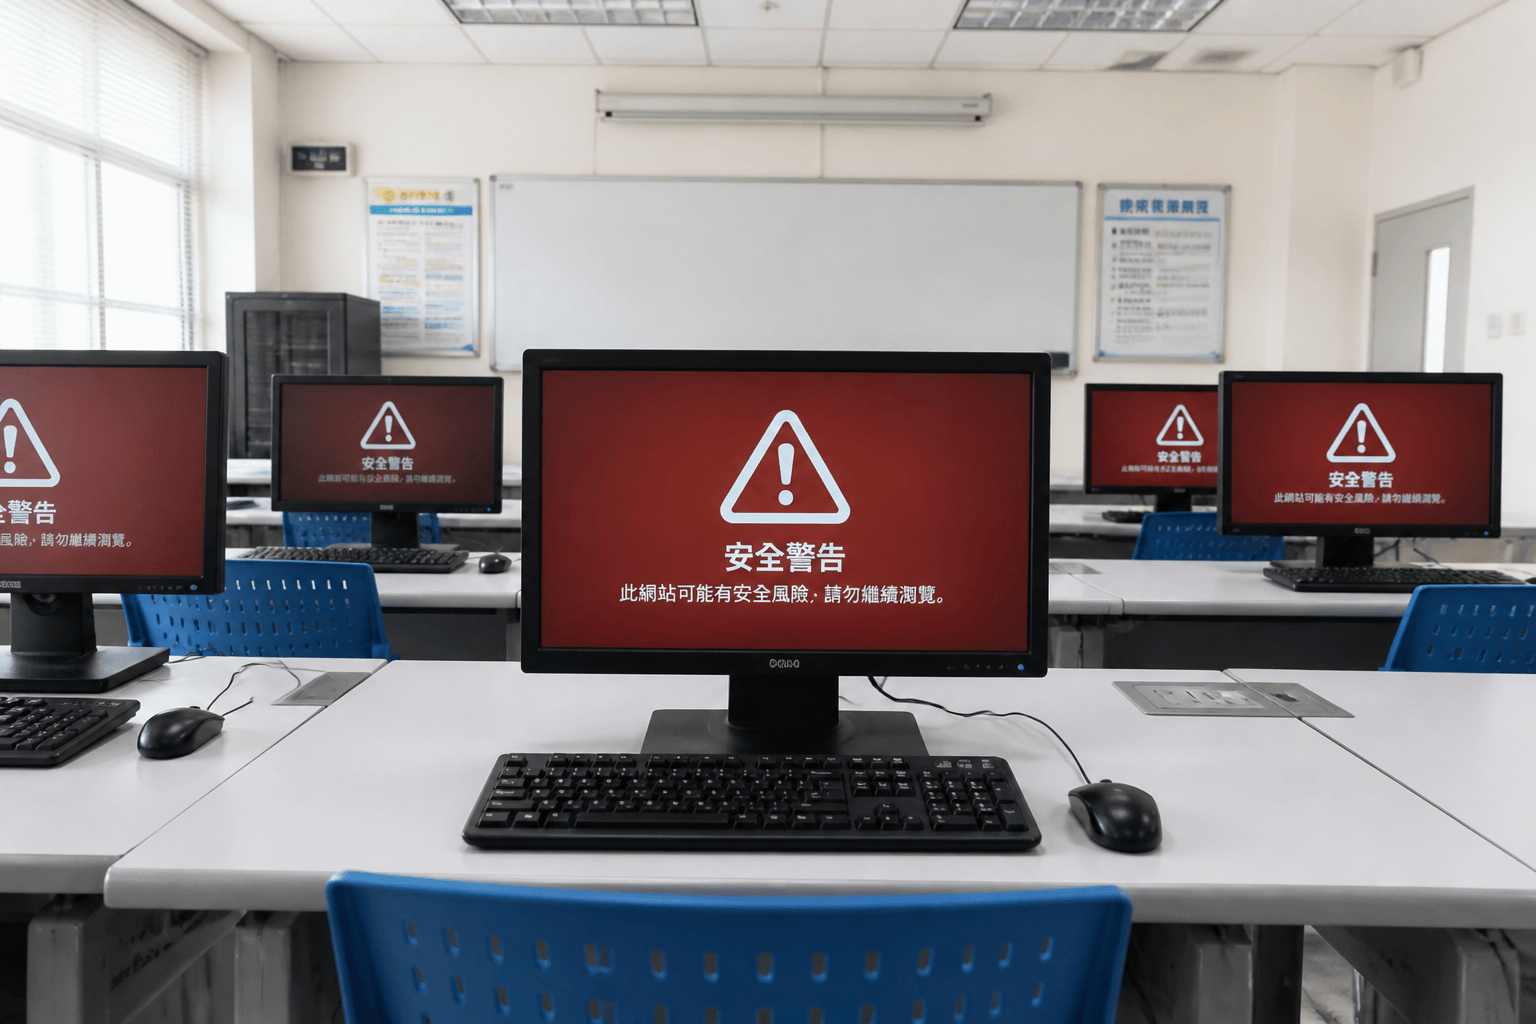
不少學校資訊人員面對攻擊時選擇隱匿、延後回報,希望自行補救。然而,駭客極可能早已在系統內部滲透多時,延誤修復只會讓風險擴大、證據流失,甚至壓縮事後調查空間。
以還原網站備份、修改首頁、刪掉明顯惡意檔案作為唯一處理手段,卻未徹查後門存留、權限提昇漏洞、設施連動風險。不深究源頭極可能再次被入侵。
部分人員為求方便,在未保存日誌紀錄、網路封包及惡意檔案前急於刪除異常內容或直接重灌系統,導致後續無法追查攻擊路徑與損害範圍,嚴重影響資安事件調查及改進。
若你不確定現場保存或稽核步驟,請立即洽詢資安專業團隊協助,LINE ID: cherng65,讓危機處置更快更穩健!
預防措施 |
執行頻率 |
|---|---|
弱點掃描 |
至少每季一次 |
異地備份 |
核心資料每日備份 |
員工資安教育 |
每半年一次 |
網站架構審查 |
每年進行 |
發現學校網站有異常可疑跡象,千萬不可僅自作主張修復,專業事件調查通才辦得到!如需協助,立即LINE聯繫 cherng65,專屬資安顧問支援您。
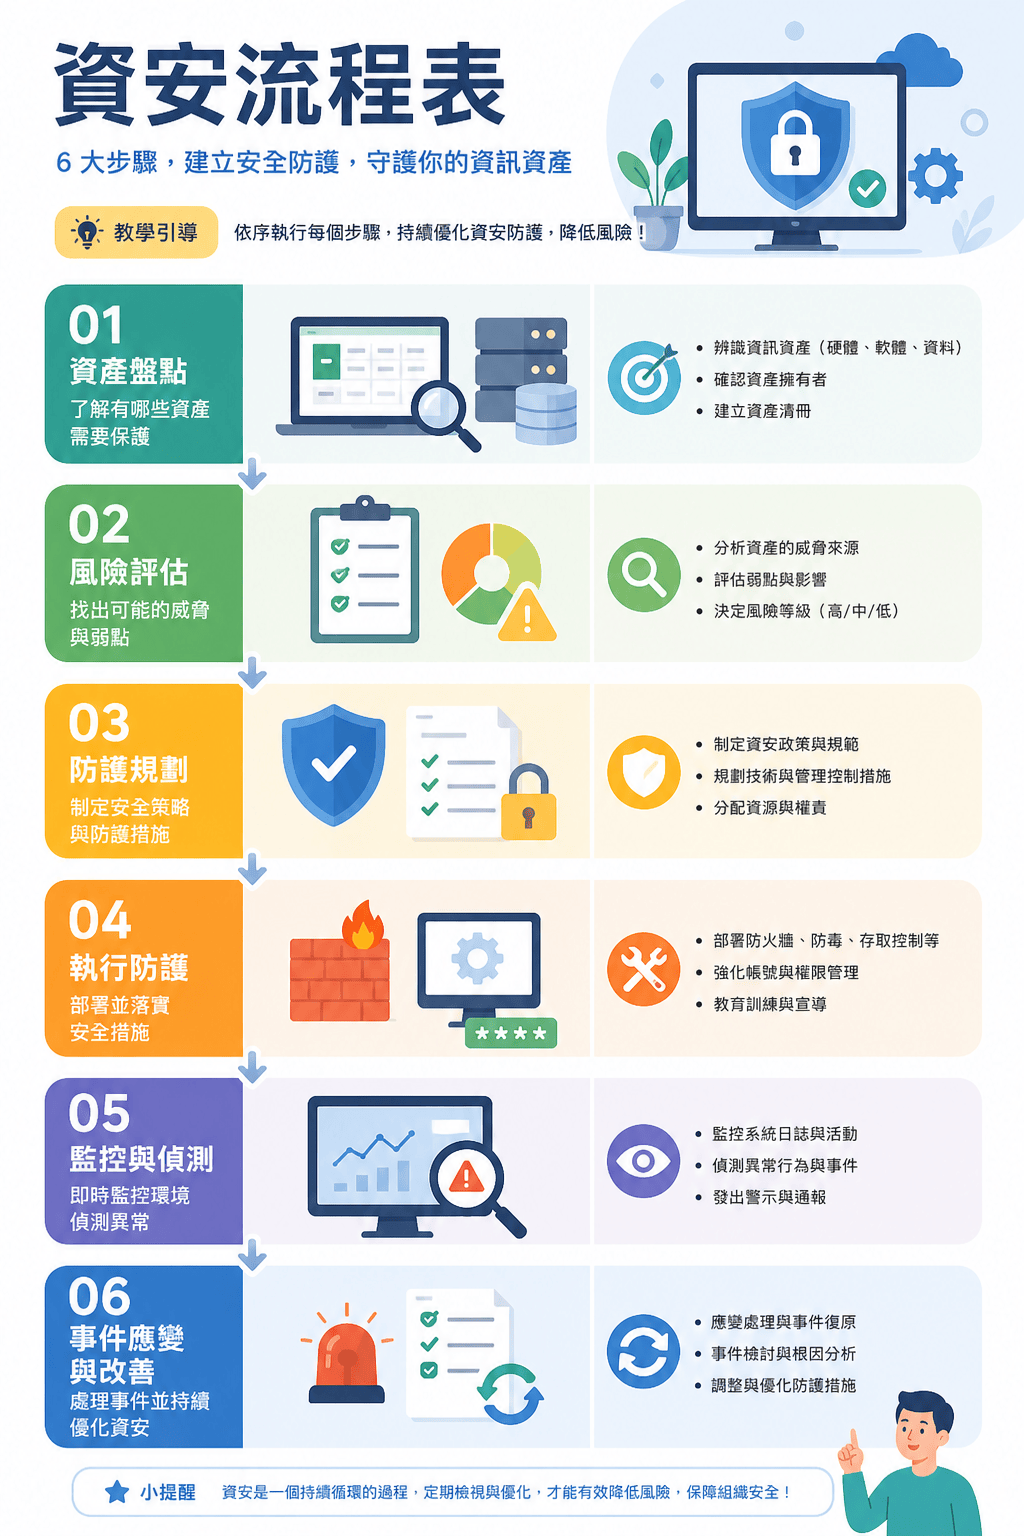
學校網站被駭怎麼辦? 專業、冷靜、分工、預防,是每位資訊人員不可或缺的素養。唯有落實正確應變與防護流程,才能真正在日趨嚴峻的網路攻防環境中守護校園每一位成員的資訊安全。資料與信任,是校園最寶貴的資產,請用最嚴謹的態度捍衛!