數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
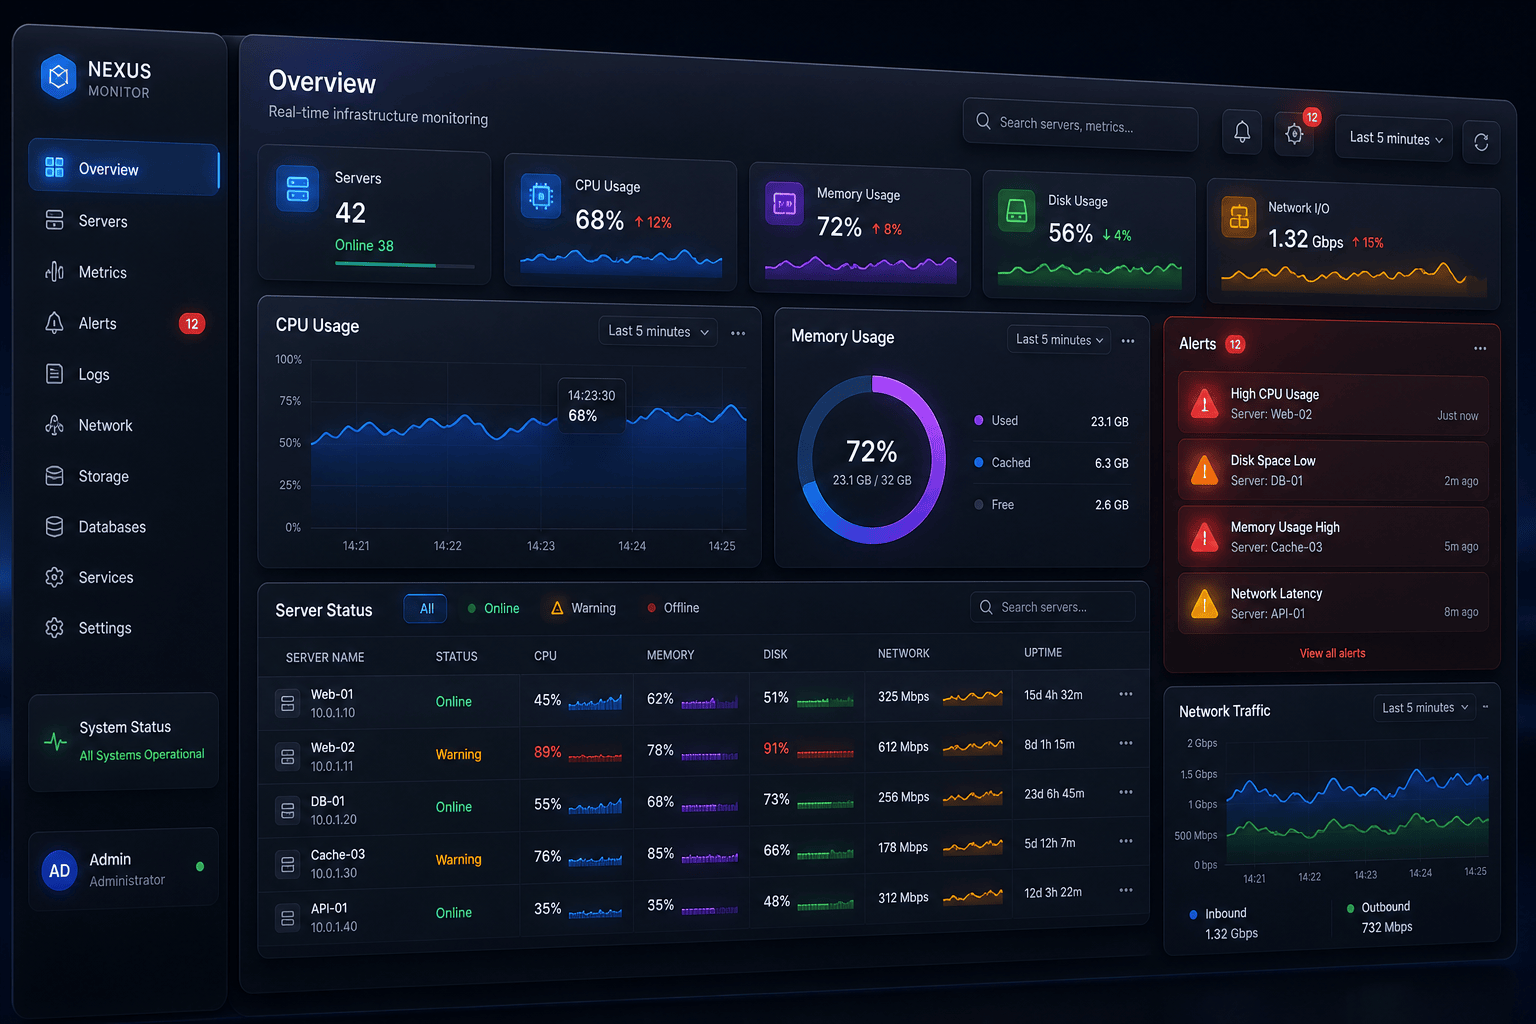
許多新手在伺服器部署過程中,常因經驗不足而踩到困難地雷。本文以新聞報導形式,剖析伺服器部署常見五大錯誤,包括錯誤系統選擇、忽略資安防護、資源分配不足、監控設定遺漏,以及缺乏備援計畫。專家同時提供實用的防雷建議,讓新手在實戰中遠離風險,快速建構穩固的伺服器環境。
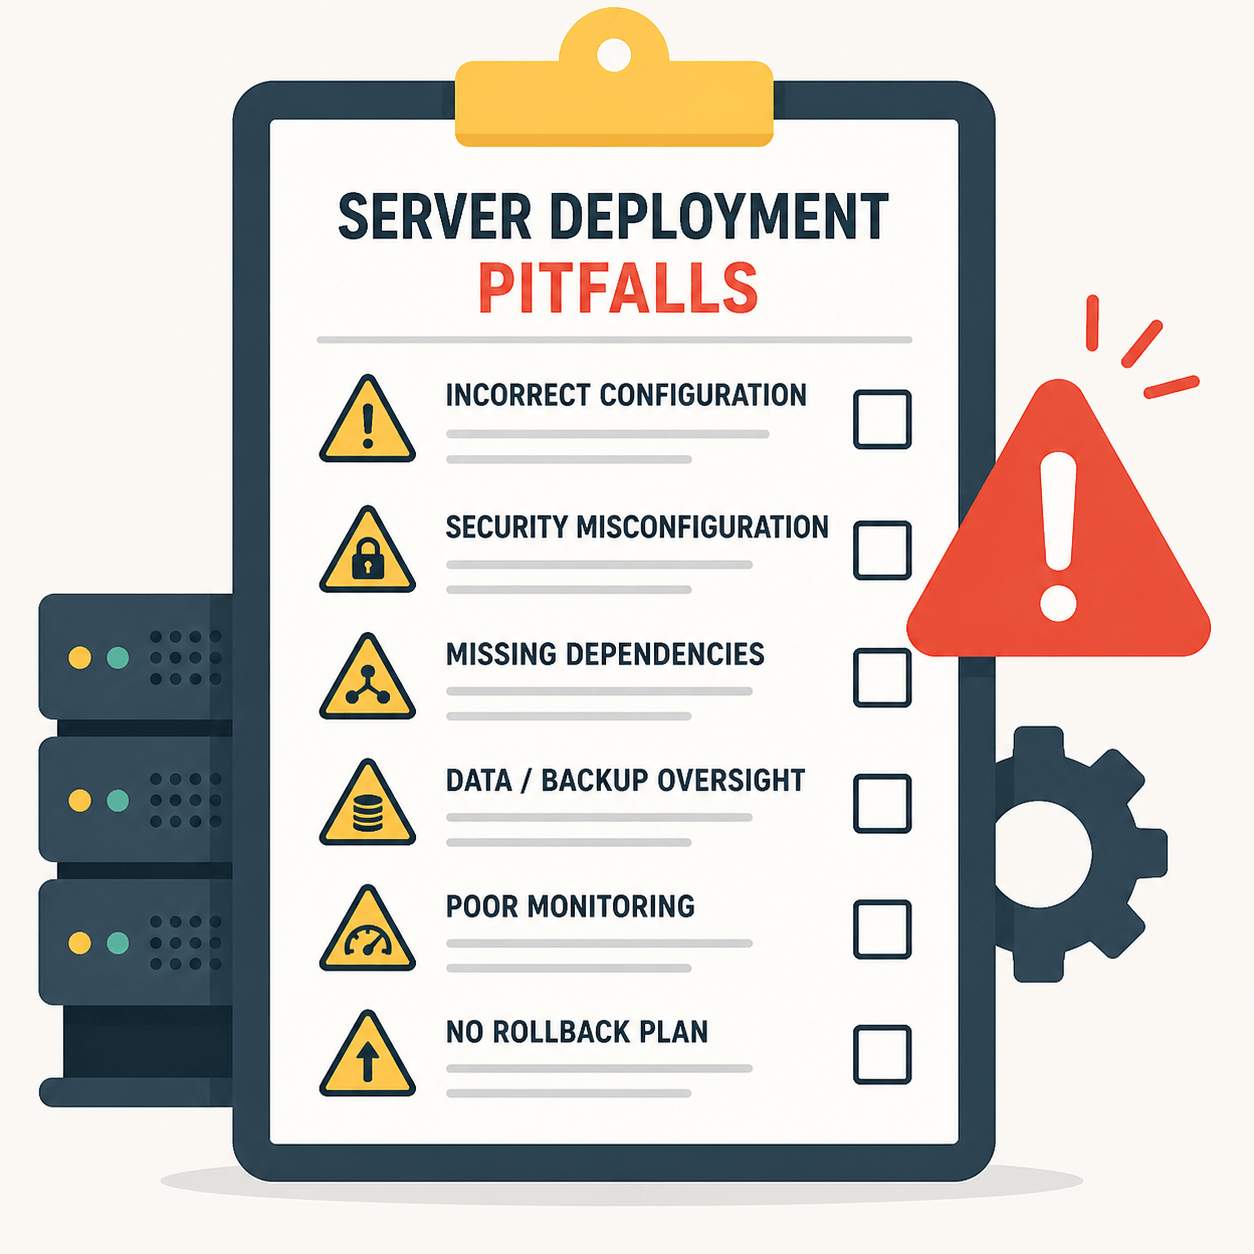
隨著數位時代發展,伺服器部署已成為企業資訊架構的核心,但對於初學者而言,這項任務卻潛藏著多重隱憂。根據2023年多家資安顧問公司調查,新手在伺服器部署過程中最常出現以下五大錯誤。專家表示,這些錯誤一旦發生,不僅影響運作穩定,更可能導致資料遺失和重大資安事件。
錯誤類型 |
主要影響 |
|---|---|
錯誤選擇作業系統與架構 |
系統不相容或資源浪費 |
忽略資安設定與權限管理 |
資安漏洞、遭受攻擊 |
資源分配不足與設定失誤 |
效能低落、系統異常 |
未建立完善監控與日誌 |
難以即時排錯、資安追溯困難 |
缺乏備份與災難復原機制 |
資料全毀、無法恢復 |
新手如何避開這些常見地雷,專家建議必須建立正確流程以及檢查表。以下針對每一項錯誤深入解析發生原因,並提供實務規避建議。
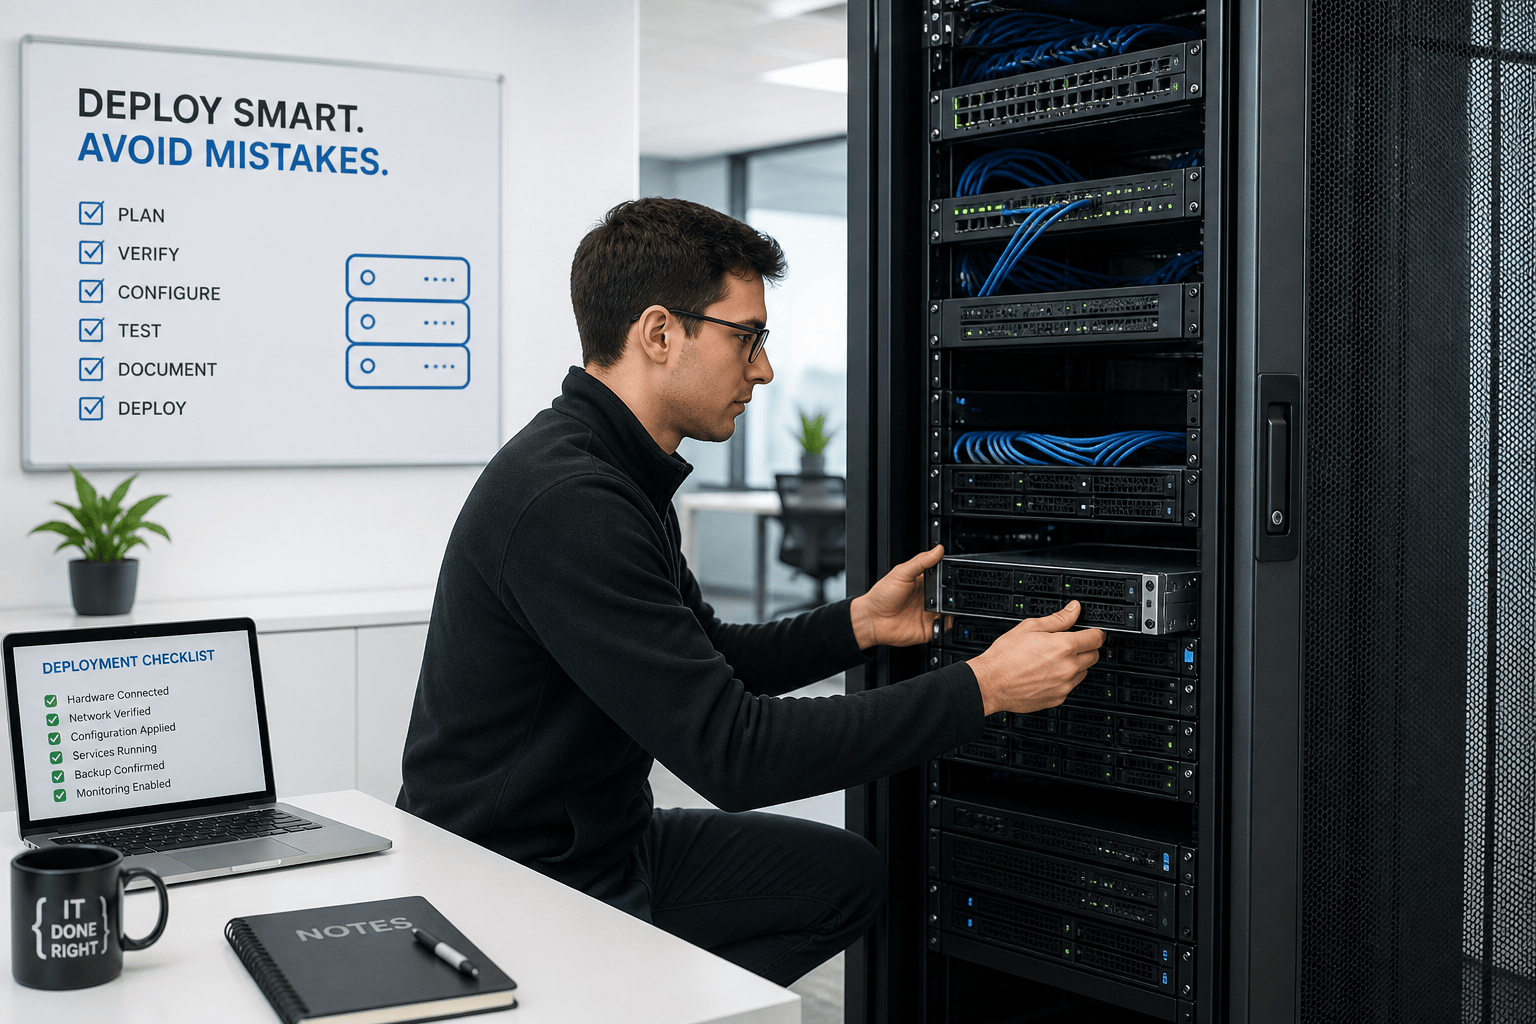
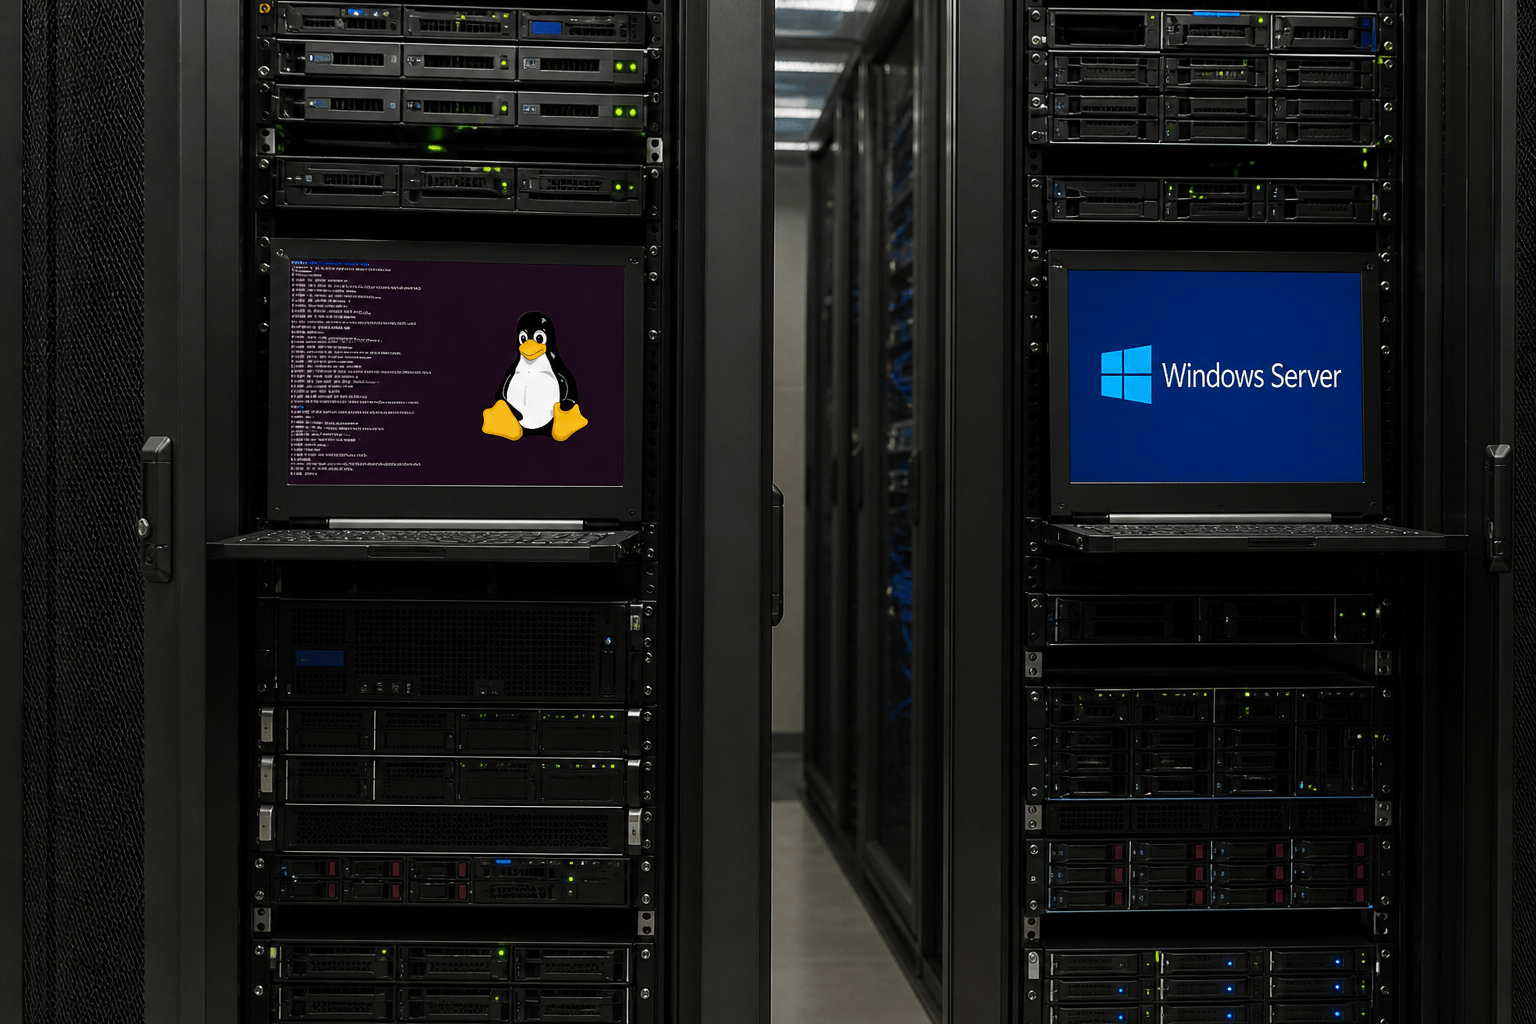
大多數新手在伺服器部署初期,未能根據實際需求選擇合適的作業系統與架構。例如,明明只是架設網站,卻選擇資源消耗較重的企業級版本,或對Linux操作不熟悉卻採用命令列維護,導致後續問題頻傳。
作業系統 |
優勢 |
適合對象 |
|---|---|---|
Linux (Ubuntu/CentOS) |
開源、客製性高 |
有命令列經驗者 |
Windows Server |
易於管理、企業支援 |
需GUI管理、與AD整合需求者 |
專家建議:新手應針對服務需求事先調查適合的OS版本與硬體架構,避免後續維護困難。尤其在公有雲平台部署時,應與廠商討論運算資源與技術支援層級。
資安防護是伺服器部署不可或缺的一環,由於新手經常忽略強化存取權限,導致各種安全漏洞產生。根據2023年CVE資料庫,90%的駭客入侵與弱密碼及預設帳號有關。
行動呼籲:如需進階資安防護諮詢,歡迎加入 LINE ID cherng65 尋求協助!
專家建議:採用最小權限原則,定期檢查用戶與服務授權。可透過下表自我檢查資安部署重點:
設定項目 |
是否完成 |
|---|---|
關閉未使用埠口 |
☐ |
移除預設帳號/權限調整 |
☐ |
密碼複雜度/定期變更 |
☐ |
開啟防火牆/入侵偵測 |
☐ |
作業系統與應用定期更新 |
☐ |
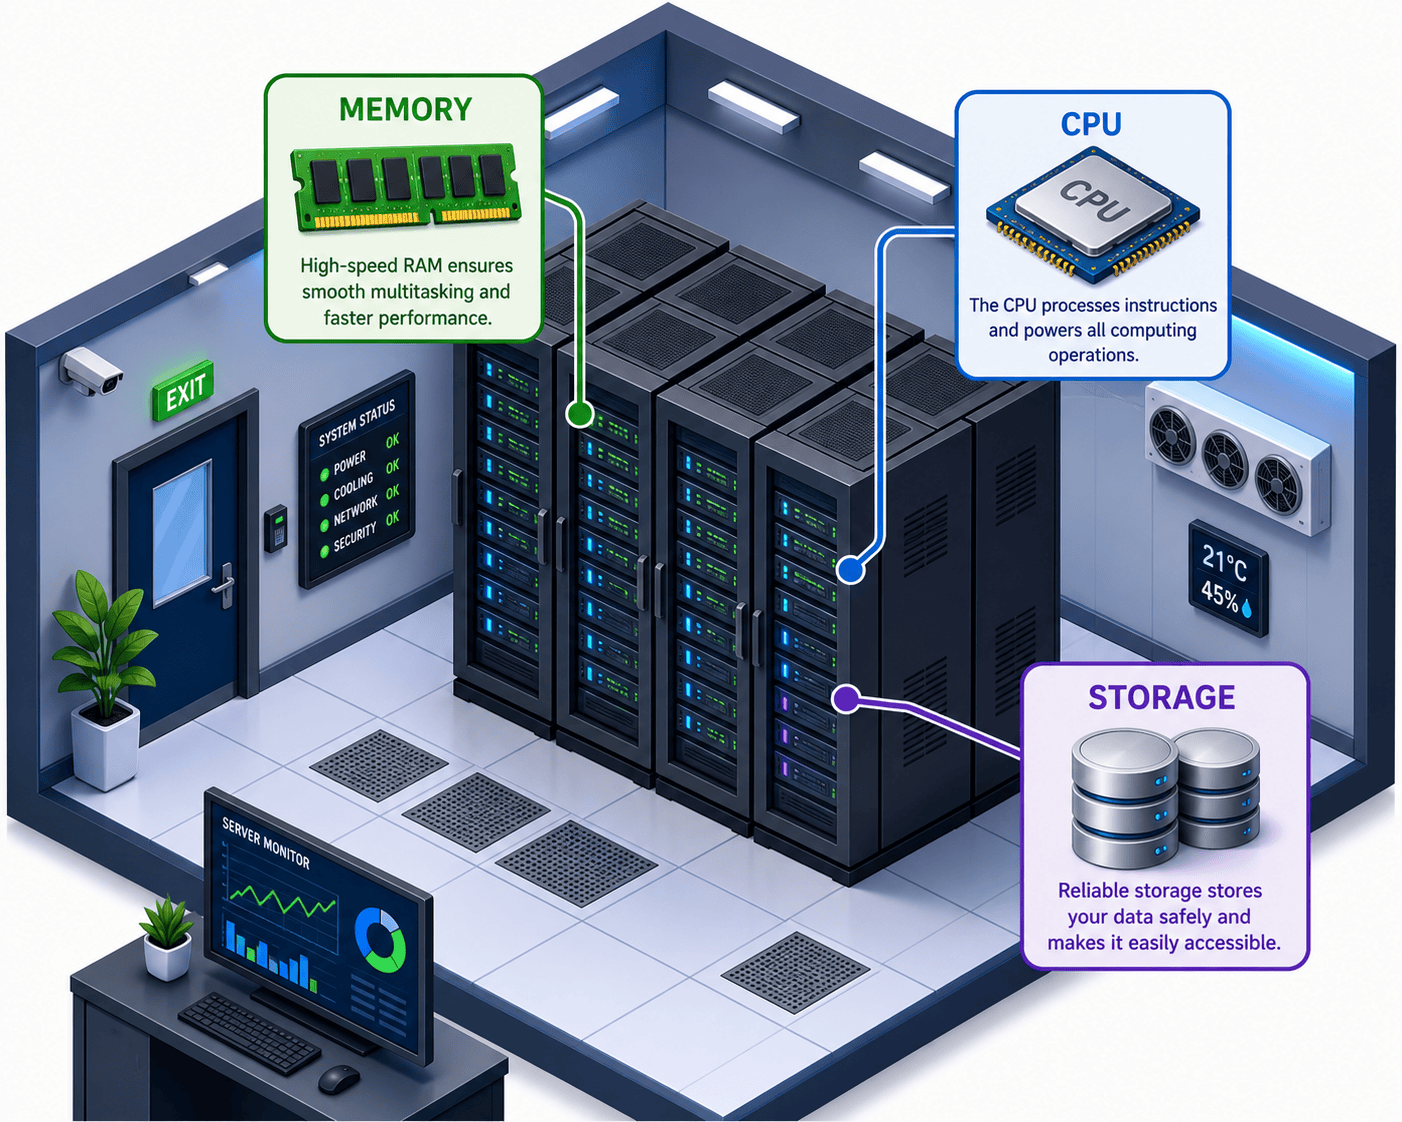
伺服器效能瓶頸,往往與新手在CPU、記憶體與儲存空間資源分配不當有關。許多人只注意硬體規格,卻忽略應用程式特性對效能的影響。
重點建議:預先收集效能需求,合理分配CPU/記憶體,並進行壓力測試。善用雲平台擴充資源優勢。
資源項目 |
設定參考 |
|---|---|
CPU |
保留20%-30%作預備擴展 |
記憶體 |
依服務負載預留溢位空間 |
磁碟空間 |
定期監測存滿情況 |
缺乏即時監控與日誌管理,是導致伺服器故障無法快速排解的主因之一。許多新手部署初期沒有安裝任何監控工具,直到問題發生才驚覺難以找出根本原因。
相關解決方案:可考慮導入如Zabbix、Grafana,或公有雲內建監控模組,搭配自定義告警規則。
監控項目 |
實作方式 |
|---|---|
CPU/記憶體/磁碟用量 |
Dashboards +自動告警 |
網路流量與連線數 |
流量監控/黑名單設定 |
日誌整合/異常追蹤 |
集中日誌系統(如ELK) |
行動呼籲:想專業監控建議、監控維運自動化,歡迎加入LINE ID cherng65 交流!
部署伺服器時最後一道防線,便是資料備份與災難復原流程的建立。根據Gartner統計,因未妥善備份而損失關鍵資料的企業,復原率遠低於50%。新手常將備份工作視為可有可無,等到資料損毀時才追悔莫及。
伺服器部署流程中,只要預先設想最壞狀況,建立備份/復原SOP,就能大幅減少災難損失。
伺服器部署充滿挑戰,尤其新手面對眾多選項和設定時,容易「踩雷」。唯有建立正確觀念、檢查表,並善用資源及顧問諮詢,才能事半功倍,打造安全高效的伺服器環境。