數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
學校網站個資保護牽涉學生、教師乃至家長的敏感資訊,稍有疏忽就可能導致資安危機。本文深入探討學校常見三大個資疏失型態,以專業觀點提出實踐方法,並透過表格、清單詳解如何守住資訊安全底線。這是每位校園經營者不可錯過的關鍵指南!
學校網站個資保護日益受到社會關注。隨著數位教育轉型,學校在收集、處理、公開學生及教師的個人資訊時,面臨越來越多風險。台灣2015年個資法實施後,教育部等相關單位也多次發出資安警訊,要求各級學校加強管理。然而,許多校方仍無意識到資安漏洞可能引發法律風險、社會責任、校譽損害甚至財務損失。
年份 |
個資事件數量(教育單位) |
揭露型態 |
|---|---|---|
2020 |
13 |
未經確認公開班級或成績資訊 |
2021 |
18 |
網站漏洞導致個資曝光 |
2022 |
19 |
帳號密碼誤用/串接外部服務洩漏 |
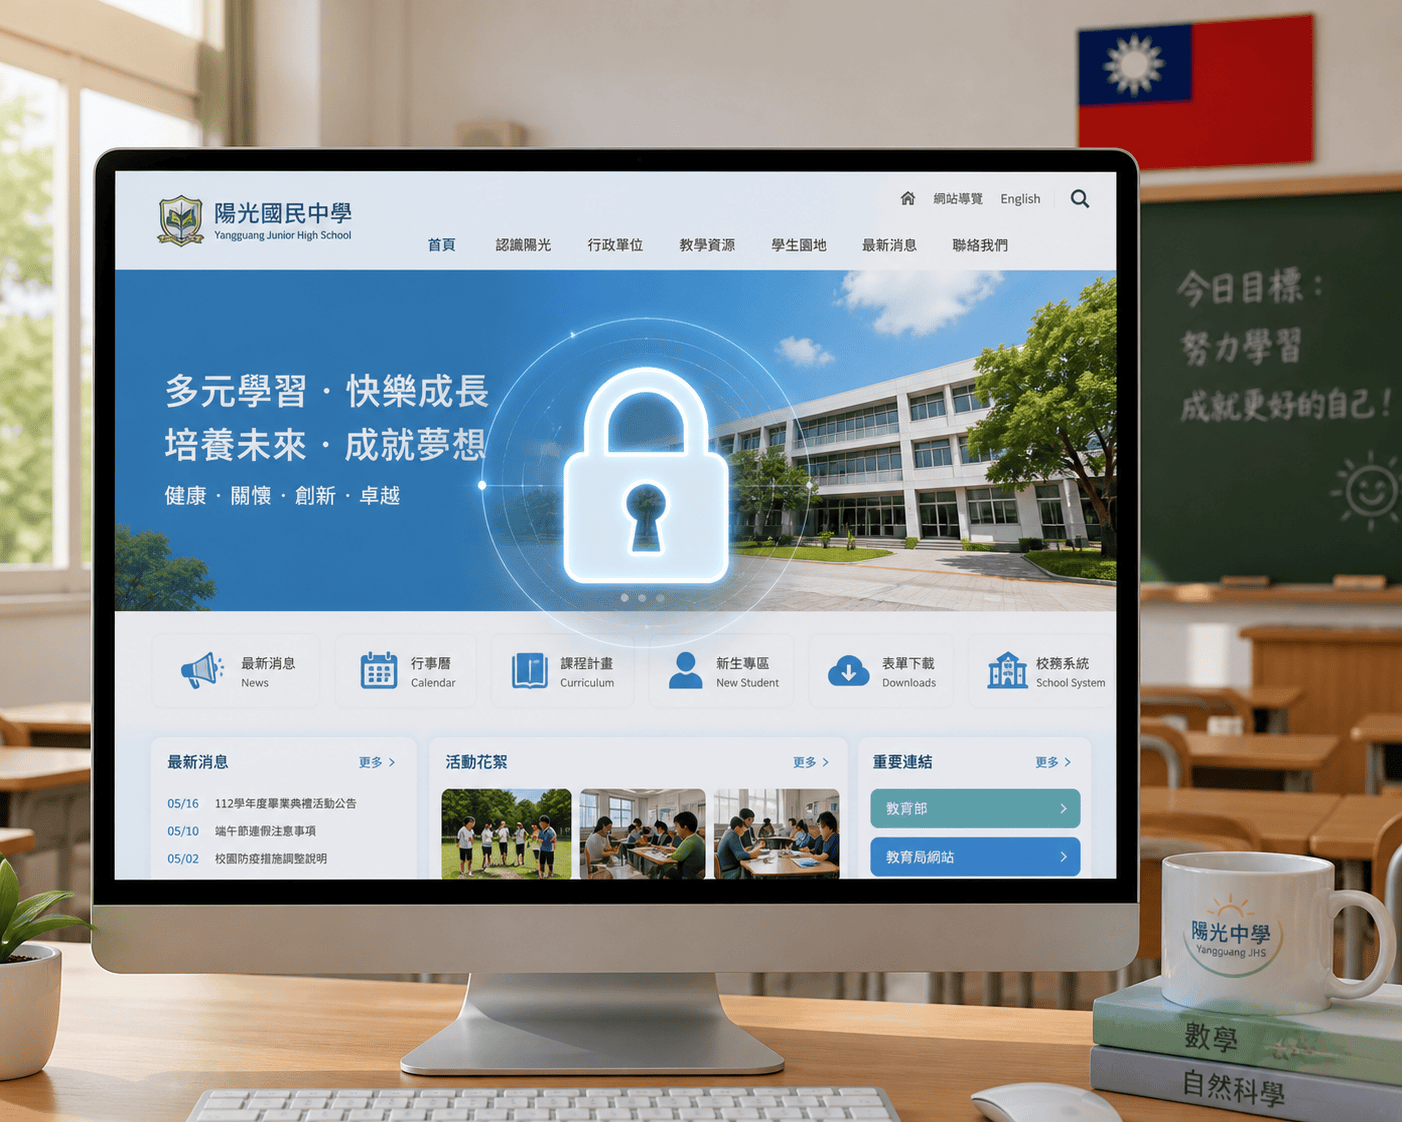
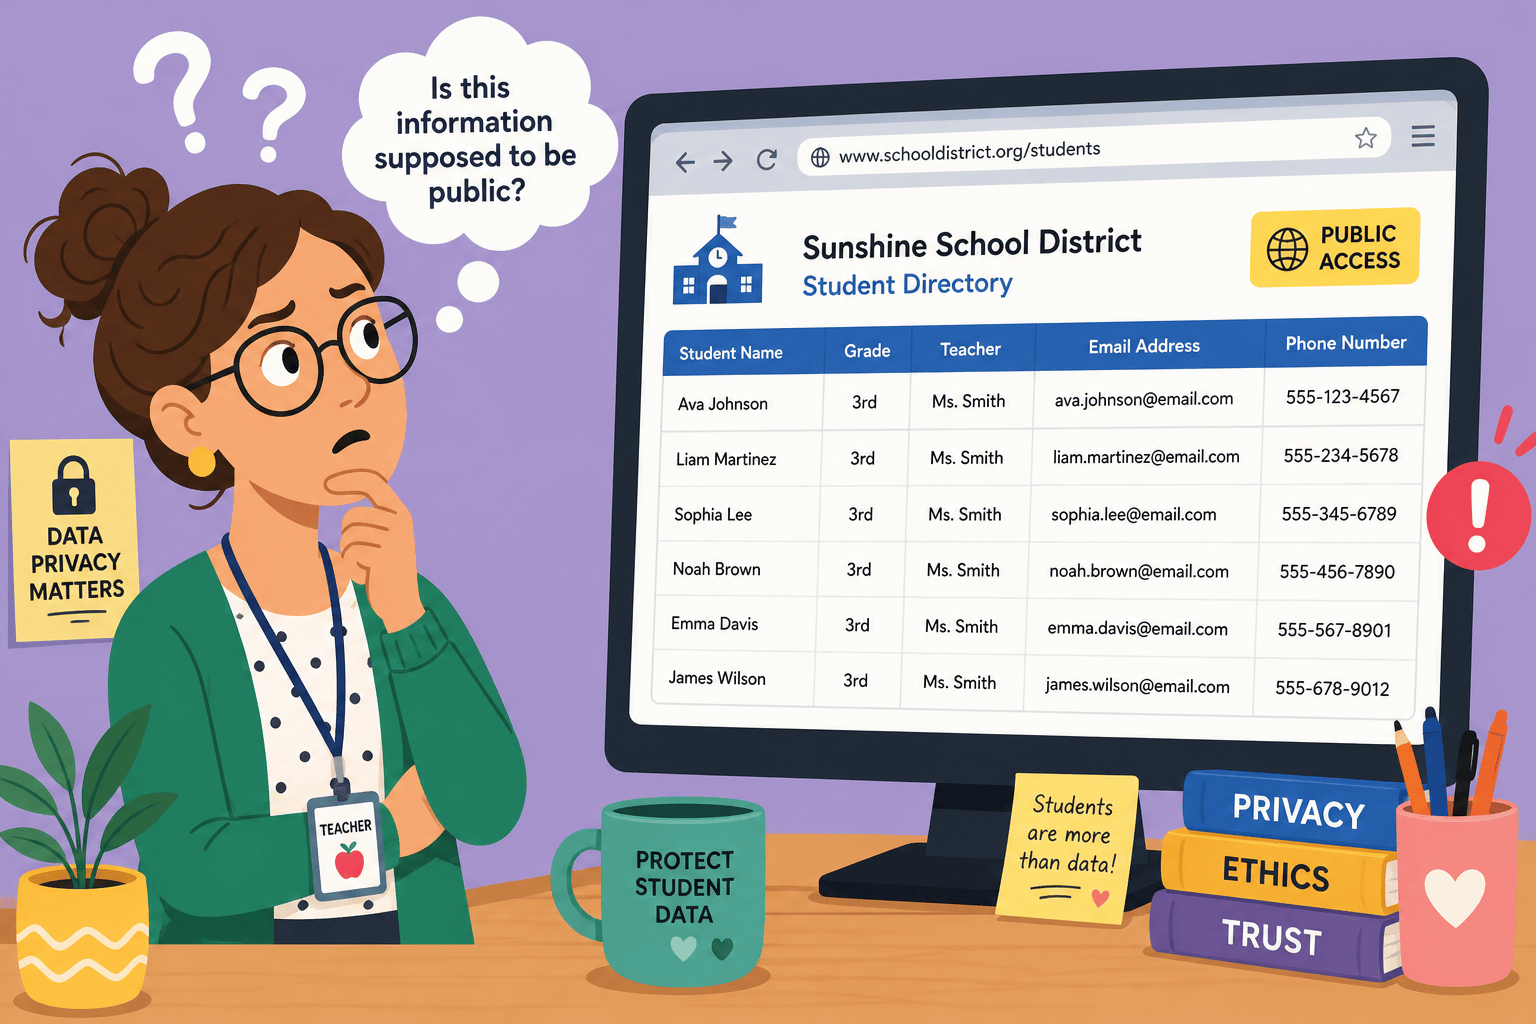
許多學校誤將學生名冊或師資資料直接公布於網站頁面,甚至包含學生照片、學號、聯絡方式,這違反個資法的最小揭露原則,引發外洩風險。
管理員/老師/家長端的網站登入權限未加嚴,常出現預設密碼未更改、共用帳號,或未設多重身份驗證(MFA),導致非關係人得以進入後台取得敏感資料。
漏洞類型 |
影響層面 |
建議改善措施 |
|---|---|---|
登入密碼弱 |
帳號遭駭,資料被盜 |
強制密碼複雜度、定期更換 |
權限錯置 |
普通用戶進入管理區 |
落實職責分級,權限精細化 |
學校網站日益依賴雲端、外部教學平台(如Google Classroom、家校通APP等),但各種API及嵌入元件若未妥善審核,容易發生資安控管失靈。
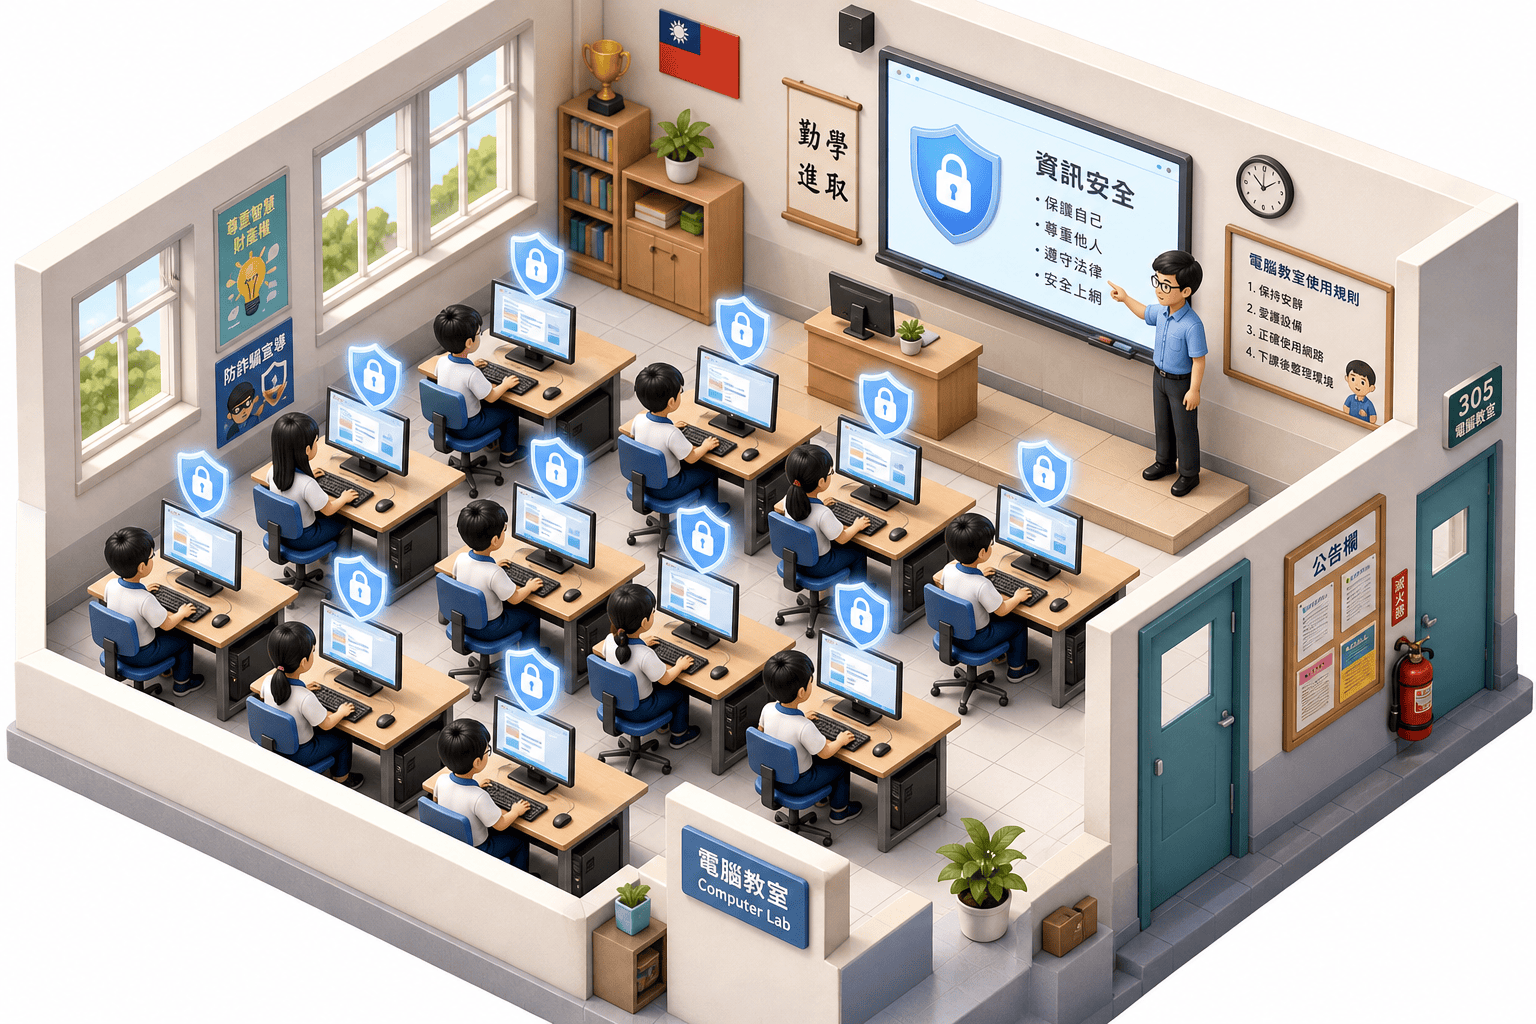
網站上僅可公布經家長同意或法定規定的資訊。如獎學金名單建議僅顯示姓名首字或班級、避免全名配學號等可組合識別資訊,所有資料揭露都應有清楚法令依據及蒐集目的聲明。
改善方案 |
效益摘要 |
|---|---|
MFA啟用 |
避免帳密被盜後直接進入系統 |
定期稽核权限 |
降低內部人員爭議風險 |
資安訓練 |
提升全校警覺性,減少人為失誤 |
每次導入新應用或API前,應對合作廠商提出資安認證或測試報告,必要時使用第三方資安檢測工具。
指標 |
達成狀態 |
說明/建議 |
|---|---|---|
網站揭露申明完整 |
76% |
應逐年依據新法規修正 |
定期權限稽核 |
41% |
加強追蹤教師及管理員異動 |
導入資安演練 |
29% |
每年辦理應對演練 |
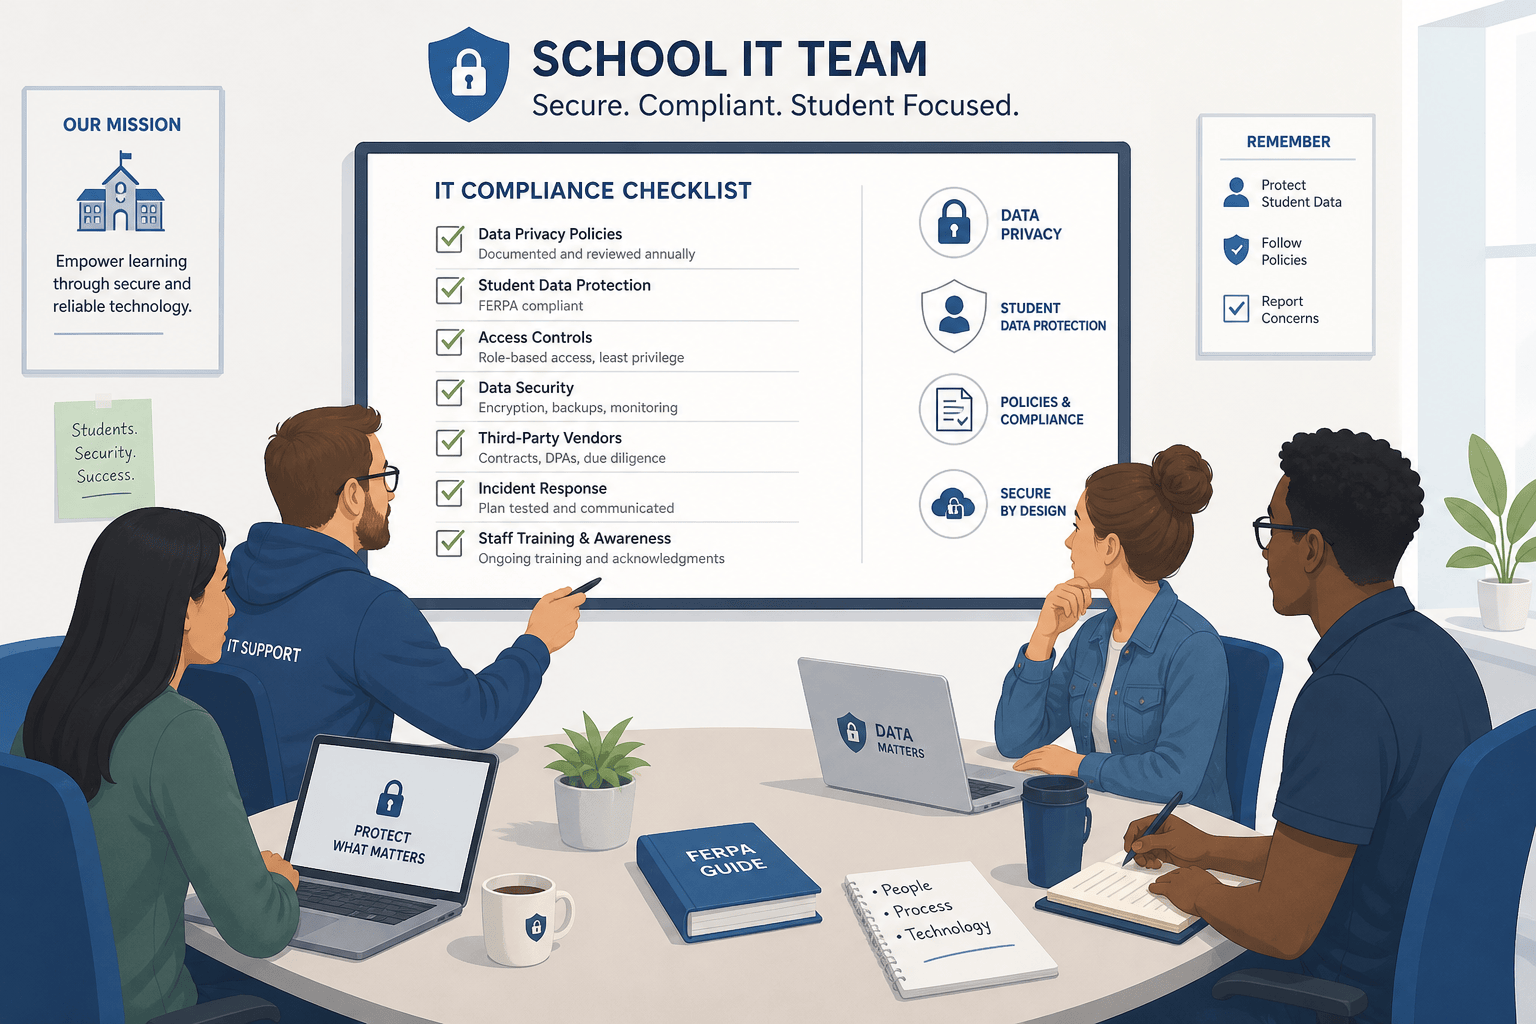
個資保護不是一年一度的稽核,而是融入學校日常運作的持續工作。校方應定期自我評鑑需求、舉辦宣導與教育訓練,善用專業資安顧問支持。若需進一步協助,歡迎與LINE: cherng65 專人聯繫。
學校網站個資一旦曝光,學生與教師個體資訊將可能遭詐騙利用、身份冒用,甚至波及家庭。從2022年起,部份國小發生簡訊詐騙及家長個資外泄事件,帶來許多信任危機,引發教育當局重視。
除IT廠商、政府單位資安計劃,許多民間顧問公司也提供學校資安檢測、網站滲透測試、教育訓練課程
如需諮詢,請洽LINE:cherng65
學校網站個資保護不僅關乎法令遵循,更是建立全校信任關係的關鍵。從平日管理文化、技術加強,到流程設計全方位守護個人資訊,每位教育工作者都是這條防線上的主角。強化自身意識、主動自檢,才能為學生打造一個充滿信任與安全的學習環境。