數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
近期許多企業網站遭受攻擊,資安議題再次成為關注焦點。本篇新聞專題將帶您深入了解現今最常見的五種攻擊手法,並解析企業在防禦時常犯的錯誤。透過專業觀點與清晰對策,協助網站管理者建立正確資安觀念,有效防範網路威脅!
隨著數位轉型加速進行,企業網站扮演著與客戶互動的重要角色。但近日多起企業網站遭受攻擊事件揭露,台灣網路資安風險正急遽上升。根據國際資安機構報告,2023年亞太區企業每年平均遭遇超過三十次主要資安威脅,其中以台灣為情報熱點之一。資安專家指出,無論企業規模大小,只要有網頁服務,就必須警覺網站遭受攻擊的潛在風險。
當網站遭受攻擊,不僅造成服務中斷,也可能導致敏感資訊外洩,對品牌信譽造成嚴重損害。面對這樣的挑戰,企業主及網站管理者更應提升資安意識,了解常見攻擊手法,並避免錯誤的防護觀念。
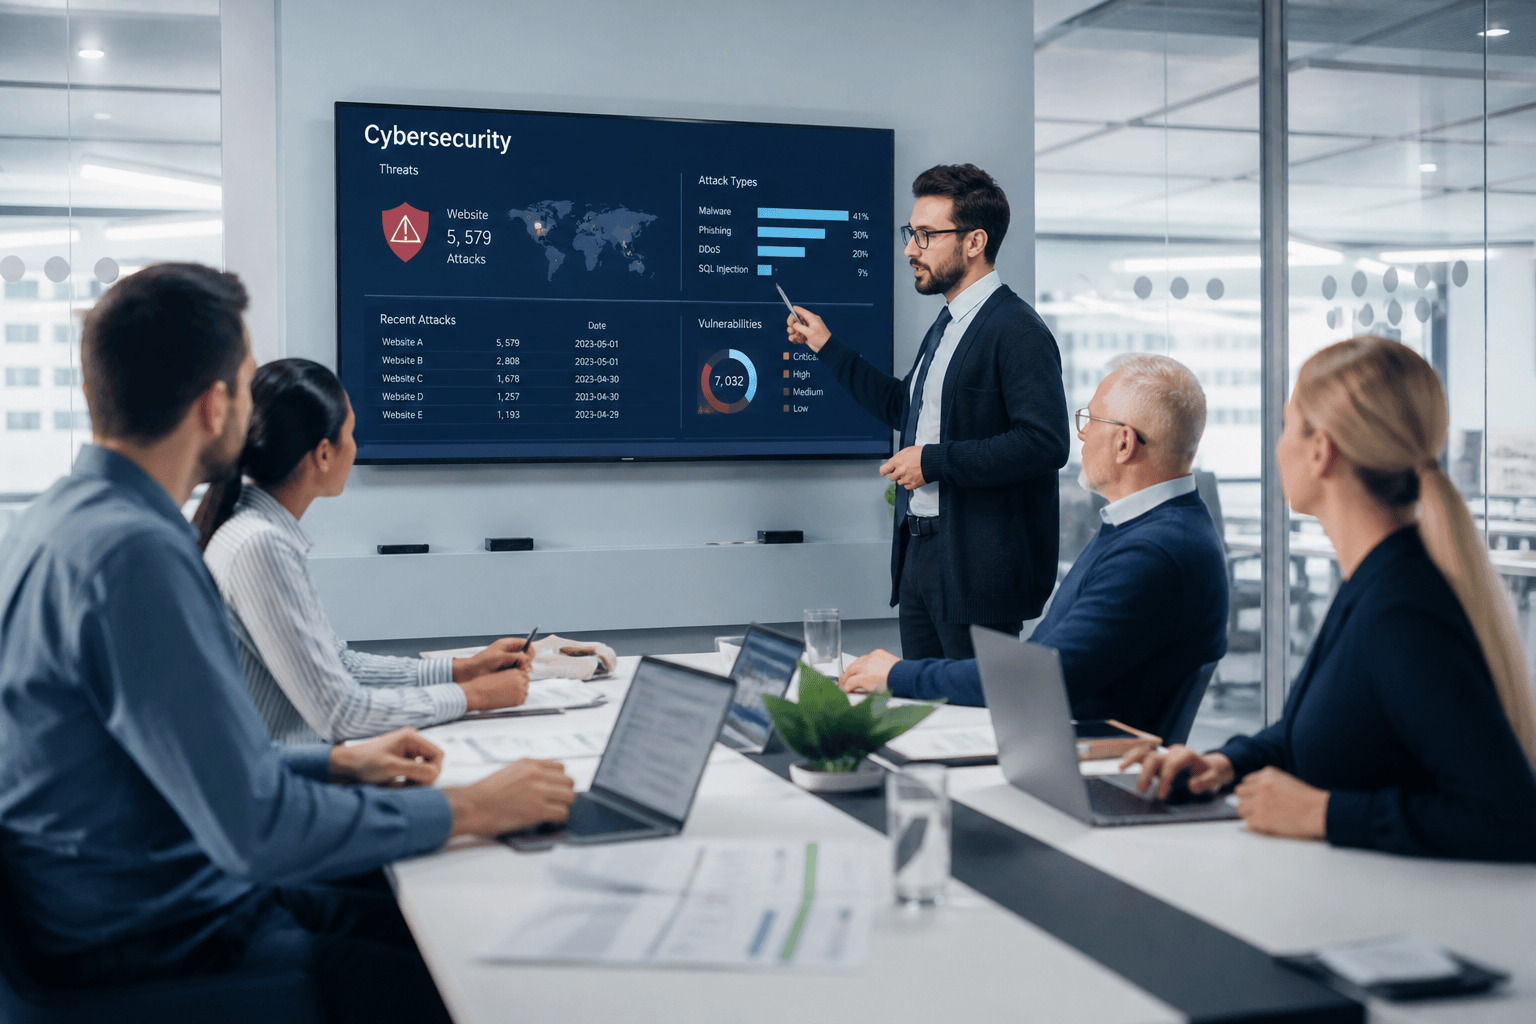
DDoS(Distributed Denial of Service)攻擊是駭客利用大量殭屍電腦同時發送請求,癱瘓網站服務或網頁伺服器。這類攻擊常導致網站癱瘓、用戶無法正常訪問,是金融、電商與政府單位遇到的首要威脅。
僅需一個輸入漏洞,駭客便可藉由注入惡意SQL程式碼竊取資料庫敏感資料,如帳號密碼、顧客資訊。這種攻擊多發生於未正確檢查用戶輸入的網站。
XSS(Cross-Site Scripting)攻擊會讓駭客能在網頁中植入惡意JavaScript,竊取用戶Cookie、憑證,甚至進行假冒操作。論壇、留言板、會員網站常見此類威脅。
駭客引誘用戶點擊藏有惡意指令的連結後,偽造用戶的操作請求,一旦中招可能竊取帳號或取得用戶權限。
駭客透過上傳木馬程式、後門或利用尚未修補的零時差漏洞,進一步入侵伺服器、竊取資料或發動更大規模攻擊。
攻擊手法 |
主要影響 |
常見目標 |
|---|---|---|
DDoS攻擊 |
癱瘓網站 |
各類型網站 |
SQL Injection |
資料外洩 |
購物/會員網站 |
XSS |
帳號盜用、社交工程 |
互動性網頁 |
CSRF |
身分偽造 |
金融/電商平台 |
惡意檔案上傳 |
系統入侵 |
檔案分享網站 |
許多企業誤信基本防火牆即能全方位防護網站,但現今駭客手法日益複雜,僅防止資源連線無法杜絕應用程式層面的威脅。
知名CMS如WordPress、Joomla等,其外掛程式若未及時更新,容易成為攻擊窗口。
弱密碼、帳號重複或未啟動雙重認證,都是資安風險升高的原因。
過度給予網站用戶管理權限,易讓駭客利用盜用帳戶繞過多數防線。
網站流量異常、可疑登入等情況未能即時發現、通報,加重損害。
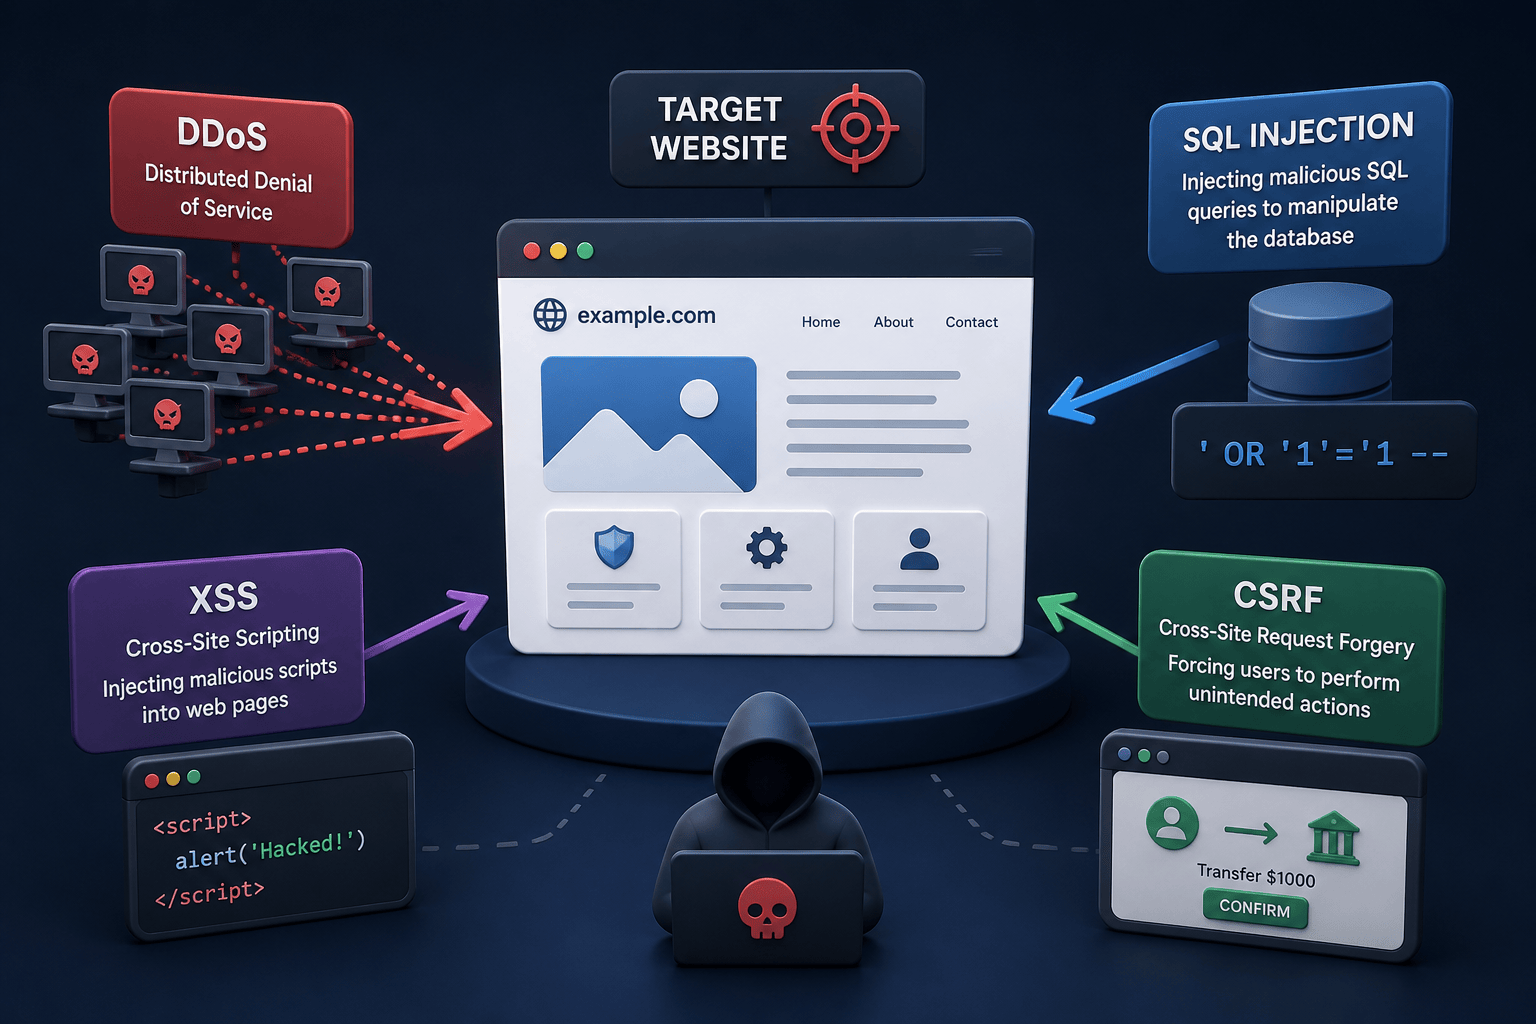
結合WAF(Web Application Firewall)、IPS(入侵防禦系統)及內容過濾,不僅於網路邊界設限,更能阻絕內部及應用層攻擊。
每月或定期針對網站程式、外掛、通訊協定執行自動/人工漏洞檢查,並迅速修補已知問題。
啟用雙重認證、多因素驗證(MFA),並落實最小權限原則。
提升管理者與員工資安素養,降低社交工程攻擊的命中率。
部署網站監控系統,及早發現可疑動向,即時降低損失及復原所需成本。
防護措施 |
說明 |
預期效果 |
|---|---|---|
WAF/CDN |
阻擋惡意流量、分散攻擊 |
防護DDoS/XSS等 |
漏洞管理 |
自動/人工檢查弱點 |
即時發現風險 |
權限控管 |
最小授權原則 |
減少被入侵損害 |
監控/通報 |
及時異常警報 |
等級處理防止擴大 |
如需協助建置資安架構,歡迎加入 LINE ID cherng65 諮詢專家意見!
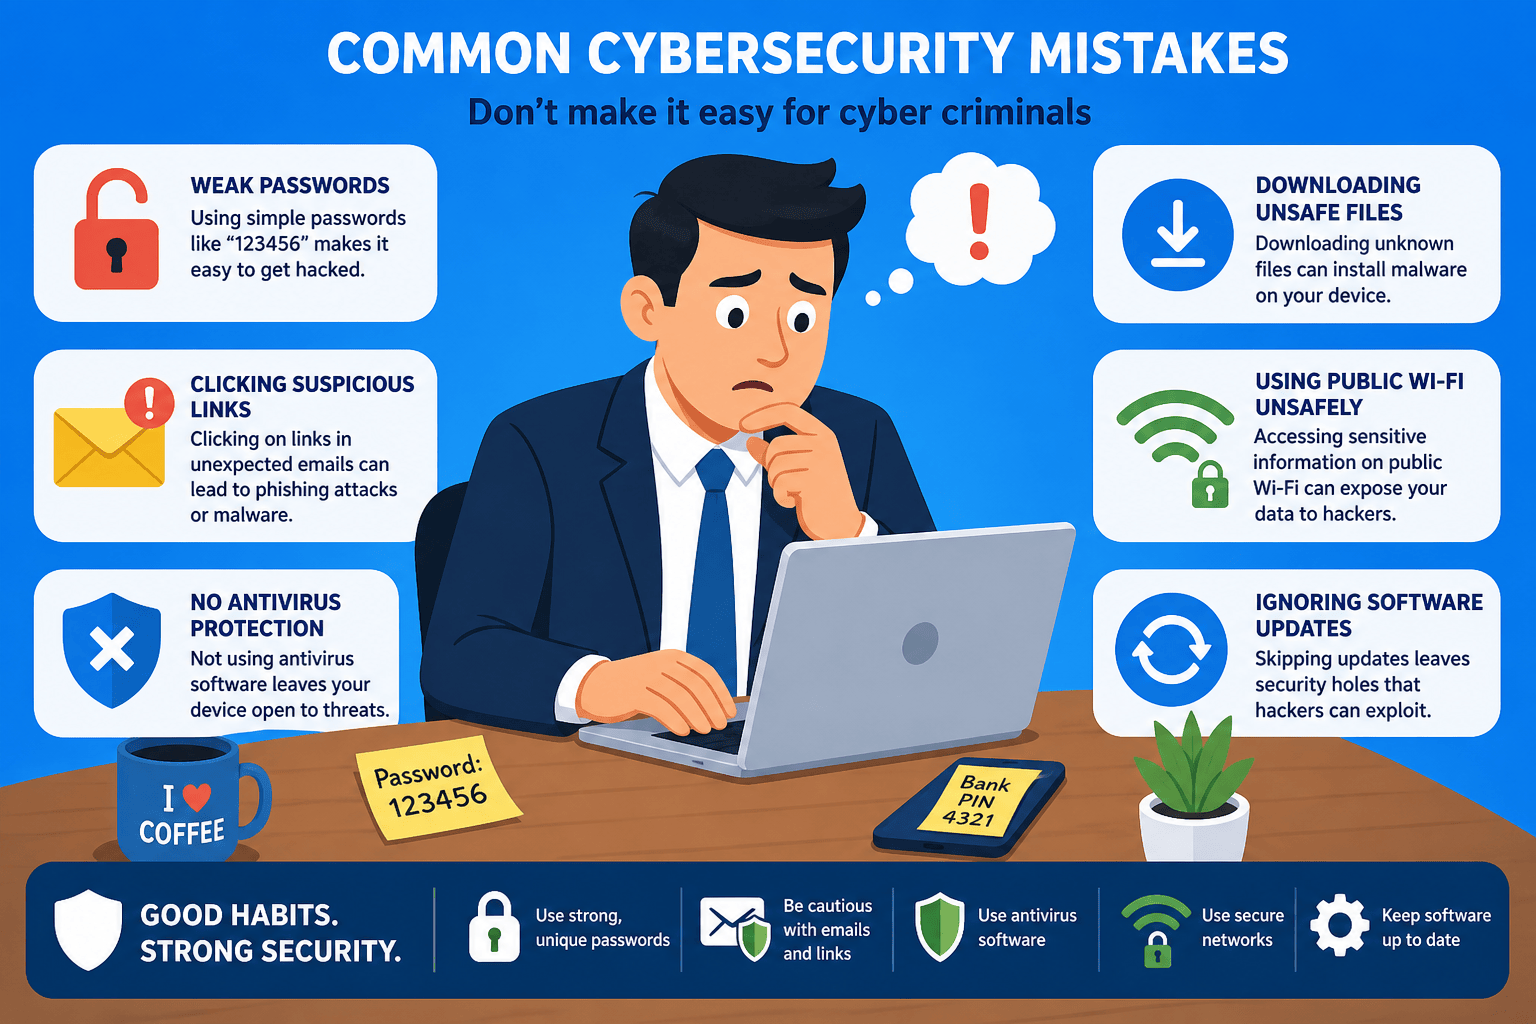
2023年台灣某大型電商平台因外掛未更新遭駭客植入後門,短短一週內約四萬筆顧客資料外洩,造成品牌信譽重大負面影響。資安論壇也多次指出,過去一年不少中小企業低估網站遭受攻擊頻率,缺乏例行檢測與備份,成為攻擊目標。
隨AI運用於攻擊及防禦工具不斷精進,未來資安對抗將成技術與反制的軍備競賽。專家呼籲網站應以持續監控、異常模式偵測為主要方向,絕不能一勞永逸。
網站管理團隊需建立ISO資安管理流程,並定期演練應變計畫,確保一旦網站遭受攻擊,能最短時間回應與恢復。
想獲得詳細資安評測或漏洞掃描協助,歡迎加入 LINE ID cherng65,專家與你一起守護網站安全。
面對瞬息萬變的威脅環境,網站管理者必須不斷精進資安知識,定期檢查並即時提升防護措施。別讓自己的網站成為駭客的下個目標,唯有正確的防禦策略與意識,才能為企業、客戶與社會打造堅固的網路安全堡壘。