數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
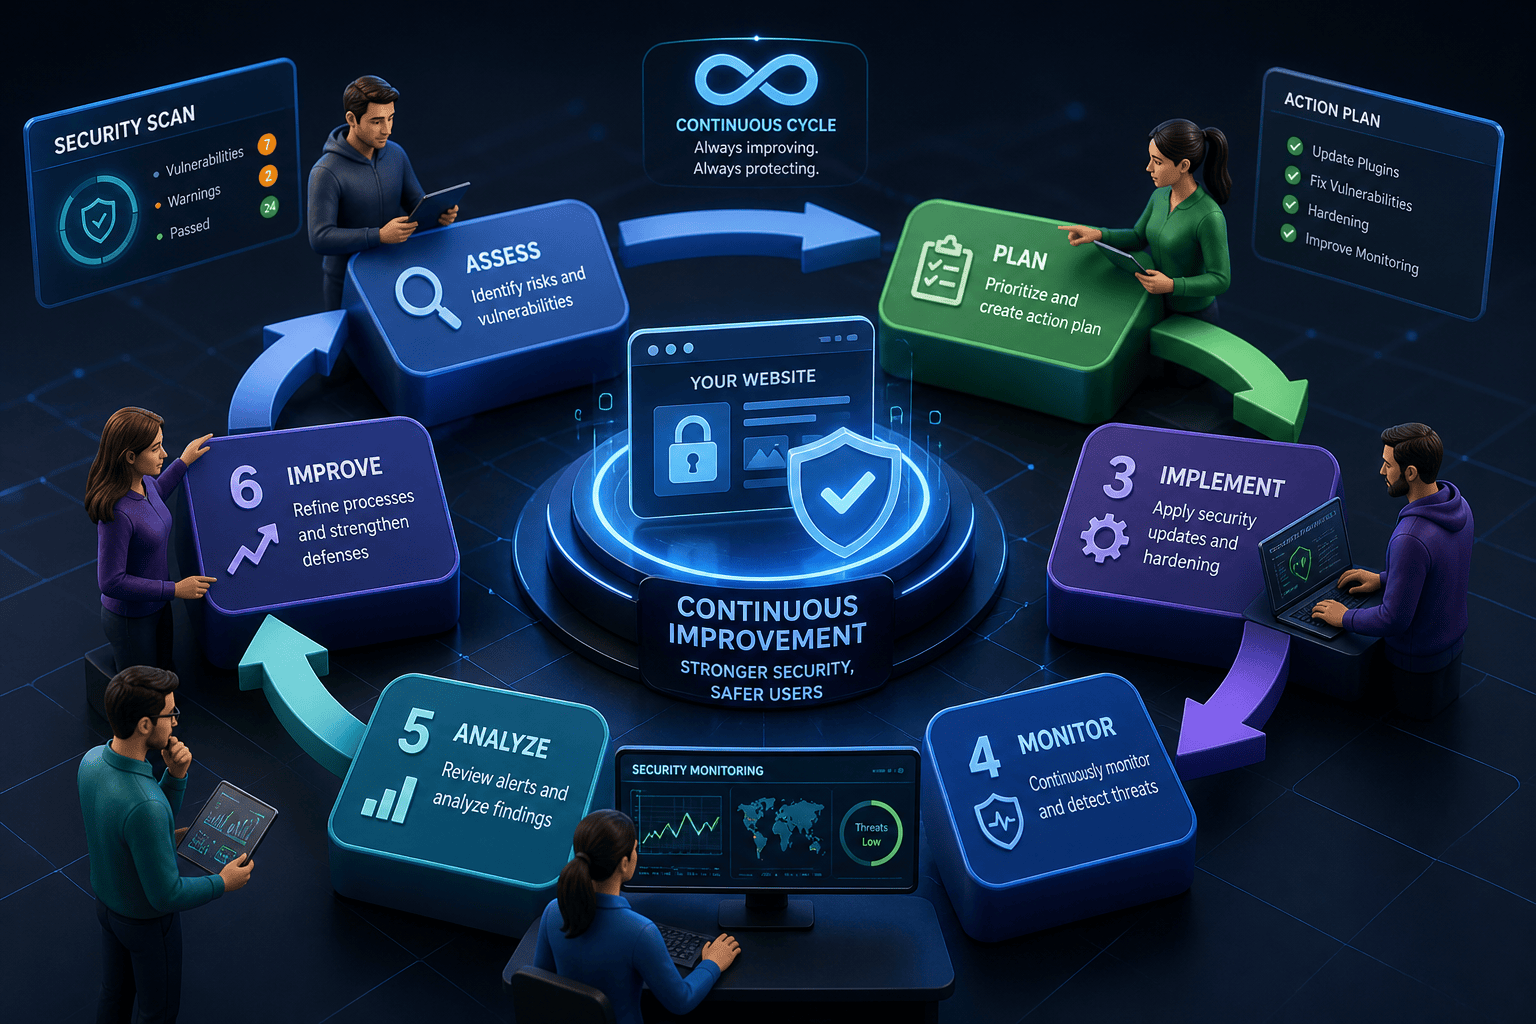
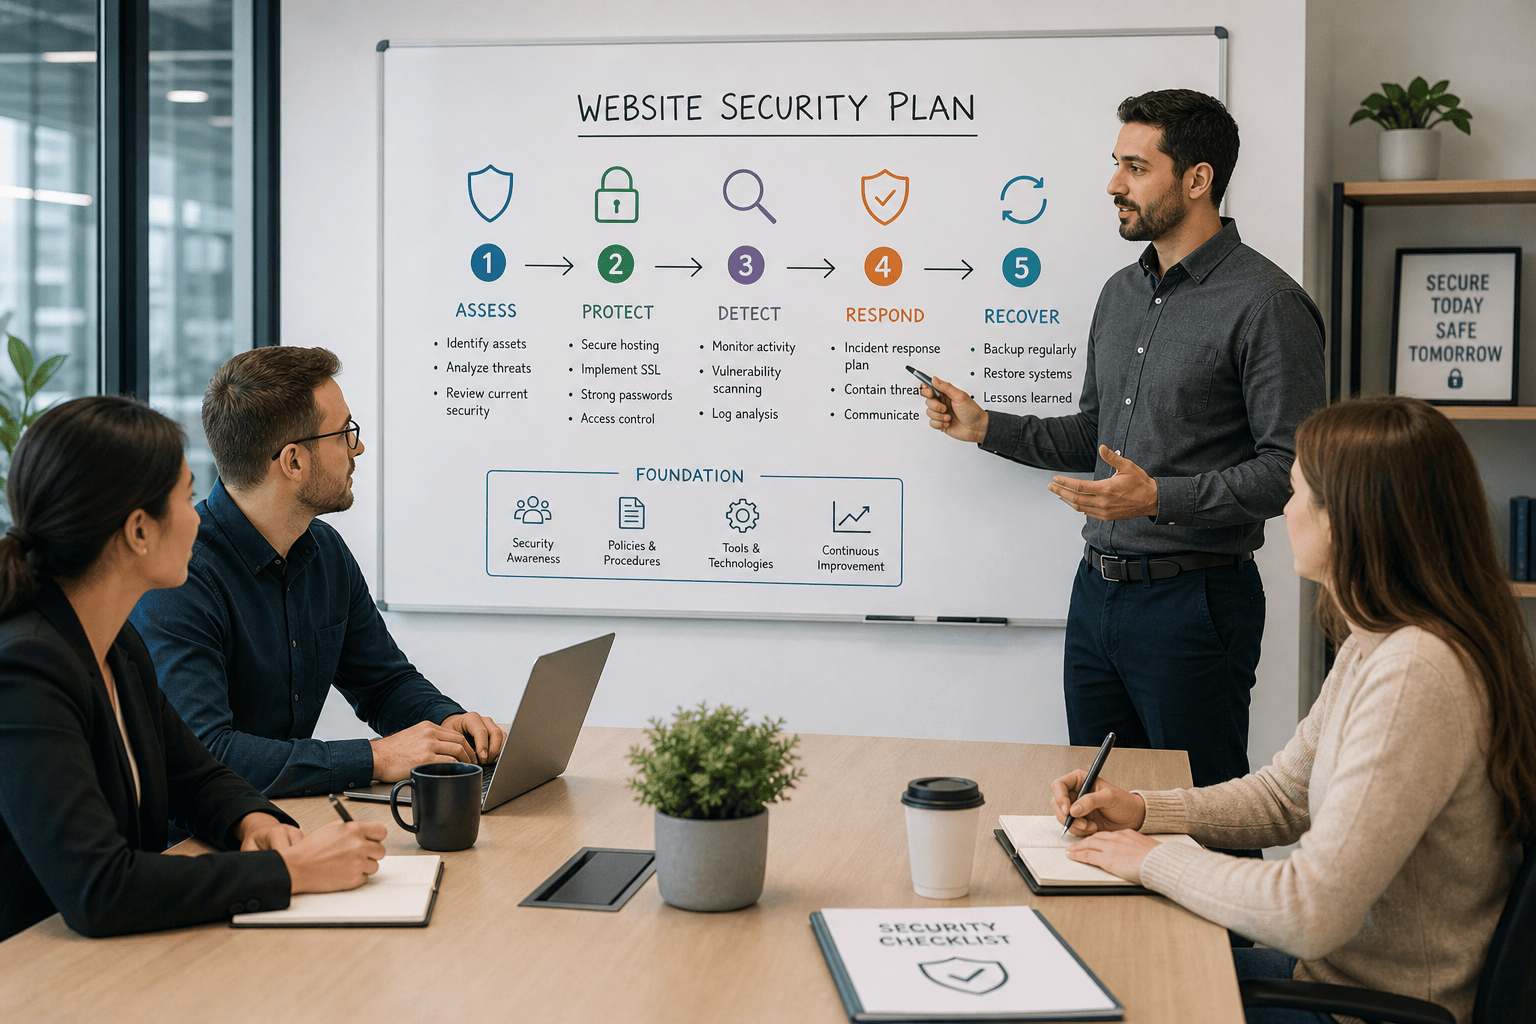
網站安全維護是企業與個人網站不可忽視的基本需求。有效的維護及防護步驟可顯著降低資安風險,提升網站穩定性。本文將分步介紹網站安全維護的規劃重點、常用工具、檢查要點與管理流程,助您建立一套系統化且持續最佳化的網站安全防護策略。
網站環境需定期檢查資安配置,透過盤點現有伺服器、應用程式、憑證及存取權限,確認資安控制措施是否符合當前需求,並檢查漏洞與補丁更新狀態。
網站各項組件(程式、套件、系統)需有計畫地執行軟體更新,包含例行性版本升級與安全漏洞修補,保障資安防線不落後於威脅趨勢。
定期自動備份網站資料,確保發生意外時可恢復服務。應考量備份頻率、保管方式與測試回復程序,避免因資料流失或損毀而影響業務。
使用權限分級管理帳號與存取資源,分配管理與操作權限,避免過度授權。啟用多重身分驗證(MFA)能進一步提升管理端安全性。
採用 HTTPS、SSL/TLS 憑證保護用戶與後臺資料傳輸過程,防止資訊在網路傳輸時被攔截或竄改。
對網站輸入與表單採用嚴格格式限制與過濾,並有效防範 SQL injection、XSS 等攻擊。同時,透過 Web Application Firewall (WAF) 加強整體防護。
措施類別 |
常見做法 |
|---|---|
身分驗證 |
強密碼政策/多重驗證 |
資料加密 |
SSL憑證/安全連線設定 |
漏洞防範 |
程式碼檢查/WAF 部署 |
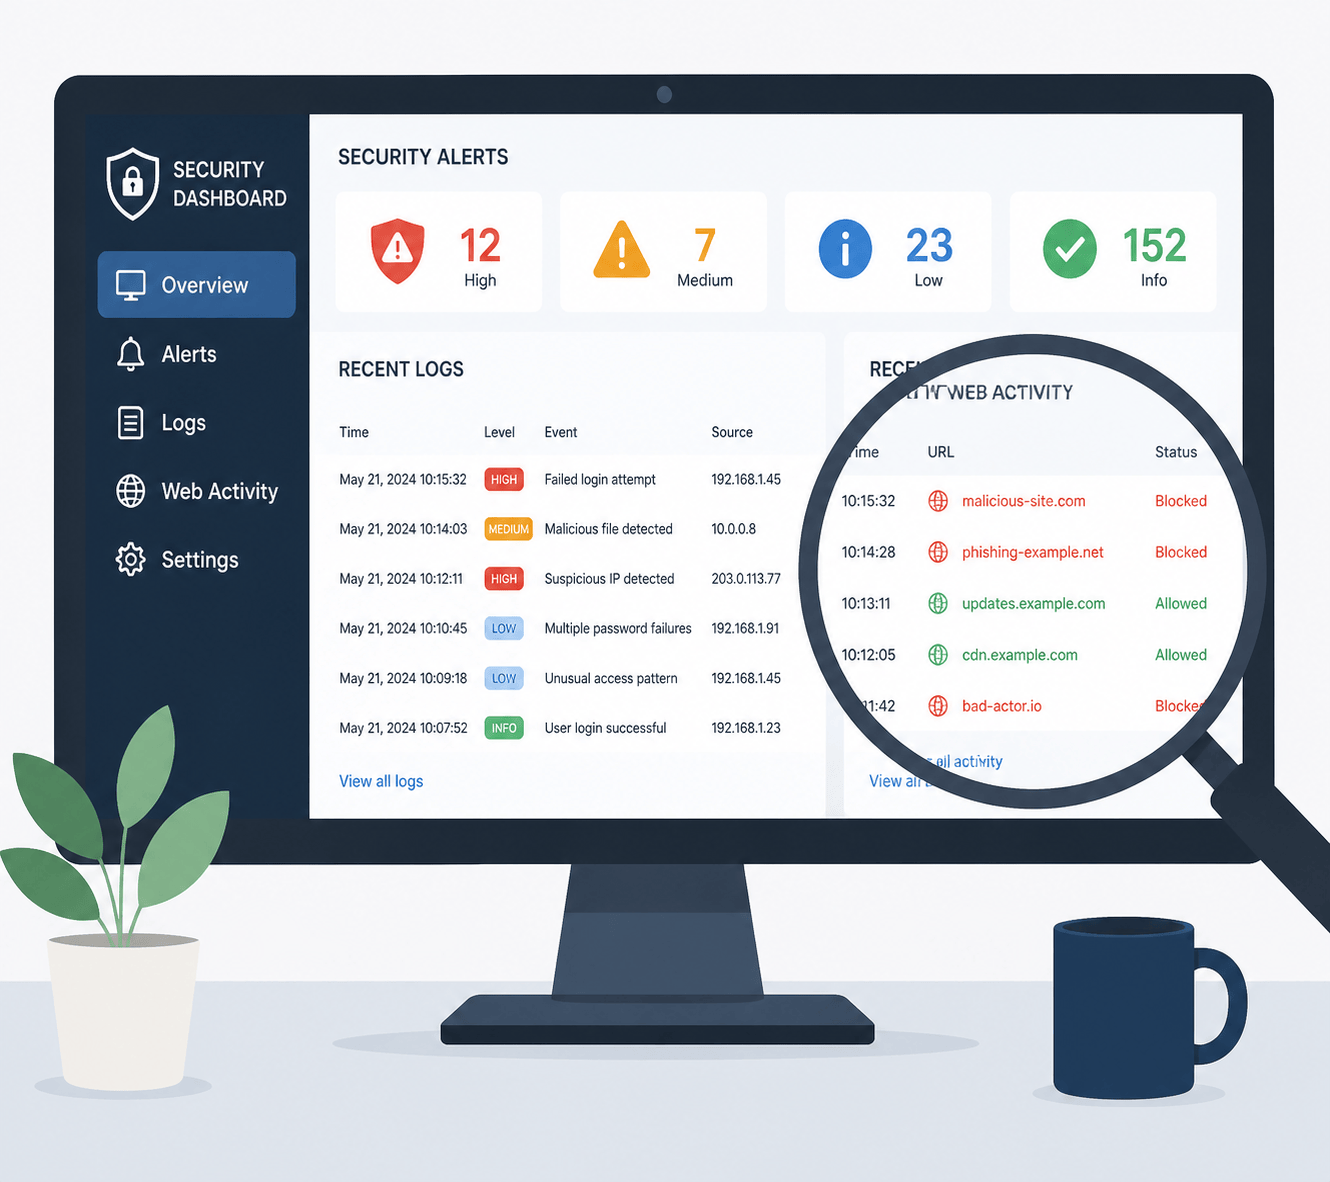
定時檢查網站存取紀錄與操作記錄,可發現異常流量或不尋常的登入事件。啟用自動警示系統,及早發現風險徵兆。
透過漏洞掃描工具定期檢查網站元件與設定,及時修正問題。亦可安排資安滲透測試,從攻防視角完善防護層級。
在伺服器及網頁前端部署安全防毒軟體及內容掃描,可有效阻擋惡意程式及不當連結,降低資安風險。
工具類型 |
應用說明 |
|---|---|
監控工具 |
觀察系統資源、存取行為、異常通報 |
漏洞掃描 |
自動掃描程式及伺服器弱點 |
防毒/內容過濾 |
偵測木馬、阻擋惡意程式及可疑內容 |
確保管理員帳號不對外公開,密碼要定期更換並具備複雜度,停用不再使用的帳號。
外掛及模板需選用官方或可信來源,避免安裝未知及來歷不明的外掛程式,降低額外風險。
API、CDN 等外部服務需定期確認安全連線與授權規格,與供應商討論升級支援及異常處理機制。
網站維運團隊需明確分配權責,設定管理層、維護層及操作層的共同協作流程,提升處理效率。
透過定期教育訓練讓相關人員熟悉常見資安議題,提升防範與即時反應能力。
自動化掃描、定時警報與異常處理流程可協助快速發現及處理問題,降低人為疏失。
如需協助規劃或優化網站安全維護,可聯繫 LINE ID cherng65 尋求專業協助。
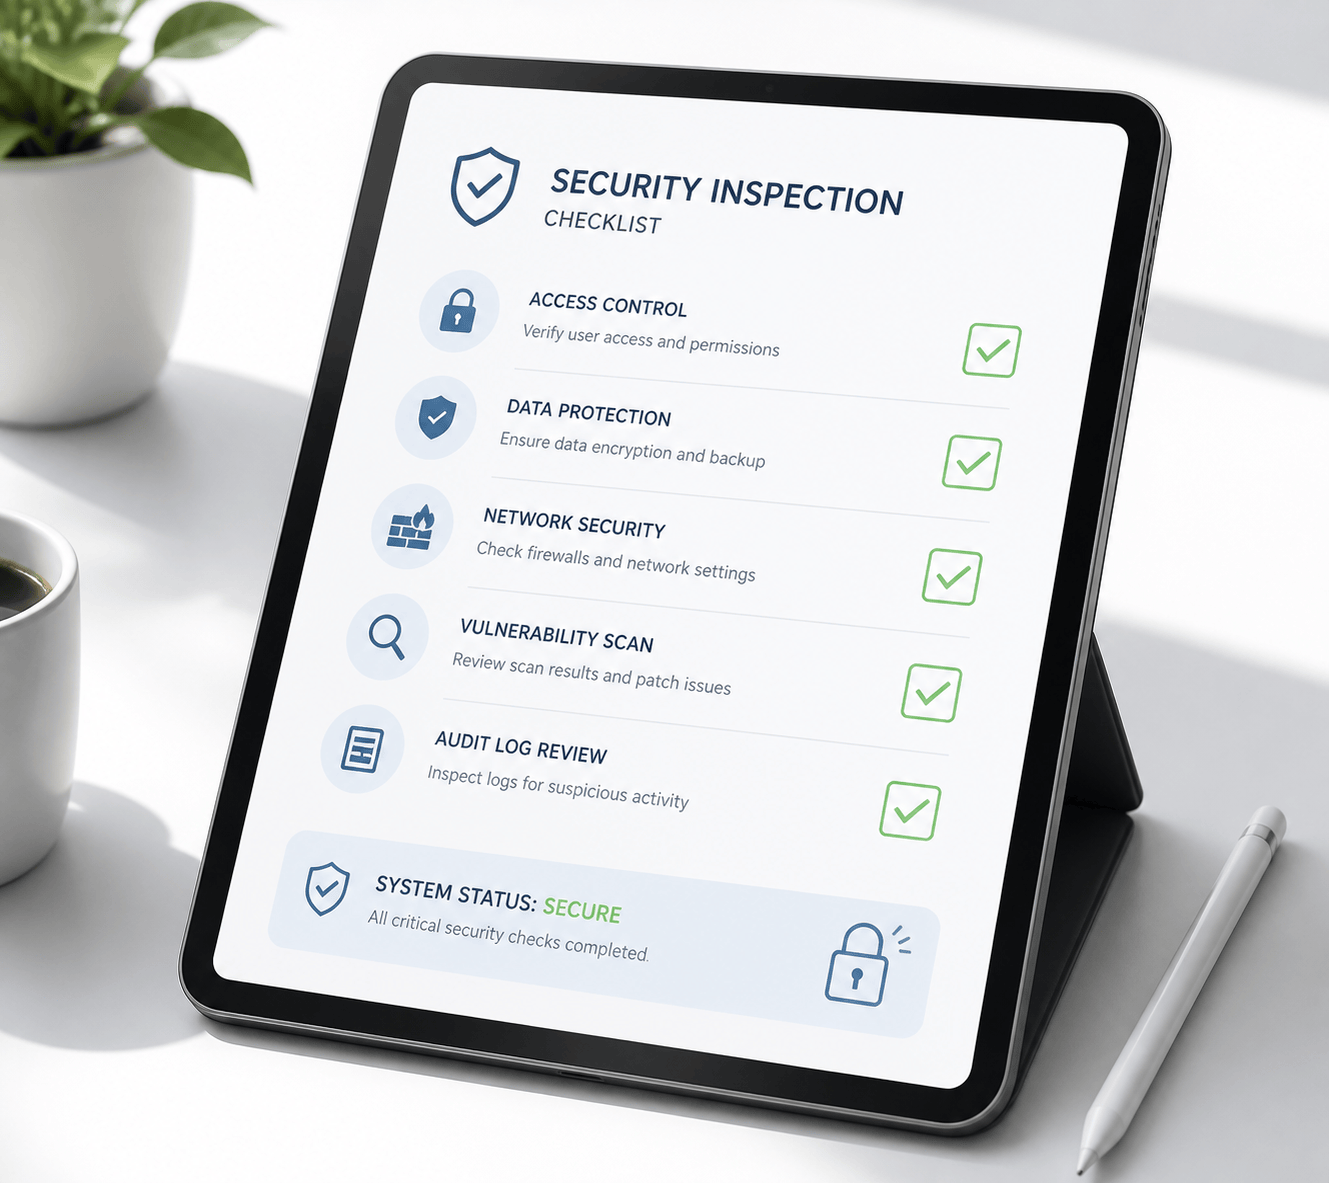
網站安全維護是持續進行的管理任務,需整合多面向的檢查步驟與防護措施。透過建立規範化流程與使用實用工具,並隨時掌握外部威脅趨勢,網站管理者能夠更有效守護網站的功能與數據。歡迎與 LINE ID cherng65 專業顧問聯繫,進一步瞭解網站安全維護規劃的具體作法。