數位果子 BLOG
本站是數位果子的部落格網站。
本站是數位果子的部落格網站。
本文詳細說明伺服器基礎設定流程,涵蓋需求評估、作業系統安裝、帳戶與權限管理、安全設定、網路與遠端控制。同時,解析常見設定參數、檢查重點表格,提供實用的伺服器設定教學,協助建立穩定與安全的伺服器運作環境。
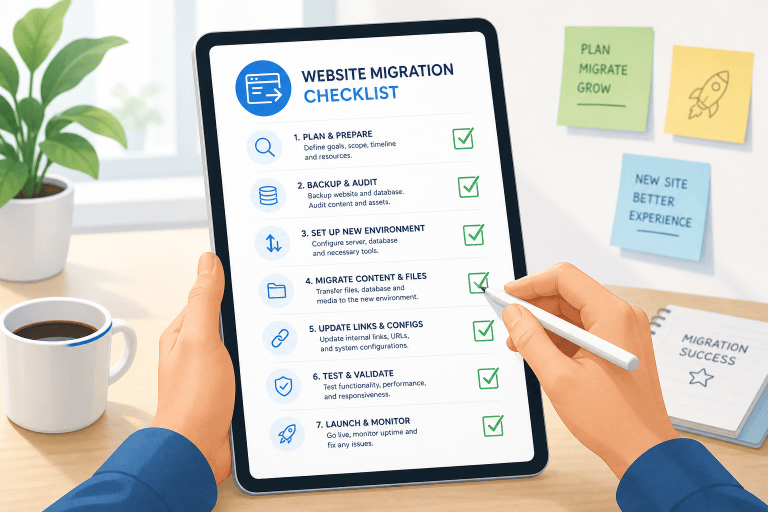
規劃和完成伺服器初始設定時,遵循明確流程與步驟能提升整體效率與安全性。以下分解基本步驟:
步驟 |
檢查重點 |
|---|---|
選擇作業系統 |
考慮用途、支援性、管理者熟悉度 |
硬體設置 |
記憶體與儲存容量符合預期負載 |
帳戶權限 |
僅授權必要權限、關閉預設管理帳戶 |
正確依據以上任一步驟,都有助於後續運作順利與維護有效。
挑選合適作業系統是伺服器規畫的初始環節,需考量預期應用、既有系統整合與軟體相容:
安裝後,更新至最新版本且安裝必要驅動。針對磁碟結構(如LVM、RAID)及目錄掛載規劃,也宜事先評估。
安全的帳戶架構是管理伺服器之核心。設定流程包括:
設定項目 |
建議做法 |
|---|---|
密碼策略 |
最少8字元、含英數及符號、定期更換 |
使用者群組 |
以職能劃分群組,分配最小權限原則 |
管理員帳號 |
僅限資安主管或資深工程師設置及管理 |
設定防火牆有助於控制網路存取來源。根據使用系統的不同,使用 Windows Defender Firewall 或 iptables/firewalld,建議:
建議僅保留必要服務自動啟動。可利用 Windows 的服務管理器或Linux的systemctl命令確認現有自動服務。
設定詳細系統與存取日誌,有助於快速追蹤異常情形。
安全設定項 |
建議設定 |
|---|---|
SSH安全 |
關閉root遠端登入、使用金鑰認證 |
RDP連線(含Windows遠端桌面) |
僅指定IP允許連線,啟用帳號鎖定 |
日誌存放 |
與主系統分開專用磁碟區,定期備份 |
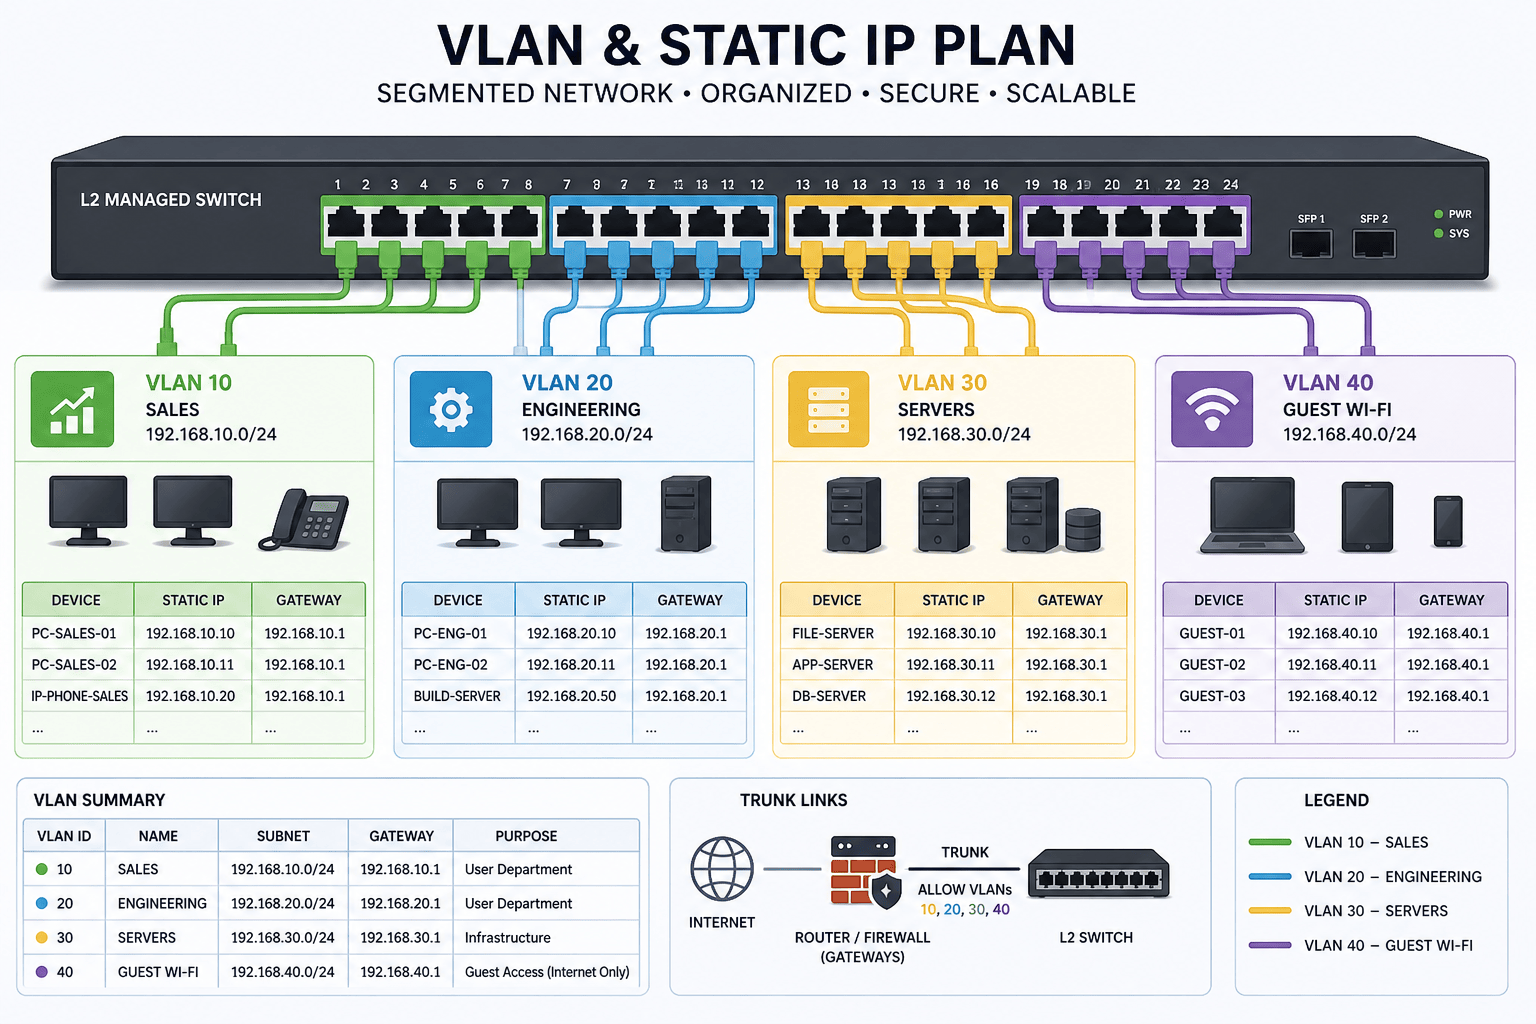
指定固定IP有利於服務穩定運作與內外網路管理。設定時需注意以下重點:
若需求復雜,可以透過交換器於物理層實現VLAN(虛擬區域網路),將不同用途伺服器分開,提升安全與維運彈性。
需遠端管理時,建議先通過VPN連線再連接伺服器,強化加密與身分驗證,降低遭遇未授權存取的風險。
網路設定項 |
常見做法 |
|---|---|
IP規劃 |
統一管理表格,預留擴充位址 |
遠端操作 |
限制IP、分層權限、啟用雙重驗證 |
VLAN管理 |
依系統類型分區,減少內網傳播風險 |
如需制定進階網路監控或連線稽核策略,建議進一步了解企業級網路監控方案或尋求專業諮詢。歡迎透過 LINE ID cherng65 進一步獲取支援。
下方表格彙整基礎伺服器管理會用到的重要設定參數:
分類 |
設定名稱 |
設定說明 |
|---|---|---|
網路 |
IP、子網路遮罩、閘道器、DNS |
規劃且定期複檢,與設備分區協調 |
系統安全 |
防火牆、Port配置 |
限制只開啟所需網路埠口 |
用戶 |
帳號類型、密碼策略 |
以最小權限原則為主,定期檢查權限 |
遠端控制 |
SSH/RDP設定 |
啟用加密、限制來源、登錄記錄 |
設定過程如需立即回應與支援,也可加入 LINE ID cherng65 聯繫諮詢。
建立穩健的伺服器基礎,重點在於清楚的步驟規劃、完整的設定檢查與持續維護。實務執行中,針對作業系統、權限管理、防火牆、網路連線與參數配置,皆可根據本文所述流程與建議依序執行,逐步建立企業或個人專用的穩定伺服器環境。